
 #1
Framework completi per lo sviluppo, il test e l'esecuzione degli exploit.
Raccomandato da Kitploit
 aboubacar70/lab1-metasploitable
Sfruttamento delle vulnerabilità sulla versione vsftpd 2.3.4 del servizio ftp (CVE-2011-2523)
 r3dw4n48m3d/cve-2021-3493-exploit
Exploit locale di escalation dei privilegi in C per CVE-2021-3493, che mira a OverlayFS nei kernel Linux precedenti alla versione 5.11. Fornisce…
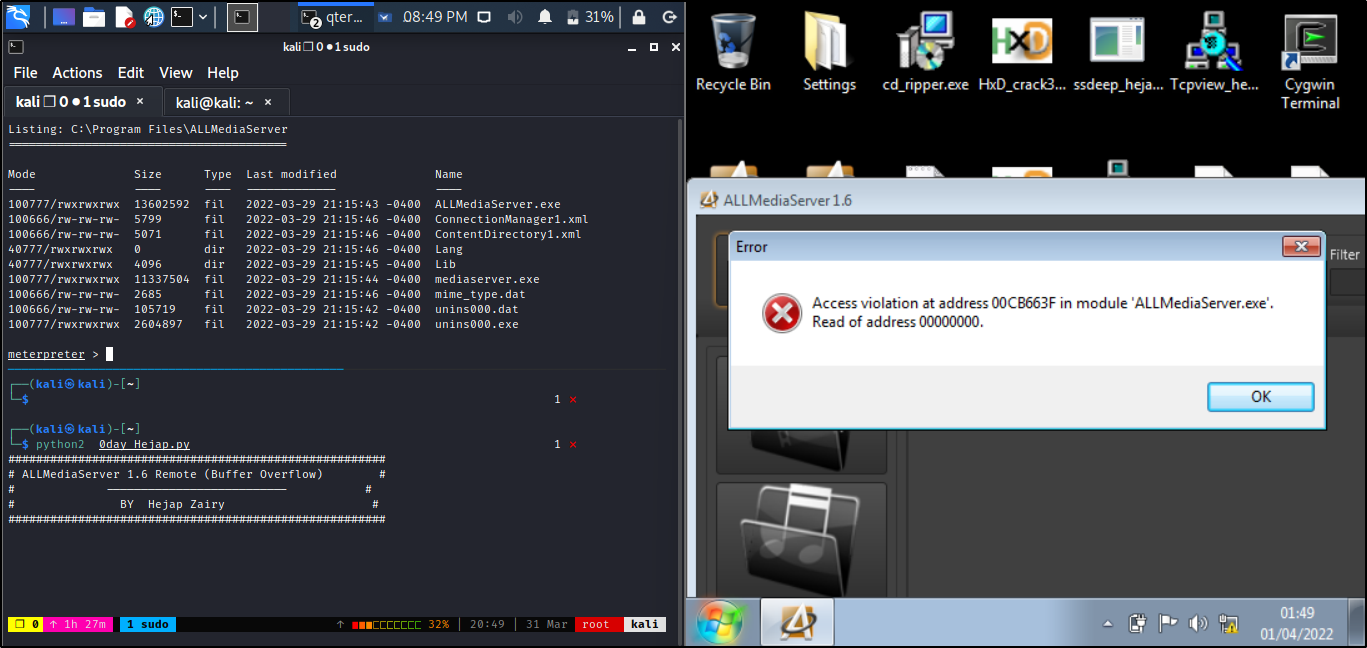 matrix07ksa/allmediaserver-1.6-buffer-overflow
Exploit remoto di buffer overflow con sovrascrittura SEH per ALLMediaServer 1.6, fornito come modulo Metasploit mirato a CVE-2022-28381.
 flags-alt/abyss-c2
Framework C2 full-stack per lo sfruttamento dell'IoT (CVE-2020-25078) con pannello web in tempo reale, acquisizione di target multi-fonte, scansione…
 0b0111100/2009
Collezione di exploit per il kernel Linux che prendono di mira CVE-2009-1185, CVE-2009-1337, CVE-2009-2692, CVE-2009-2698 e CVE-2009-3547, fornendo…
 exploiteoom/cve-2026-31431
Exploit per CVE-2026-31431 che aumenta i privilegi modificando l'ID utente, con uno script di verifica e istruzioni di mitigazione per la…
 jnamerz/copyfail-cve-2026-31431
Implementazione in C di un exploit proof-of-concept per CVE-2026-31431, che dimostra la vulnerabilità e fornisce un exploit compilabile ed eseguibile…
 s1eezer/cve-2026-8069
Technical write-up e proof-of-concept per CVE-2026-8069, una escalation locale dei privilegi nei servizi Acer NitroSense e PredatorSense, che sfrutta…
 ckq7703/cve-2020-1472
Exploit per CVE-2020-1472 (Zerologon) che sfrutta un difetto crittografico in Netlogon per elevare i privilegi ad amministratore di dominio in…
 callrbx/pkexec-lpe-poc
Proof-of-concept exploit per CVE-2021-4034, una escalatione locale dei privilegi in pkexec, che consente l'esecuzione di payload arbitrari con…
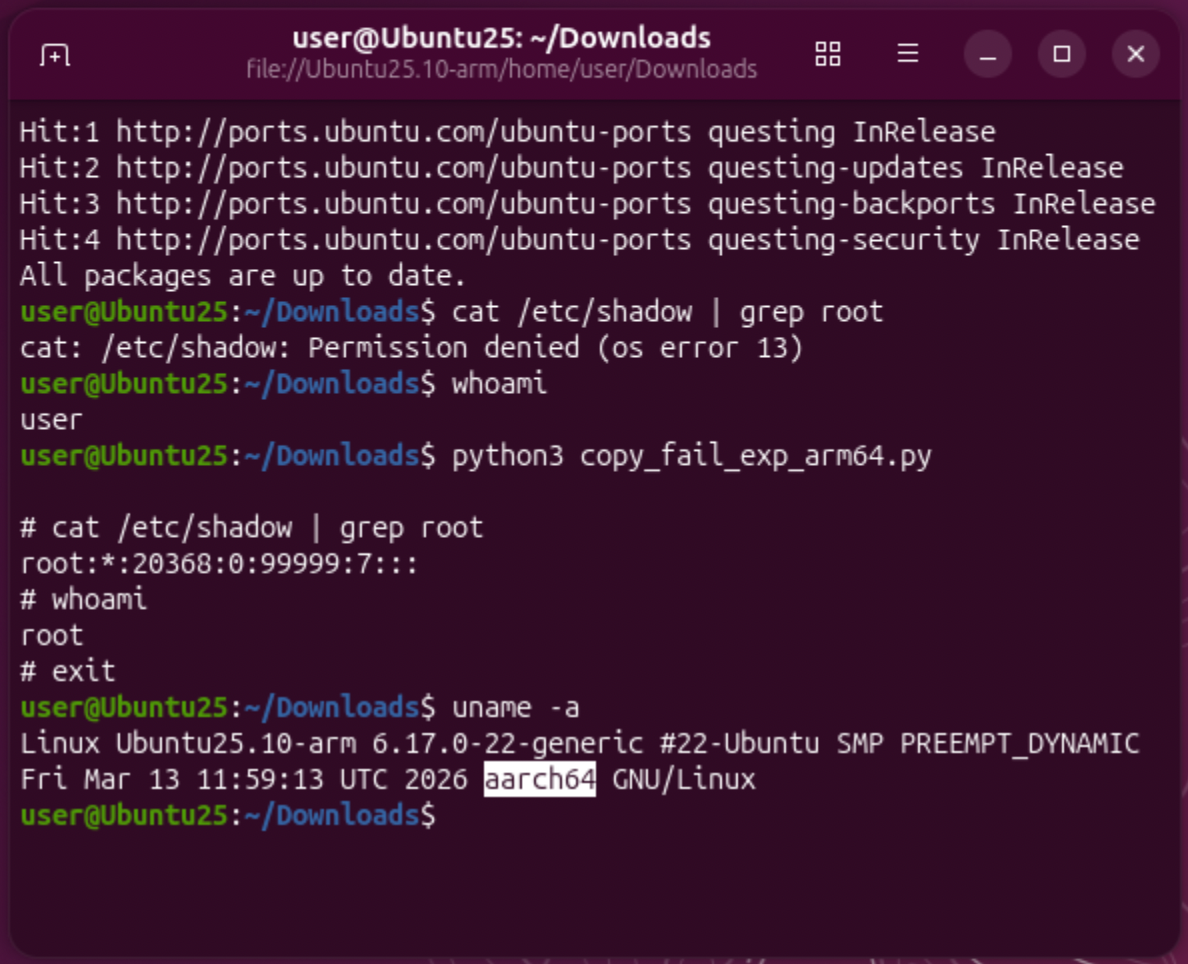 pascal-gujer/cve-2026-31431
Proof-of-concept exploit per CVE-2026-31431, un'escalation locale dei privilegi su Linux tramite un bug logico in authencesn, con variante ARM64 per…
 0x00-0x00/cve-2015-3224
Modifica del modulo Metasploit per RCE nella console Ruby-On-Rails CVE-2015-3224
 abraxas/fortigate-ssl-vpn-exploit-kit
Il vaso d'oro SSL-VPN di FortiGate. CVE-2024-21762 e CVE-2023-27997. 79 client exploit funzionanti. 53 SKU hardware. 55 build FortiOS.
 diegslva/cve-2015-3306-lab
Lab Docker riproducibile + exploit raw-socket per CVE-2015-3306 (copia arbitraria di file pre-autenticazione in ProFTPD mod_copy) — un esercizio di…
 baba01hacker666/cve-2026-46242
CVE-2026-46242
 boos4721/copyfail-rs
Exploit in Rust per CVE-2026-31431, una primitiva di scrittura della page-cache del kernel Linux tramite AF_ALG splice, che consente l'escalation dei…
 sneakynachos/cve-2026-4692-trust-me-im-in-rdm
Proof-of-concept exploit per il bypass dell'autorizzazione BrowsingContext di Firefox (CVE-2026-4692), che dimostra messaggi IPC contraffatti per…
 harshiys/cve-2007-2447-exploitation-siem-detection-lab
Laboratorio di attacco AD/Linux isolato: sfruttata CVE-2007-2447 tramite Metasploit, rilevata con Wazuh SIEM mappata su MITRE ATT&CK (T1190, T1059)








