
 #1
Framework completi per lo sviluppo, il test e l'esecuzione degli exploit.
Raccomandato da Kitploit

 dorlow/hazel-cve-2026-43499
Exploit root temporaneo specifico per firmware per Toshiba/Amazon Fire TV (hazel) che utilizza CVE-2026-43499. Implementa UAF futex-PI ARM32, leak di…
 begitdj/cve-2019-2215-markw
Exploit per CVE-2019-2215 per ottenere root temporaneo sui dispositivi Xiaomi MIUI, consentendo lo sblocco del bootloader e modifiche al sistema.
 xwpdx0/poc-2025-9074
PoC Docker API CVE-2025-9074 (Proof-Of-Concept). Un framework di exploitation sofisticato per CVE-2025-9074, che prende di mira endpoint Docker API…
 percivalll/copy-fail-cve-2026-31431-statically-poc
Static proof-of-concept in Go per CVE-2026-31431, che sfrutta Linux AF_ALG e splice(2) per attivare la vulnerabilità. Fornisce binari precompilati…
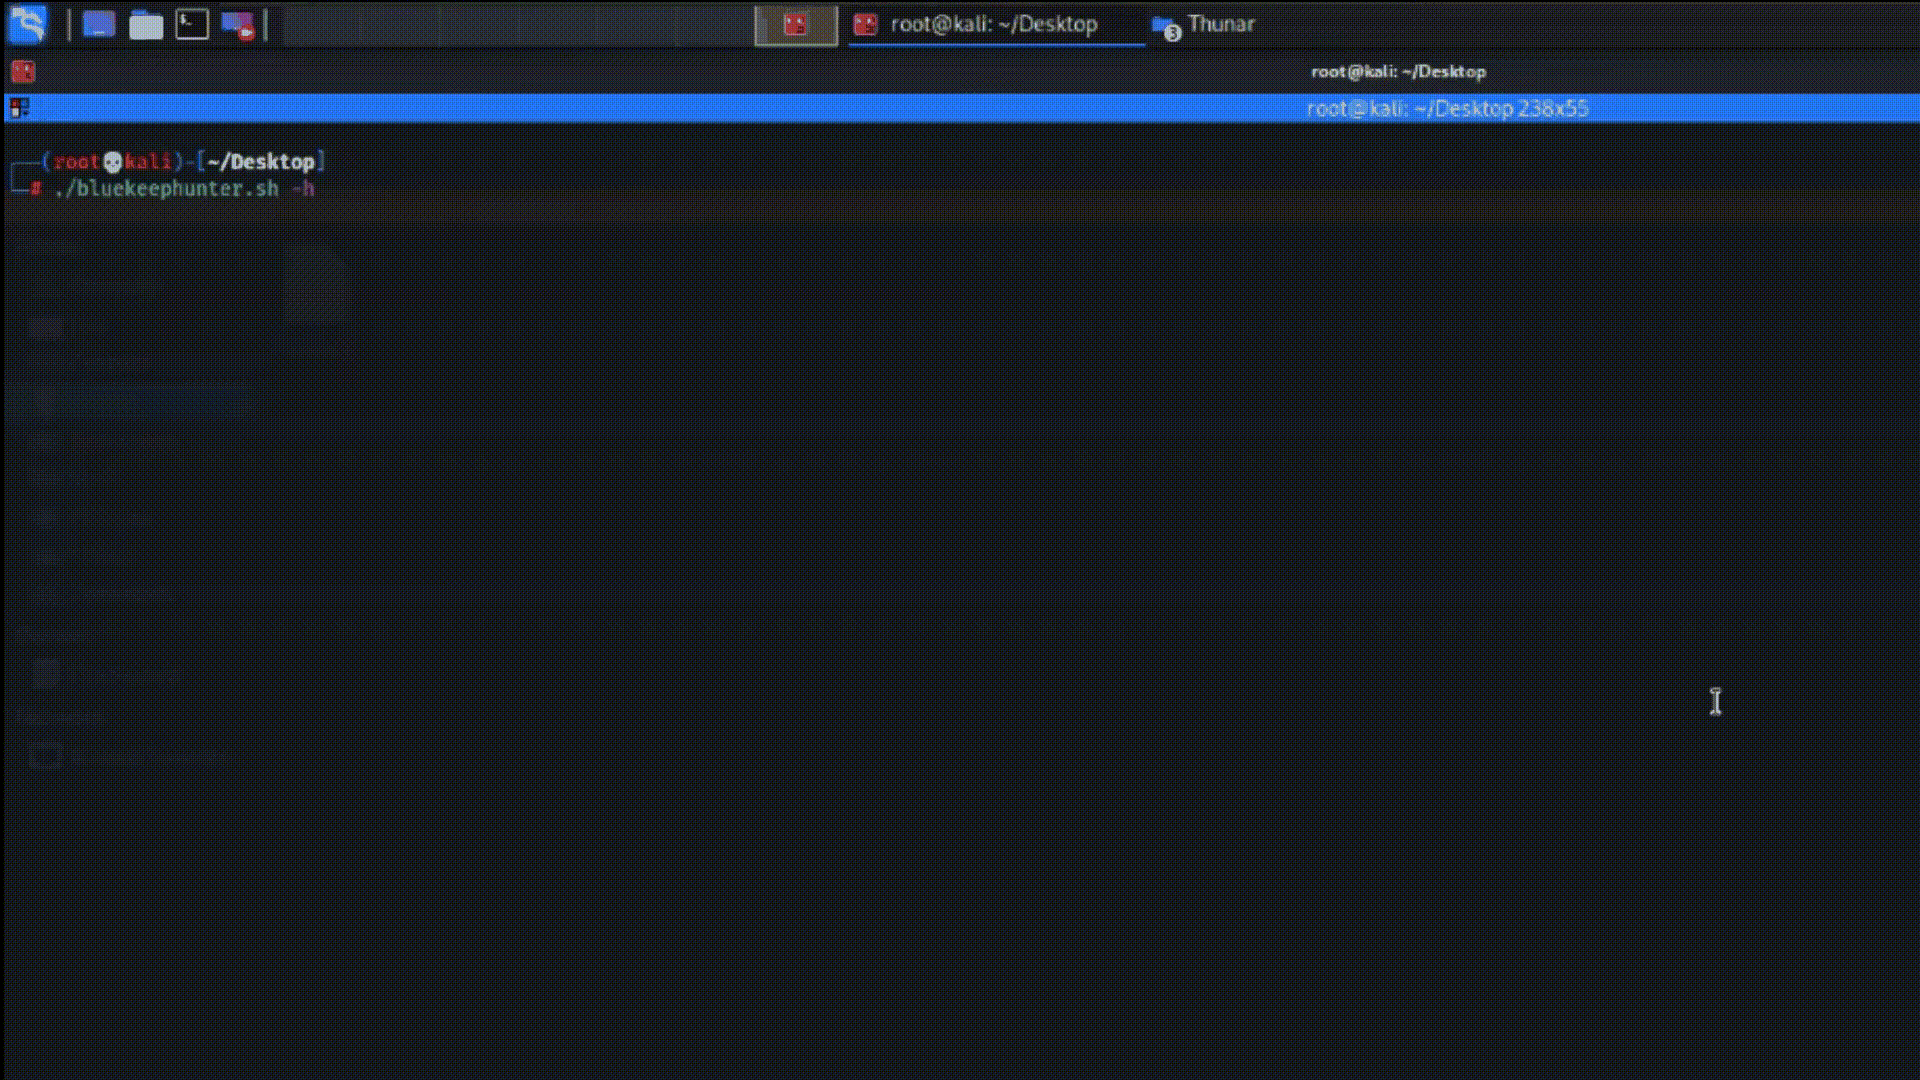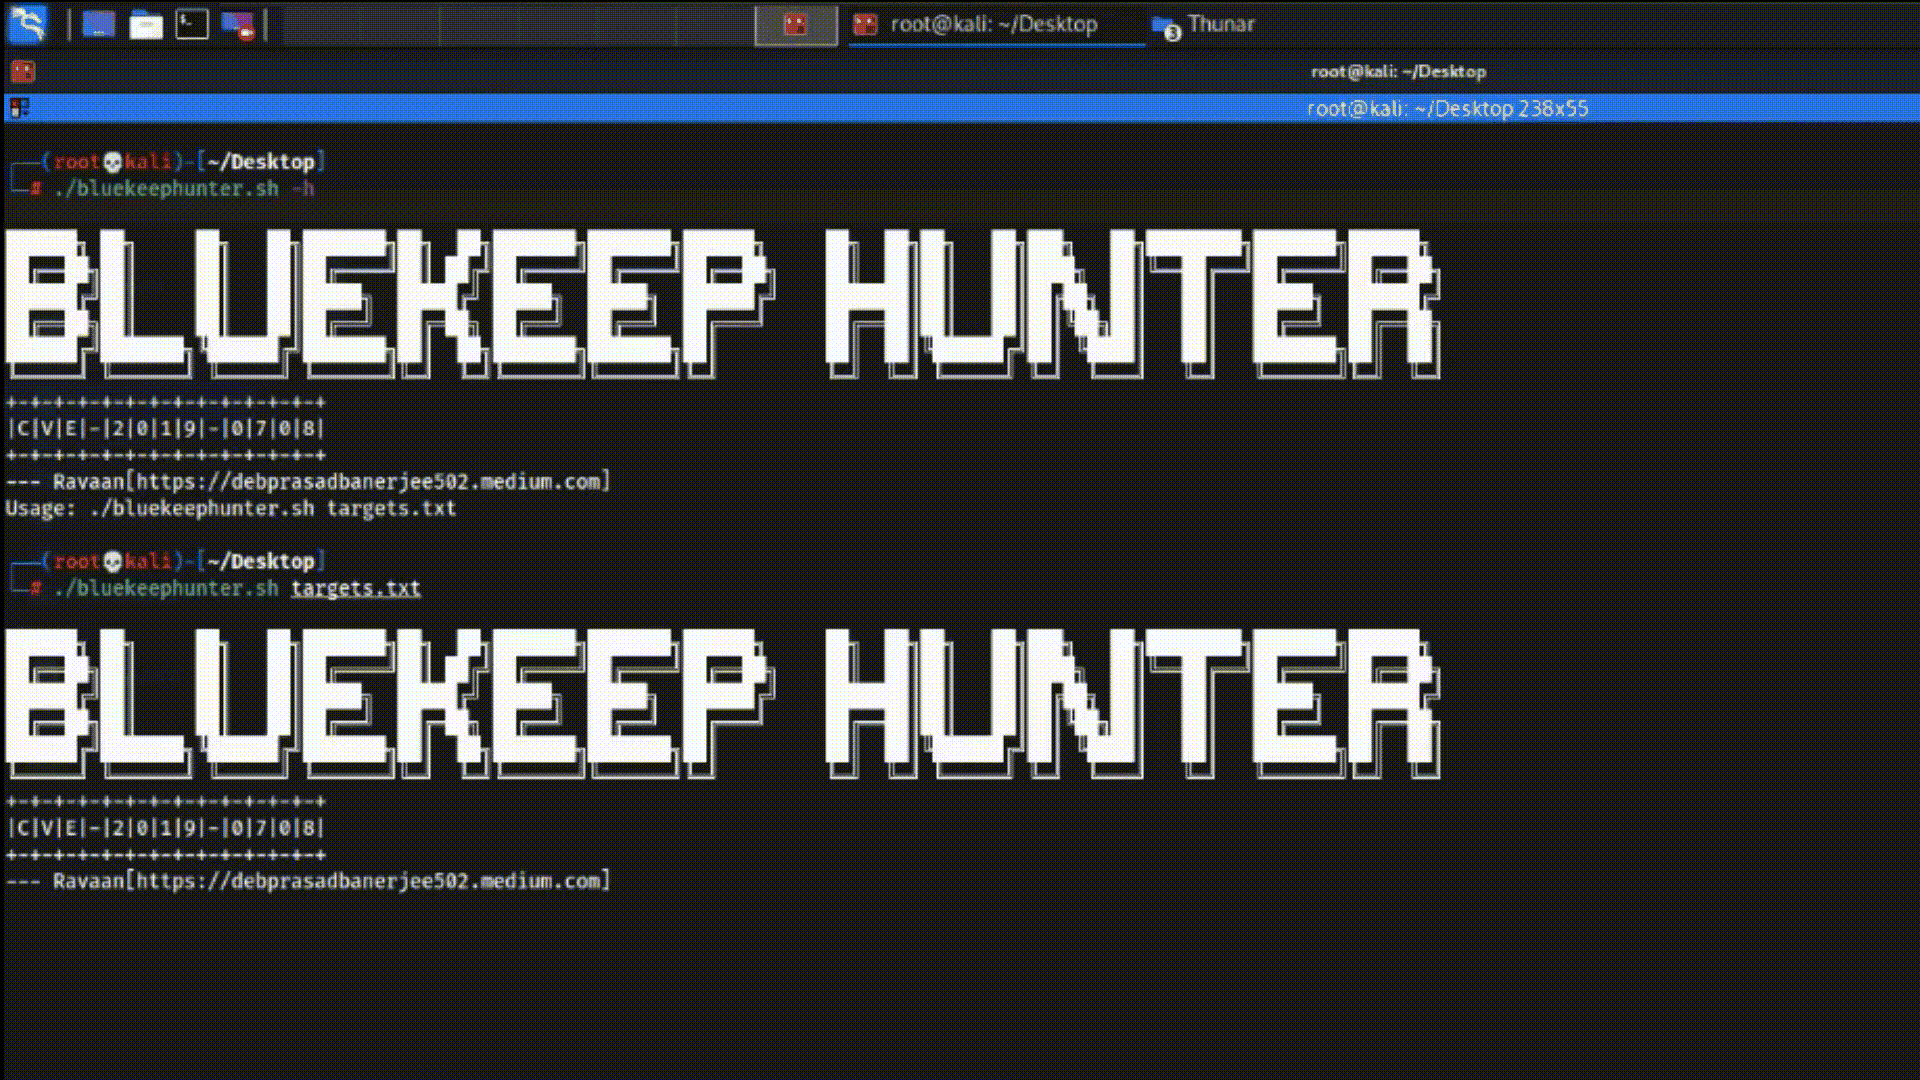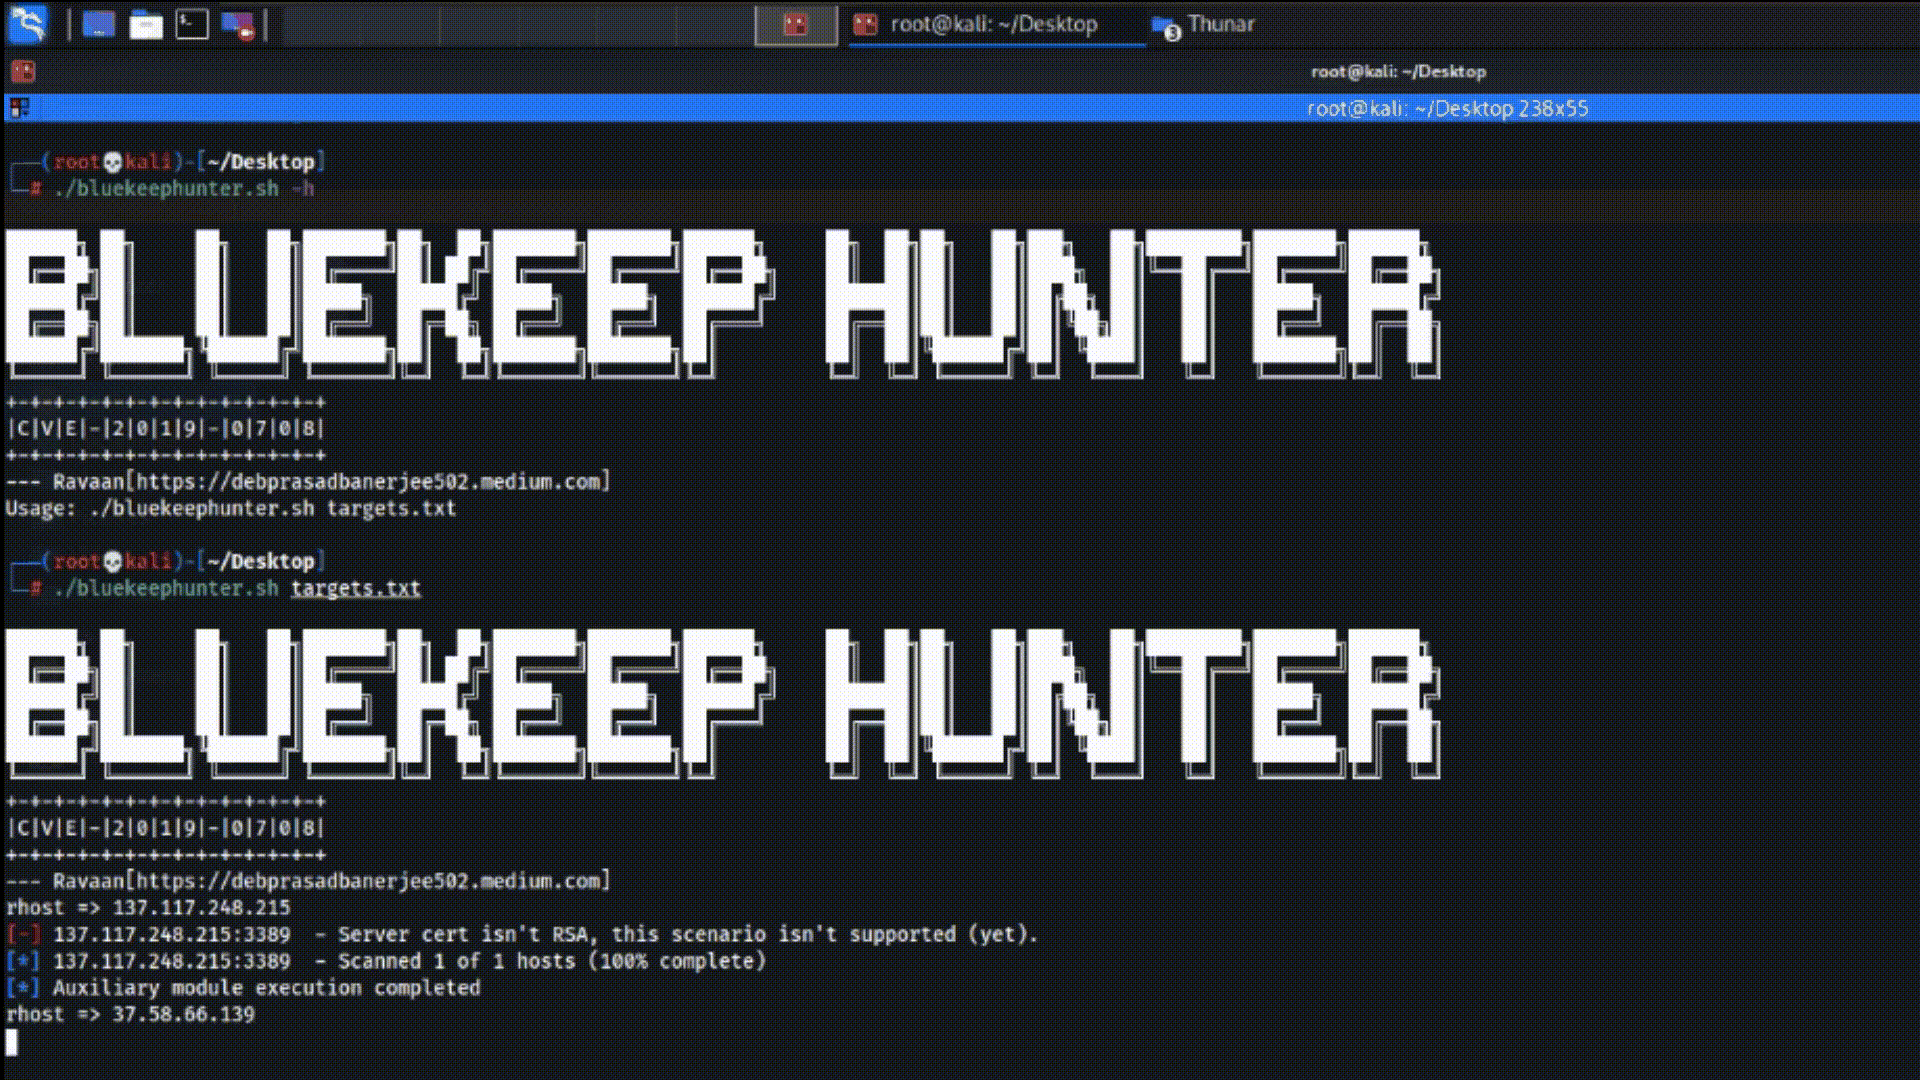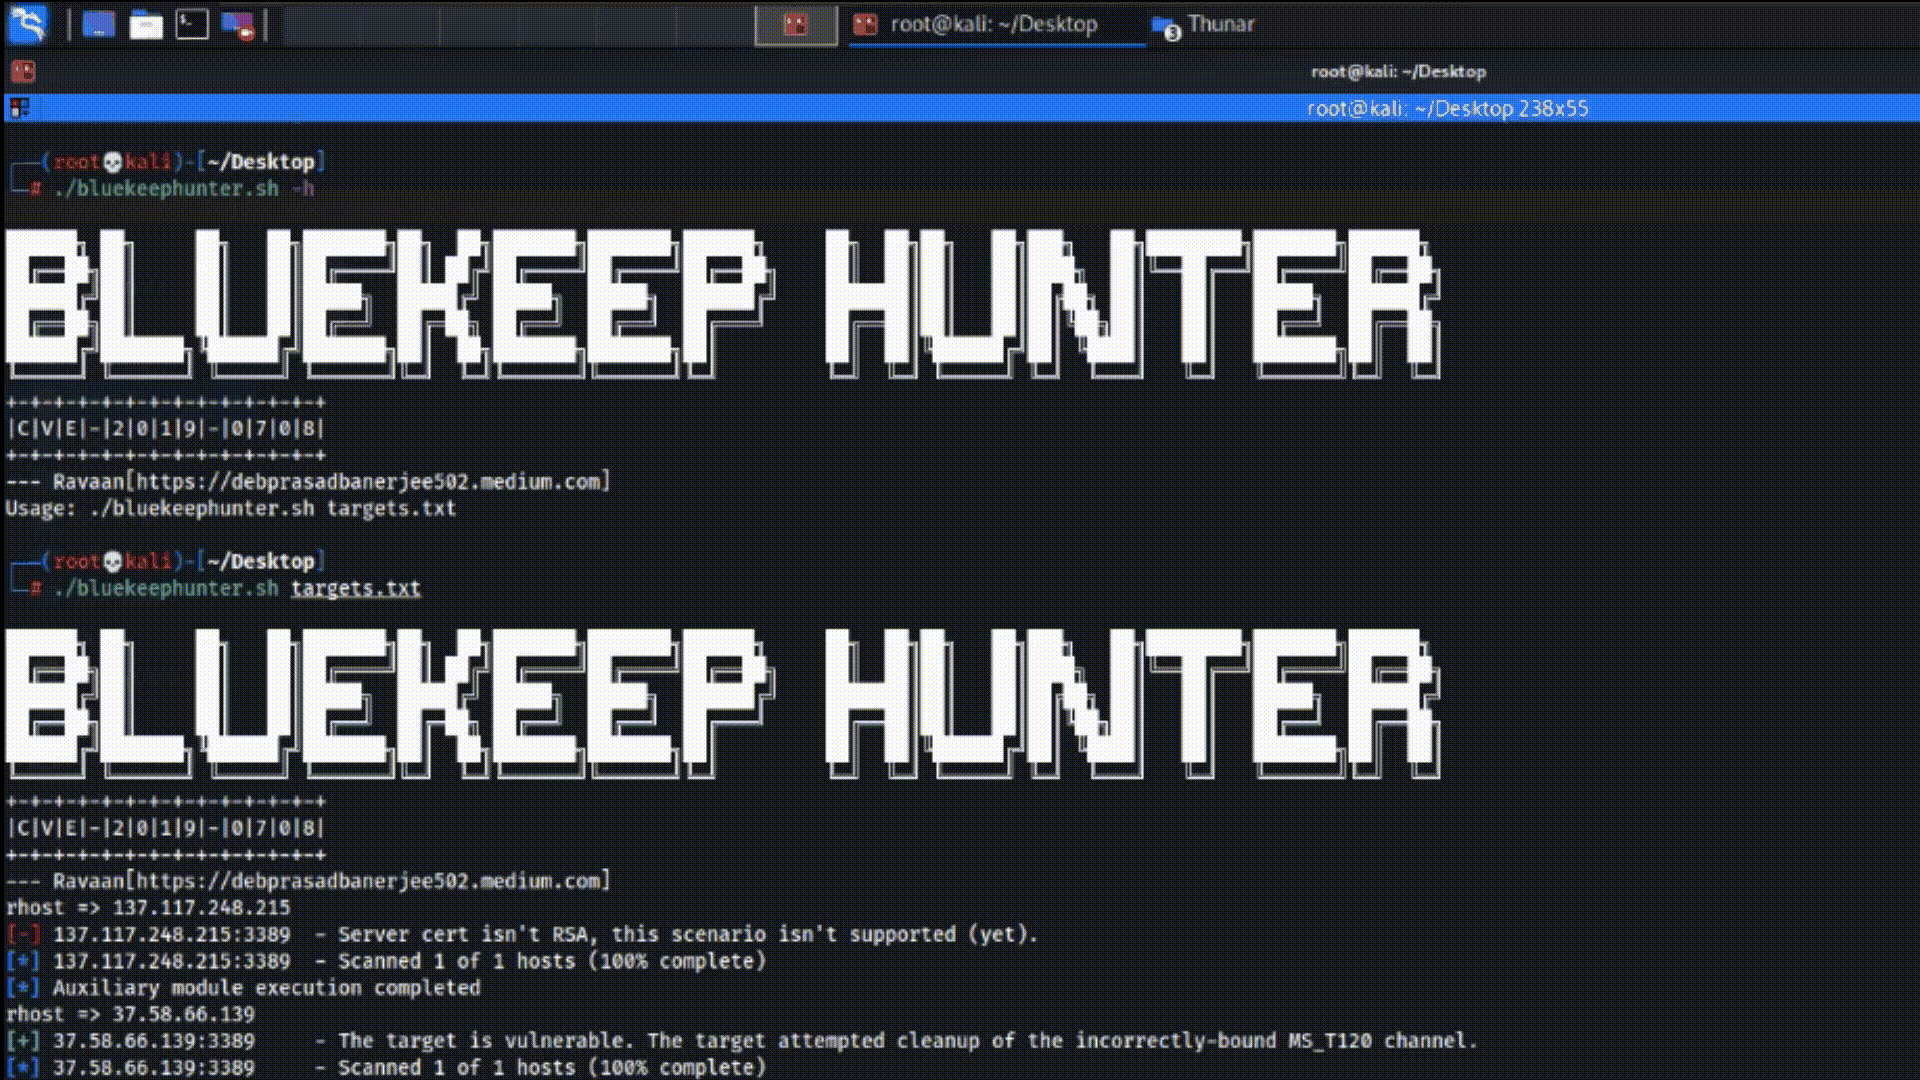 ravaan21/bluekeep-hunter
CVE-2019-0708, uno strumento che esegue una ricerca di massa della vulnerabilità BlueKeep ai fini dello sfruttamento.
 jonstratton/selenium-node-takeover-kit
Una raccolta di test selenium che potrebbero agevolare il takeover di un nodo selenium
 tiagob0b/cve-2021-22005
Modulo Metasploit per CVE-2021-22005, vulnerabilità di upload di file arbitrario in VMware vCenter con proof-of-concept ed exploit di esecuzione…
 koozxcv/cve-2014-7911-cve-2014-4322_get_root_privilege
vulnerabilità CVE-2014-7911 e vulnerabilità CVE-2014-4322 per ottenere privilegi di root!
 lkeld/cve-2026-43499-poc
# Weaponized proof-of-concept per CVE-2026-43499 (GhostLock), un bug del kernel Linux relativo a rtmutex che consente l'escalation locale dei…
 luotian2/cve-2026-31431
Exploit per CVE-2026-31431, un bug di authencesn del kernel Linux che consente l'escalation dei privilegi locali e la fuga dal container tramite una…
 ambionics/spip-exploits
Catena di exploit Python per le CVE SPIP 2026-72708/72709/72710, che concatena SQL injection non autenticata fino all'acquisizione dell'account e…
 jaf0rk/cve-2026-5281-cve-2026-11057-fullchain
Full-chain exploit per Android Chromium che combina la info leak di CVE-2026-11057 e la use-after-free di CVE-2026-5281 per ottenere il vtable hijack…
 cs8425/copy-fail-go
# Exploit in Go per CVE-2026-31431 Exploit basato su Go per CVE-2026-31431, una vulnerabilità di escalation dei privilegi locali, che modifica…
 pupiles/bof-dnsmasq-cve-2017-14493
exploit ROP per dnsmasq con bypass NX
 ruik-tech/ghostlock-s25fe
GhostLock (CVE-2026-43499) per Galaxy S25 FE (W.I.P)
 n1shant-sinha/cve-2017-0199
Exploit toolkit CVE-2017-0199 - v2.0 è un pratico script Python che fornisce un modo rapido ed efficace per sfruttare la vulnerabilità RCE di…
 abdurahmon3236/cve-2024-38472
# Modulo Metasploit che sfrutta la SSRF di Apache HTTP Server (CVE-2024-38472) su Windows per raggiungere servizi interni e ottenere l'esecuzione…
 shinthink/pbck-exploit
📤 Framework di sfruttamento di massa per CVE-2026-56290 — Page Builder CK Joomla caricamento di file non autenticato a RCE








