
 #1
Framework completi per lo sviluppo, il test e l'esecuzione degli exploit.
Raccomandato da Kitploit
 olivierlaflamme/unibleed
Unitree G1 RCE PoC e Script (CVE-2026-76639 / CVE-2026-76640), dettagli tecnici su boschko.ca/g1-ble-rce/
 oopnv70-lab/ghostlock-aak-apk
# GhostLock AAK Launcher - Trigger di escalation locale dei privilegi per UAF dello stack rtmutex del kernel Linux CVE-2026-43499 (GPLv3)
 infobyte/faraday_templates
Repository di template per la piattaforma di sicurezza Faraday, che fornisce template riutilizzabili per la scansione delle vulnerabilità e…
 zeop-cybersec/citrix_adc_netscaler_lfi
Questo modulo di Metasploit-Framework può essere utilizzato per aiutare le aziende a verificare le ultime vulnerabilità Citrix CVE-2020-8193,…
 guinea-offensive-security/wazuh-rce
Exploit di esecuzione remota di codice per Wazuh 8.4 (CVE-2025-24016) con proof-of-concept basato su Python che prende di mira distribuzioni SIEM…
 b5null/cve-2026-31431-c
Exploit di escalation dei privilegi locali per il kernel Linux CVE-2026-31431, che abusa di AF_ALG e splice per modificare /usr/bin/su e ottenere i…
 oxdbxkxo/ez-pwnkit
Implementazione in Go dell'exploit PwnKit per l'escalation dei privilegi locali su Linux (CVE-2021-4034)
 cyberbalsa/ghostlock-nvidia-shield-9.2.4
Port convalidato di GhostLock CVE-2026-43499 per NVIDIA Shield TV Pro mdarcy 9.2.4
 fortra/cve-2024-7479
Exploit proof-of-concept Python per CVE-2024-7479, che dimostra l'escalation dei privilegi tramite abuso del driver BYOVDKit contro TeamViewer su…
 kagura-maru/cve-2021-40444-poc
Un tentativo di riprodurre la vulnerabilità Remote Code Execution (RCE) di Microsoft MSHTML e di utilizzare il Metasploit Framework.
 thecybergeek/cve-2019-16405.rb
Modulo Metasploit e script Python per CVE-2019-16405
 become-illusory/cve-2026-64560-a16
Toolkit CVE-2026-64560: toolchain Go a binario singolo + porta target realme RMX5010 (A16, SM8750)
 blockchainguard/cve-2019-0708
Plugin per l'ispezione batch MSF della vulnerabilità CVE-2019-0708
 cxyofficial/k50g-pocof4gt-cve-2026-43499-poc
Exploit di escalation dei privilegi locali per Redmi K50G/POCO F4 GT che utilizza CVE-2026-43499 (futex UAF) per ottenere root temporaneo e caricare…
 sho-luv/react2shell
Kit di test di sicurezza CVE-2025-55182: scanner CLI + estensione Chrome + template Nuclei + laboratorio Docker.
 llccd/temproot-huawei
PoC di CVE-2019-2215 per il kernel indurito di Huawei
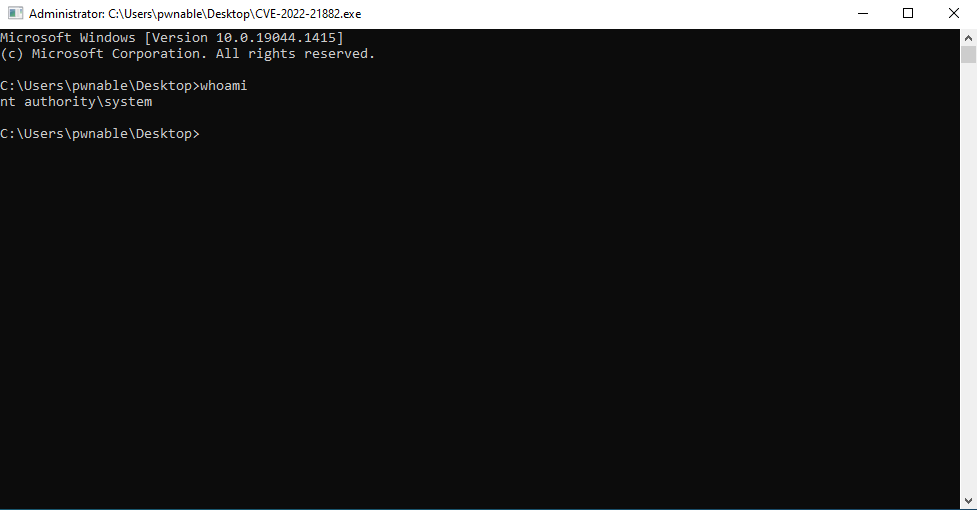 r1l4-i3pur1l4/cve-2022-21882
Exploit di elevazione dei privilegi di Win32k per CVE-2022-21882, che fornisce un'implementazione proof-of-concept mirata a vulnerabilità del kernel…
 hackspeak/cve-2026-62735
Exploit di escalation dei privilegi locali per l'integer overflow di HTTP.sys su Windows (CVE-2026-62735), che dimostra il crash e una shell SYSTEM…








