
 #1
Framework completi per lo sviluppo, il test e l'esecuzione degli exploit.
Raccomandato da Kitploit
 franklinf25/cve-2026-31431
Analizza CVE-2026-31431, una vulnerabilità AF_ALG AEAD del kernel Linux, fornendo un rilevatore sicuro, un exploit LPE di laboratorio e un…
 windowsexploits/exploits
Archivio curato di exploit Windows compilati e testati, che fornisce binari e script pronti all'uso per test di sicurezza e ricerca.
 amiraliuks/ip-camera-research
Ricerca sulla sicurezza di una telecamera IP consumer basata sul SoC Fullhan FH8626V100 (modello AJL30PG0803).
 vp777/windows-kernel-exploitation
Tecniche e strumenti per lo sfruttamento del kernel Windows, che coprono lo sfruttamento degli overflow del pool, l'abuso dei metadati dell'heap dei…
 everyoneexe/root-s24-e1s
Galaxy S24 SM-S921B S921BXXSDCZB2 KernelSU Next solo RAM + app Root S24
 0xmarcio/pocindex
Search public CVE proof-of-concept exploits from GitHub, Nuclei, ExploitDB, Metasploit and Vulhub, with CVSS, EPSS and CISA KEV context.
 hackspeak/cve-2026-62735
Exploit di escalation dei privilegi locali per l'integer overflow di HTTP.sys su Windows (CVE-2026-62735), che dimostra il crash e una shell SYSTEM…
 aboubacar70/lab1-metasploitable
Sfruttamento delle vulnerabilità sulla versione vsftpd 2.3.4 del servizio ftp (CVE-2011-2523)
 ximerag/dast
Exploit per CVE-2026-0828 che prende di mira Safetica ProcessMonitorDriver.sys per terminare i processi e generare una shell di sistema.
 abraxas/fortigate-ssl-vpn-exploit-kit
Il vaso d'oro SSL-VPN di FortiGate. CVE-2024-21762 e CVE-2023-27997. 79 client exploit funzionanti. 53 SKU hardware. 55 build FortiOS.
 abdgalaxy36-code/rmgp-complete-handoff
Complete RMGP (CVE-2026-43499) workspace + experiment-state handoff for SM-A376B/A376BXXU1AZB7
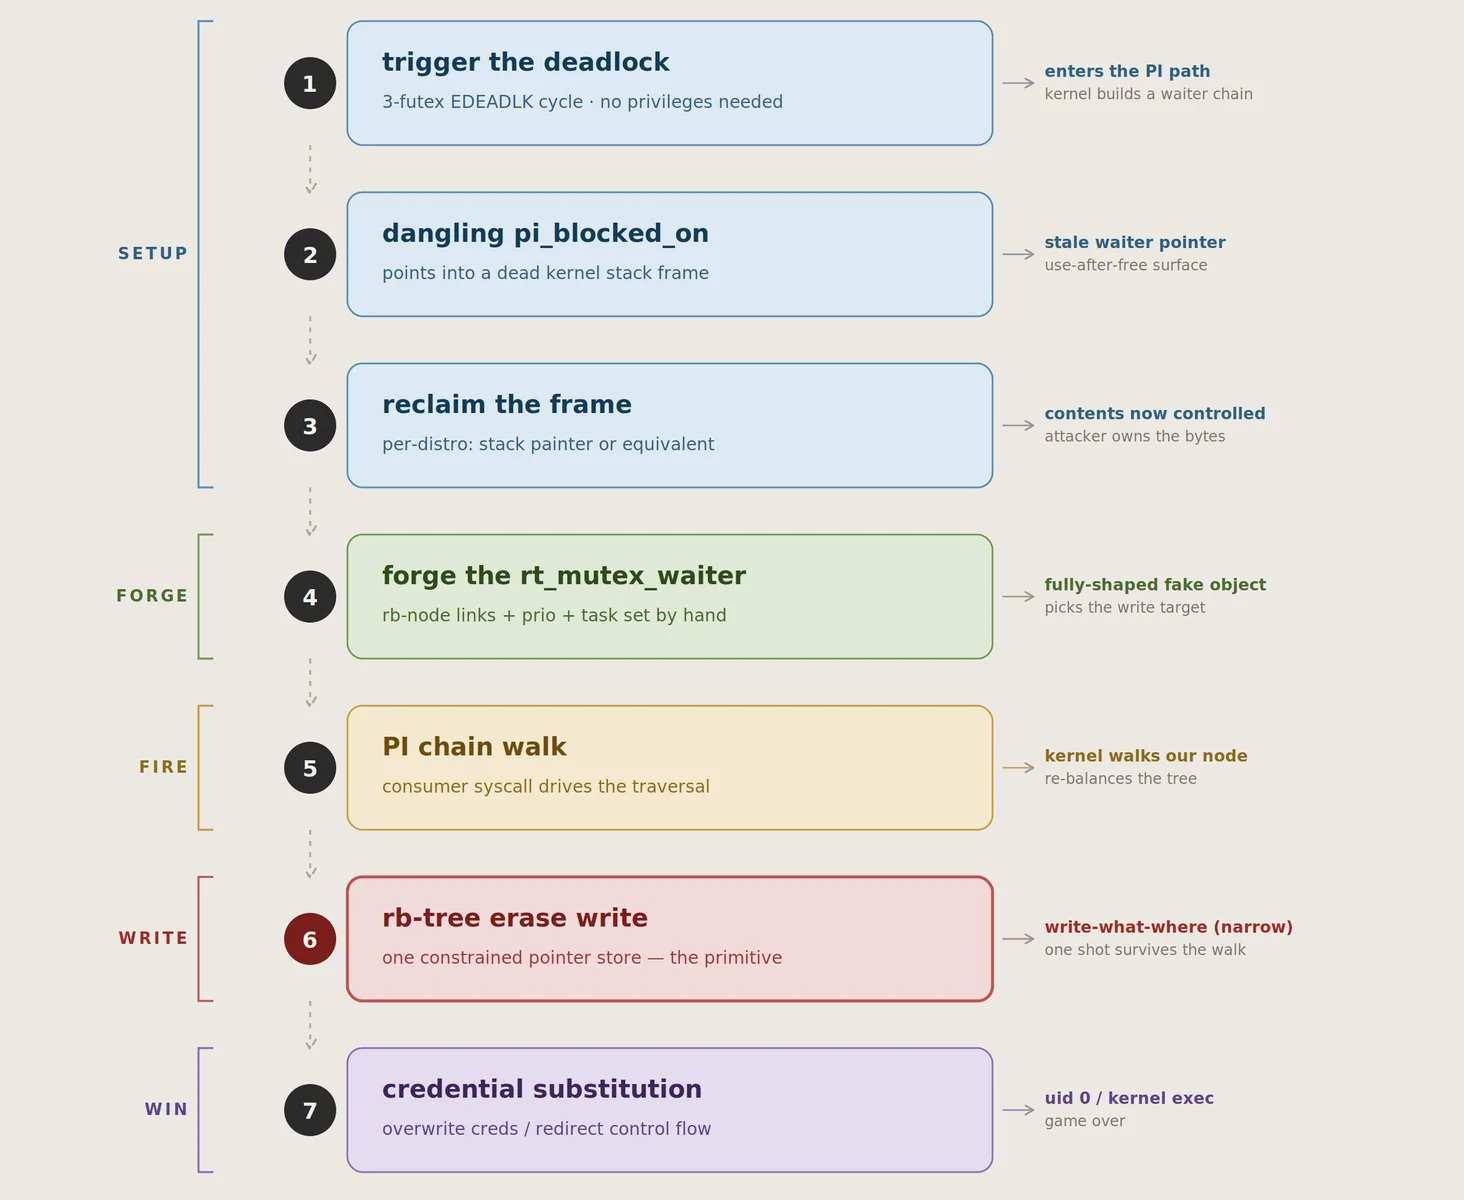 lkeld/cve-2026-43499-poc
# Weaponized proof-of-concept per CVE-2026-43499 (GhostLock), un bug del kernel Linux relativo a rtmutex che consente l'escalation locale dei…
 slapah/ghostlock-h8q
GhostLock CVE-2026-43499 port per Galaxy Z Fold 8 (h8q)
 cxyofficial/k50g-pocof4gt-cve-2026-43499-poc
Exploit di escalation dei privilegi locali per Redmi K50G/POCO F4 GT che utilizza CVE-2026-43499 (futex UAF) per ottenere root temporaneo e caricare…
 r3dw4n48m3d/cve-2021-3493-exploit
Exploit locale di escalation dei privilegi in C per CVE-2021-3493, che mira a OverlayFS nei kernel Linux precedenti alla versione 5.11. Fornisce…
 nhh9905/cve-2026-62735
Proof-of-concept per CVE-2026-62735, un overflow di interi in http.sys che porta a heap overflow e shell di sistema. Include analisi del crash log e…
 xiaohj233/ghostlock-x200-app
vivo X200 App di root con un tocco sul dispositivo (esecuzione nel dominio shell autorizzato da Shizuku, CVE-2026-43499)
 m4xsec/my-exploits
Moduli Metasploit, PoC in Python e laboratori Docker usa-e-getta per quattro CVE di piattaforma: Keycloak (CVE-2026-18963), Apache NiFi…








