
 #1
Strumenti per l'analisi e la protezione di firmware, microcontrollori e componenti hardware di basso livello.
Raccomandato da Kitploit

 themalwareguardian/cve-2022-34302
Dimostra CVE-2022-34302, un bypass di Secure Boot tramite il bootloader firmato New Horizon Datasys il cui loader PE/COFF personalizzato integrato…
 gadorach/vankyo-s30-bootloader-unlock
Vankyo MatrixPad S30 (Unisoc SC9863A) — Sblocco del bootloader tramite metodo FDL1 CVE-2022-38694
 hellkkid/cve-2026-56718
AJCloud AJY IPC Firmware Path Traversal tramite jdbhttpd
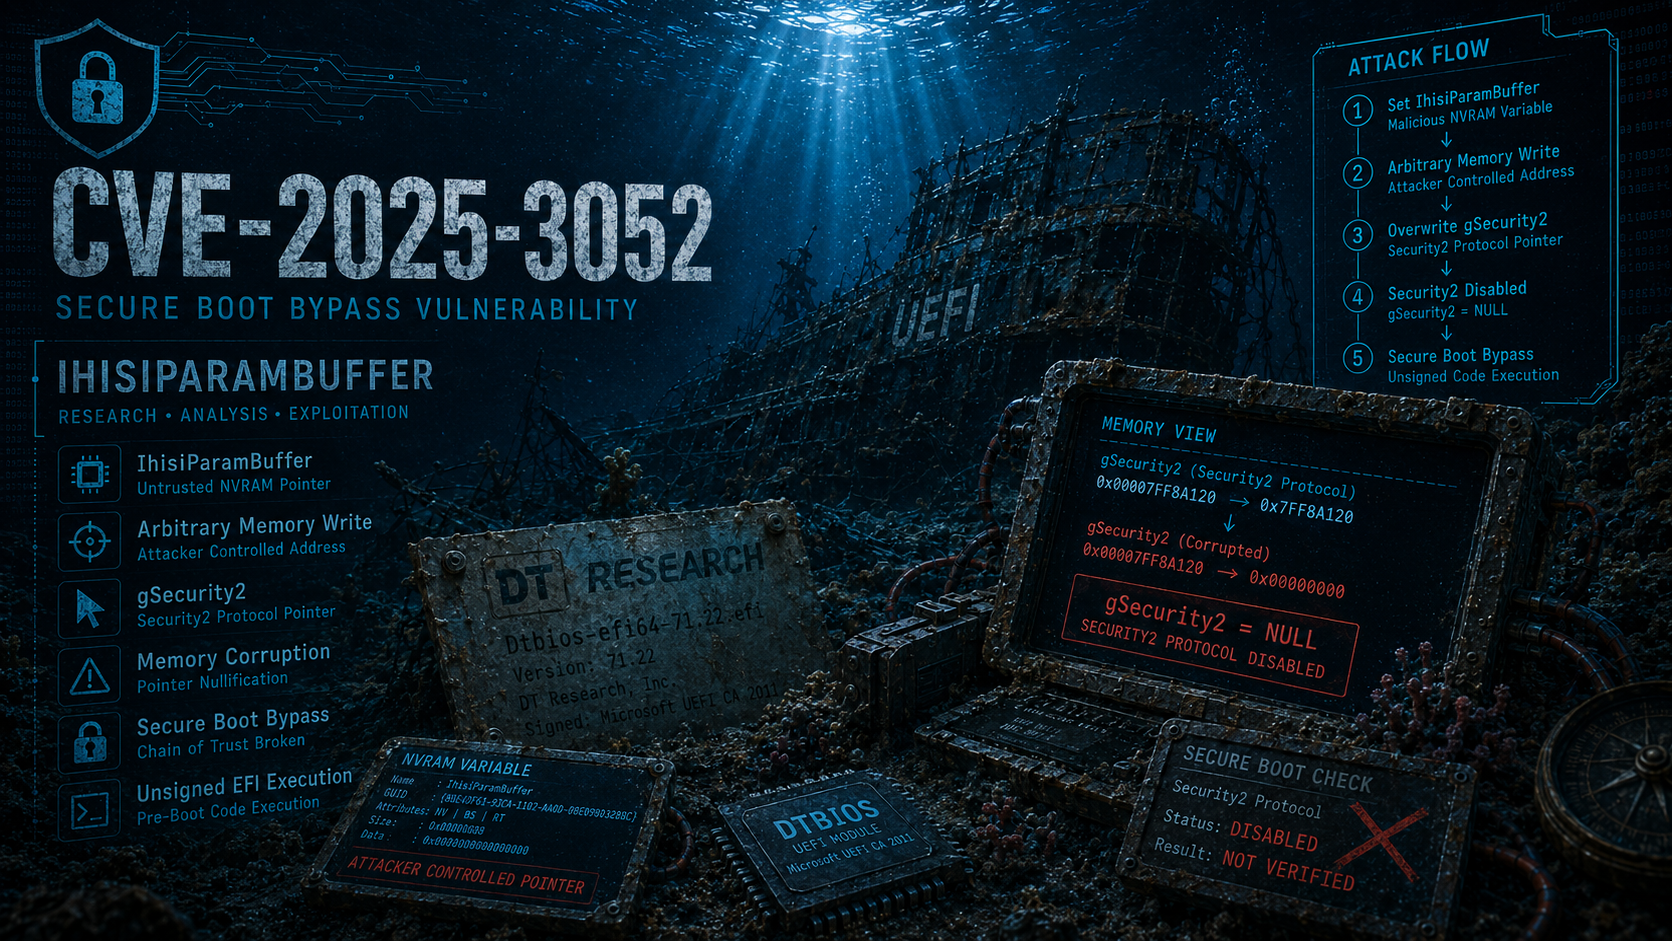 themalwareguardian/cve-2025-3052
Ricerca su CVE-2025-3052, una vulnerabilità del firmware Insyde che espone una primitiva di scrittura arbitraria in grado di modificare puntatori…
 tezeb/accfly
Divulgazione delle vulnerabilità delle telecamere Accfly: CVE-2020-25782, CVE-2020-25783, CVE-2020-25784, CVE-2020-25785.
 poxsky/cve-2026-38577
Proof-of-concept che dimostra credenziali root hardcoded (admin/system) nel firmware del modem XPON Tenda HG21, consentendo accesso root non…
 sweatyrocket/huawei-p10-cve-2017-8890-unlock
Huawei P10 VTR-L29C432B151 Ricerca sull'exploit CVE-2017-8890 e percorso di sblocco del bootloader
 harshrajsinghania/cve-2026-86547-mrubyc-op-enter
Proof of concept autonomo per CVE-2026-86547, un dereferenziamento di puntatore NULL in mrubyc op_enter() fino alla versione 4.0.0.
 absholi7ly/poc-cve-2024-57040
CVE-2024-57040 è una vulnerabilità di sicurezza riscontrata in alcuni modelli di router TP-Link TL-WR845N. Nello specifico, coinvolge una password…
 george0papasotiriou/cve-2026-6789-stack-buffer-overflow-in-embedded-tls-certificate-parser
PoC di stack buffer overflow in un parser di certificati TLS integrato tramite un'estensione X.509 SAN appositamente creata per l'esecuzione di…
 davidbuchanan314/cve-2017-13672
PoC per CVE-2017-13672 (lettura fuori dai limiti nel driver VGA Cirrus di QEMU, che causa DoS)
 badrrx/wifi-spiderweb
Un sistema attivo di difesa informatica & honeypot per router OpenWrt eseguito da un'unità USB.
 setsuneko/ghostlock_mt6983v_5.10
Vulnerabilità ad alto rischio CVE-2026-43499, implementazione sul kernel 5.10 e MediaTek MT6983V
 infobyte/isa_recovery
ISA Recupero
 l0lsec/tapo-c260-rce
Catena di exploit PoC per la telecamera TP-Link Tapo C260 — CVE-2026-0651/0652/0653. Ricerca di @spaceraccoon.
 majidmc2/cve-2023-40459
PoC di CVE-2023-40459 (DoS su ACEmanager)
 george0papasotiriou/cve-2026-21014-can-bus-frame-replay-attack-on-automotive-ecu
Replica i frame del bus CAN catturati per dimostrare la CVE-2026-21014, mostrando come la mancanza di autenticazione e di controlli di freschezza…
 george0papasotiriou/cve-2026-8888-printer-firmware-unsigned-update-via-http
Dimostra CVE-2026-8888, un aggiornamento del firmware della stampante non firmato tramite HTTP, inclusi un server di aggiornamento malintenzionato e…








