
 #1
Strumenti per l'analisi e la protezione di firmware, microcontrollori e componenti hardware di basso livello.
Raccomandato da Kitploit
 eternityforest/lazymesh
Rete mesh IoT/Radioamatori come prova di concetto con routing globale su Internet
 9lyph/cve-2022-43704
Sinilink XY-WFTX Modulo Termostato Remoto Wi-Fi Controllore di Temperatura
 khaleedbt/netis-cve-2026-36539
Script Python che verifica i router Netis per CVE-2026-36539, rilevando i dispositivi vulnerabili su una rete.
 nikameru/nxboot
Strumento di iniezione di payload per console Nintendo Switch vulnerabili a CVE-2018-6242 ("Fusée Gelée")
 engrbilal992/deaddialect
Una ISA RISC-V unica per sessione — ogni avvio parla un dialetto diverso. I vecchi binari diventano invalidi. Il malware non può persistere.
 yt2w/cve-2025-9961
Exploit per overflow del buffer dello stack su TP-Link AX10/AX1500 in CWMP (TR-069) che consente l'esecuzione remota di codice tramite ret2libc con…
 419066074/cve-2021-40859
Exploit backdoor per Auerswald COMpact 8.0B
 lakwsh/cve-2020-8597
Exploit per CVE-2020-8597 che colpisce i router RM2100, fornendo codice proof-of-concept per l'esecuzione remota di codice tramite buffer overflow…
 retr0reg/tenda-ac8v4-rop
Exploit per overflow basato su stack su Tenda Ac8v4 per esecuzione di codice remoto tramite Mipsel Ropping (CVE-2023-33669 - CVE-2023-33675)
 xun404/spd_dump-macos
Flasher UNISOC BootROM/FDL per macOS: spd_dump patchato con CVE-2022-38694 exec_addr2, riferimento al protocollo, regole di partizionamento, verifica…
 dgh05t/zer0con_2026_attacking_apple_dcp
Repository di ricerca che descrive le tecniche di sfruttamento contro il Display Co-Processor (DCP) di Apple, inclusa l'analisi del firmware e i…
 pqsec/uboatdemo
Un server demo per CVE-2016-3955 (UBOAT)
 rianhanft/marauderbox
A fork of the marauder firmware with Nyan box capabilities
 nikitapbst/cve-2019-6260
Strumento di debug hardware di basso livello e valutazione della sicurezza per le interfacce AHB ASPEED BMC. Sonda le interfacce PCIe, LPC e UART per…
 doctormord/philips-pm-5139-5138a-5136-firmware-project
Reverse engineering del firmware dei generatori di funzioni Philips PM5139 / PM5138A / PM5136: emulatori 8051 utilizzati come strumenti di misura, 35…
 elevenpaths/devicepairedtool
Strumento per testare e verificare la sicurezza dell'accoppiamento dei dispositivi Bluetooth, identificando vulnerabilità nei protocolli di…
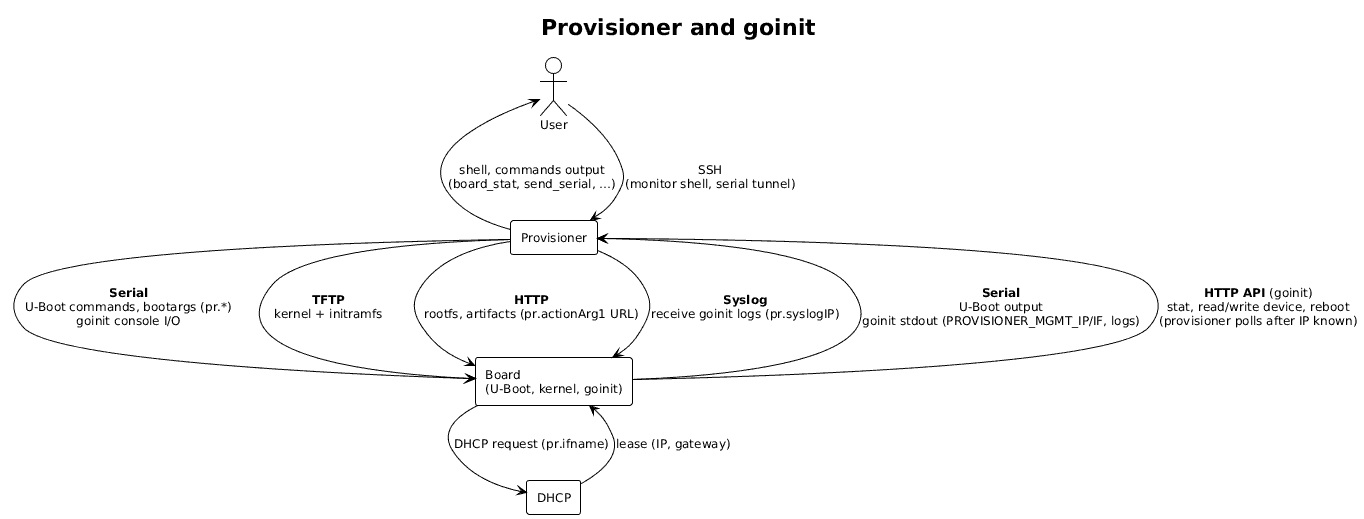 alessandrocarminati/provisioner
Sistema di provisioning e condivisione per SBC
 babyshen/routeros-cve-2018-14847-bytheway
By the Way è un exploit che abilita una shell di root su dispositivi Mikrotik che eseguono versioni di RouterOS:








