
 #1
Strumenti per l'analisi e la protezione di firmware, microcontrollori e componenti hardware di basso livello.
Raccomandato da Kitploit
 laginimaineb/cve-2016-2431
Escalation dei privilegi del kernel TrustZone di Qualcomm
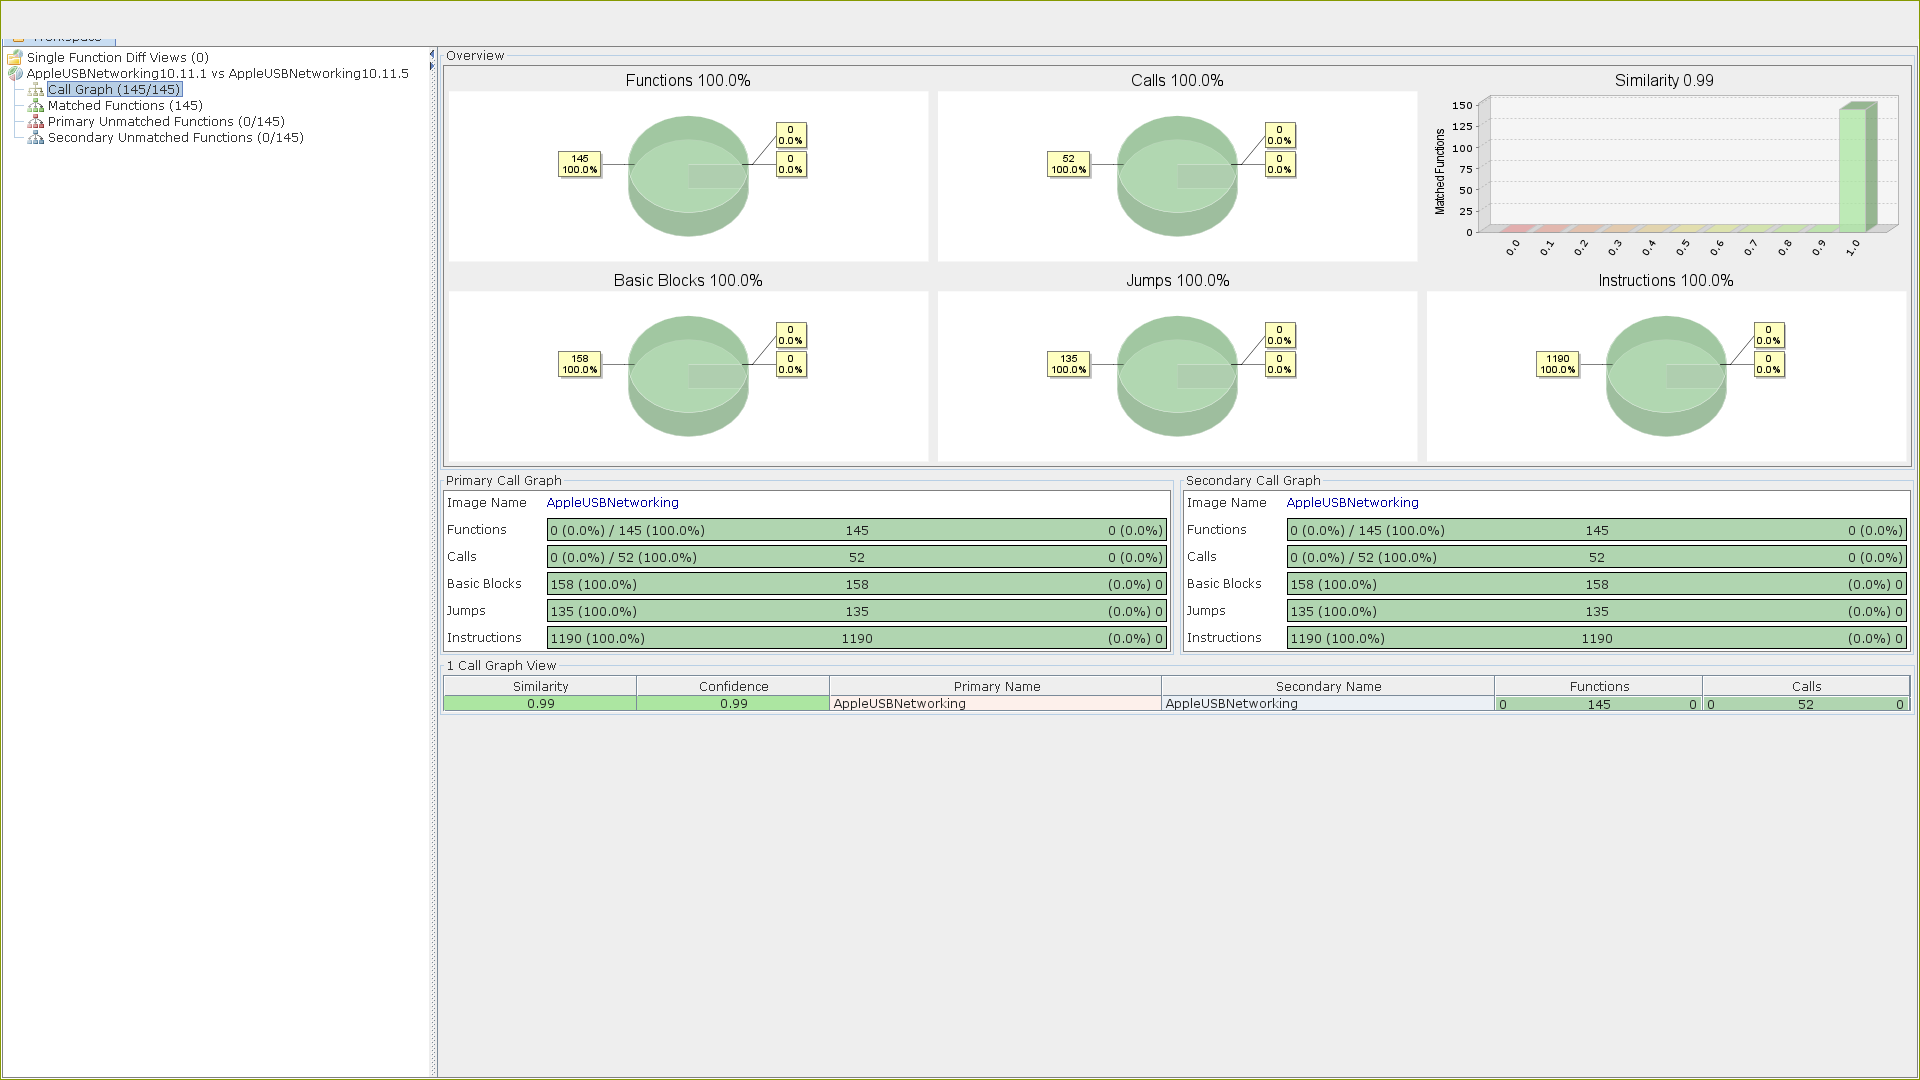 manouchehri/cve-2016-1734
Diff binario e analisi di AppleUSBNetworking.kext per CVE-2016-1734, una vulnerabilità di rete USB del kernel macOS. Include verifica delle patch e…
 kernoelpanic/cve-2015-8299
Exploit proof-of-concept per una vulnerabilità di buffer overflow remoto nel software di gestione KNX ETS4, che dimostra l'esecuzione di codice…
 elvanderb/tcp-32764
alcuni codici e note sul backdoor in ascolto su TCP-32764 in Linksys WAG200G.
 dudux/routerfirmwares
Un mucchio di immagini firmware di router. Principalmente quelle che non sono disponibili e che devono essere estratte tramite JTAG, UART,…
 jduck/asus-cmd
ASUS Router infosvr Esecuzione di comandi root tramite UDP Broadcast
 insanid/netgear-telenetenable
Telenet Enable per router Netgear dal checkout svn http://netgear-telnetenable.googlecode.com/svn/trunk/ netgear-telnetenable-read-only
 makelinux/cve-2015-0235-workaround
Un wrapper di libreria condivisa con controlli aggiuntivi per le funzioni vulnerabili gethostbyname2_r e gethostbyname_r (vulnerabilità GHOST)
 ihsibo/rom-0-decoder
Rom-0 file password decrypter
 malcolmrobb/dump1090
Dump1090 è un semplice decoder Mode S per dispositivi RTLSDR
 adamlaurie/hdmi-sniff
sniffa il traffico HDMI DDC (I2C)
 snare/ida-efiutils
Alcuni script per IDA Pro per assistere nel reverse engineering di binari EFI
 fi01/libmsm_acdb_exploit
Exploit per CVE-2013-2597, un buffer overflow basato su stack nel driver audio Qualcomm ACDB, che consente l'escalation dei privilegi sui dispositivi…
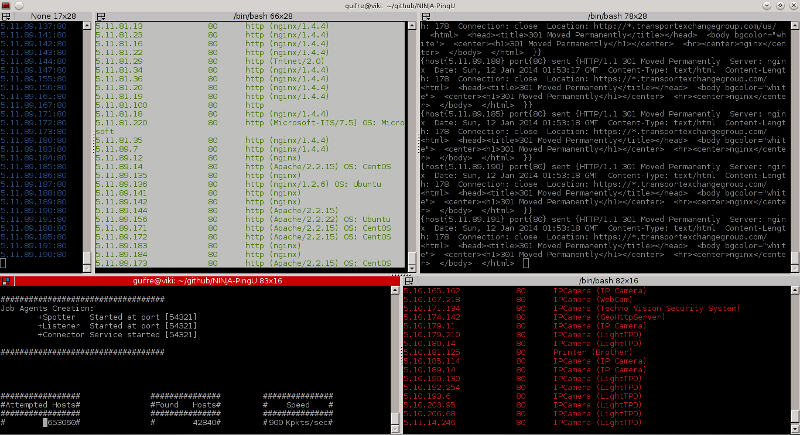 owasp/ninja-pingu
Scanner di rete ad alte prestazioni per scansioni IP e porte su larga scala, con identificazione dei servizi, rilevamento di dispositivi embedded e…
 phikshun/ufuzz
Universal Plug and Fuzz
 jeboo/bypasslkm
Utilizzo di CVE-2013-6282 per bypassare l'autenticazione dei moduli del kernel Samsung
 nccgroup/cecster
Uno strumento basato su GUI per eseguire test di sicurezza contro i protocolli HDMI CEC (Consumer Electronics Control) e HEC (HDMI Ethernet Channel)
 nccgroup/edidfuzzer
Fuzzer EDID (Enhanced Display Identification Data)








