
 #1
Strumenti per l'analisi e la protezione di firmware, microcontrollori e componenti hardware di basso livello.
Raccomandato da Kitploit
 gigachadusers/cve-2026-20169
Scanner di vulnerabilità IoT nativo di Windows che scopre interfacce di gestione esposte, testa le credenziali predefinite e convalida la…
 tyeyeah/dir-890l-1.20-rce
Analisi e PoC per D-Link DIR-890L RCE (CVE-2022-29778)
 abrarkhan/external_sonivox_cve-2024-23709
Proof-of-concept per CVE-2024-23709, una vulnerabilità di scrittura fuori dai limiti nella libreria di sintesi audio Sonivox di Android, che dimostra…
 vulncheck-oss/cisco-ios-xe-implant-scanner
Scanner basato su Go che rileva sistemi Cisco IOS XE compromessi inviando richieste HTTP appositamente craftate per identificare dispositivi…
 rkx1209/cve-2019-1010298
Exploit proof-of-concept che prende di mira il mondo sicuro di ARM TrustZone, dimostrando una vulnerabilità in OP-TEE OS per scopi educativi e di…
 legacyobj/cve-2024-24488
Un problema in Shenzen Tenda Technology CP3V2.0 V11.10.00.2311090948 consente a un attaccante locale di ottenere informazioni sensibili tramite il…
 dhammerg/cve-2023-33669
Exploit di stack overflow per il router Tenda AC8 (CVE-2023-33669) che bersaglia il firmware US_AC8V4.0si_V16.03.34.06 con emulazione e RCE tramite…
 andripwn/cve-2018-18852
CERIO RCE CVE-2018-18852, RCE autenticata (credenziali predefinite del vendor) basata sul web come utente root.
 pazhanivel07/frameworks_av-r33_cve-2022-20413
 full-disclosure/cve-2021-44827
Exploit proof-of-concept per l'esecuzione remota di codice autenticata (CVE-2021-44827) che mira ai router TP-Link Archer C20i. Fornisce accesso…
 badboycxcc/cve-2021-43469
CVE-2021-43469
 bu0ucat/d-link-nas-cve-2024-10914-
Questo è un programma di rilevamento della vulnerabilità RCE di D-Link.
 satheesh575555/linux-4.1.15_cve-2023-28772
Analizza e dimostra la vulnerabilità del kernel Linux CVE-2023-28772, fornendo un sorgente del kernel patchato o vulnerabile per ricerca sulla…
 abraxas/sonic-gnmi-noauth
Documenta e riproduce una vulnerabilità di autenticazione fail-open in SONiC gNMI, dove una mappa UserAuth vuota consente scritture gNMI Set e gNOI…
 newbe3e/pwn2own-automotive-2026-alpine-ilx-f511-0-click-rce-exploit-writeup
Writeup of a 0-click remote code execution exploit chain developed for the Alpine iLX-F511 automotive head unit at Pwn2Own Automotive 2026.
 owasp/robotics-security-testing-guide
Guida OWASP che definisce una metodologia standardizzata di penetration testing per robot umanoidi, industriali e autonomi, coprendo ROS/ROS2, DDS,…
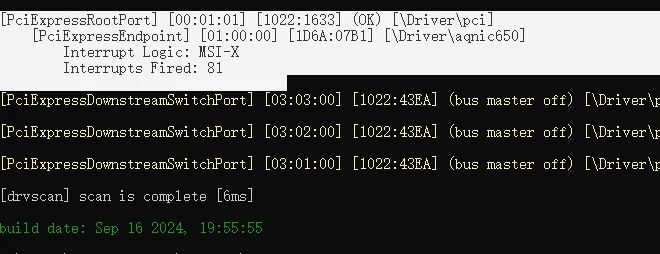 gmh5225/pcileech-asus-xg-c100c
Travestito da scheda di rete ASUS XG C100C e implementa una funzione di comunicazione con traffico fittizio

 c4psu13/mali-pagecache-root
Toolkit di root per TCL 50C721 (RTD1319 / Mali-G31) — catena di exploit autonoma per CVE-2022-22706








