
 #1
Ricerca, materiali, lab e percorsi di apprendimento sulla cybersicurezza, inclusi CTF e risorse educative curate.
Raccomandato da Kitploit

 projectdiscovery/nuclei-templates-labs
Ambienti vulnerabili abbinati a template Nuclei pronti all'uso per test di sicurezza e apprendimento! 🚀
 asaotomo/hx0-hawkeye
Un'estensione leggera per browser per la cattura del traffico e l'analisi di sicurezza, che consente di svolgere l'intero flusso di lavoro di…
 naksyn/processstomping
Una variazione di ProcessOverwriting per eseguire shellcode su una sezione di un eseguibile
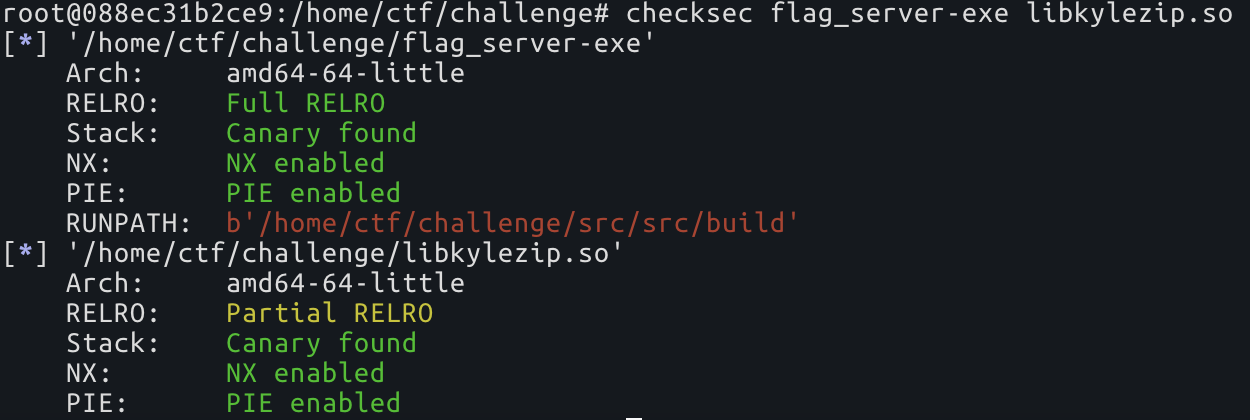 nick0ve/how-to-bypass-aslr-on-linux-x86_64
Bypass di ASLR senza infoleak
 spectrixdev/diy_whisperpair
Dirottamento degli accessori Bluetooth tramite Google Fast Pair: WhisperPair CVE-2025-36911 Implementazione di riferimento e toolkit di verifica…
 sepehrdaddev/hashcobra
HashCobra – strumento per il cracking degli hash.
 payatu/cve-2015-6086
PoC per CVE-2015-6086
 gobysec/weblogic
Esplorazione delle vulnerabilità WebLogic da principiante a esperto.
 jm00nj/phantom-evasion-loader
Motore di iniezione Assembly x64 che utilizza SROP e Zero-Copy Injection per bypassare i monitor EDR/XDR e del kernel. Distribuisce payload…
 bjrjk/cve-2022-4262
Analisi completa della catena di CVE-2022-4262, una confusione di tipo non banale nello slot di feedback in V8.
 k0keoyo/my_vulnerabilities
Raccolta di exploit proof-of-concept per vulnerabilità segnalate dall'autore, che dimostrano tecniche di sfruttamento e analisi delle vulnerabilità.
 bi7s/cves
Repository contenente dati e strumenti relativi alle Common Vulnerabilities and Exposures (CVE) per l'analisi delle vulnerabilità e l'intelligence…
 pathtofile/pplrunner
Crea un driver ELAM e un servizio che avvia un processo figlio firmato come Anti-Malware Protected Process-Light (PPL) su Windows, per la ricerca…
 cado-security/dfir_resources_revil_kaseya
Risorse per i professionisti DFIR che rispondono all'attacco alla catena di fornitura Kaseya del ransomware REvil
 elastic/labs-releases
Rilasci di Elastic Security Labs
 fortra/cve-2024-30051
Analisi tecnica dettagliata e exploit proof-of-concept per CVE-2024-30051, un heap-based buffer overflow nella libreria Windows DWM Core Library che…
 owasp/owasp-scs
Progetto OWASP Smart Contract Security (SCS)
 octoberfest7/beatrev
POC per frustrare/sconfiggere gli analisti di malware








