
 #1
Ricerca, materiali, lab e percorsi di apprendimento sulla cybersicurezza, inclusi CTF e risorse educative curate.
Raccomandato da Kitploit

 nirvanaon/spotifyc2
Strumento di ricerca C2 basato su Windows che utilizza le playlist di Spotify come canale di comando e Telegram per la consegna dell'output,…
 yasodginige/autopentester
Questo repository contiene uno strumento che può essere utilizzato per attività di pentesting automatizzate.
 scriptingxss/embedos
EmbedOS - Macchina virtuale per test di sicurezza embedded
 bhavsec/autopentest-ai
Server MCP per pentesting agentico che scopre, sfrutta e segnala vulnerabilità di applicazioni web.
 thegejr/springshell
Spring4Shell - Spring Core RCE - CVE-2022-22965
 arinerron/heaptrace
aiuta a visualizzare le operazioni dell'heap per pwn e debugging
 nomi-sec/nvd-exploit-list-ja
🔍NVD exploit & JVN (Japan Vulnerability Notes) descrizione semplice
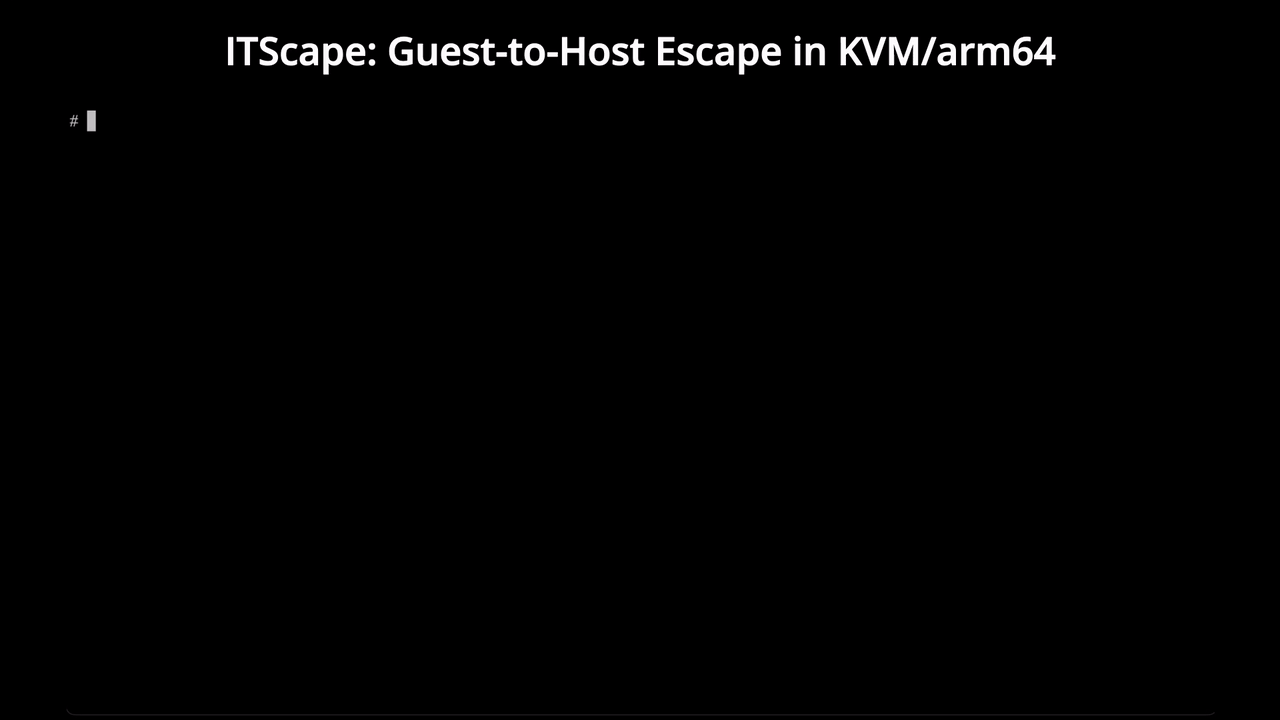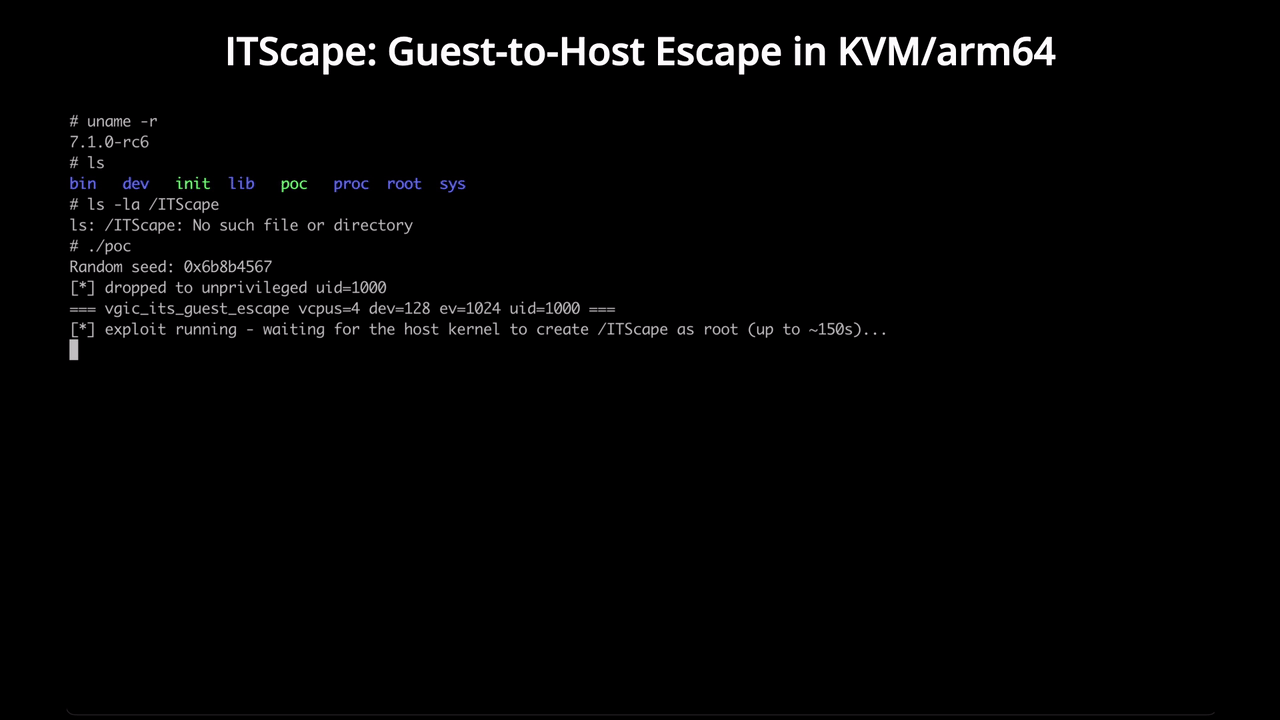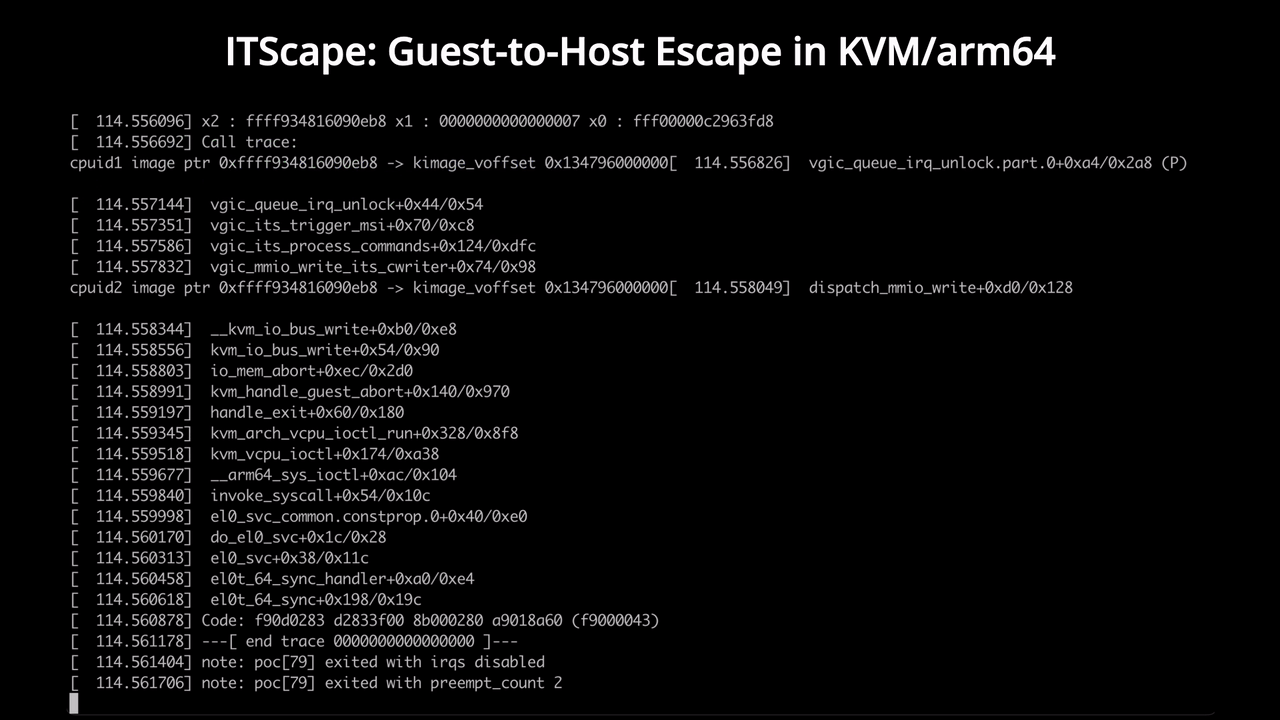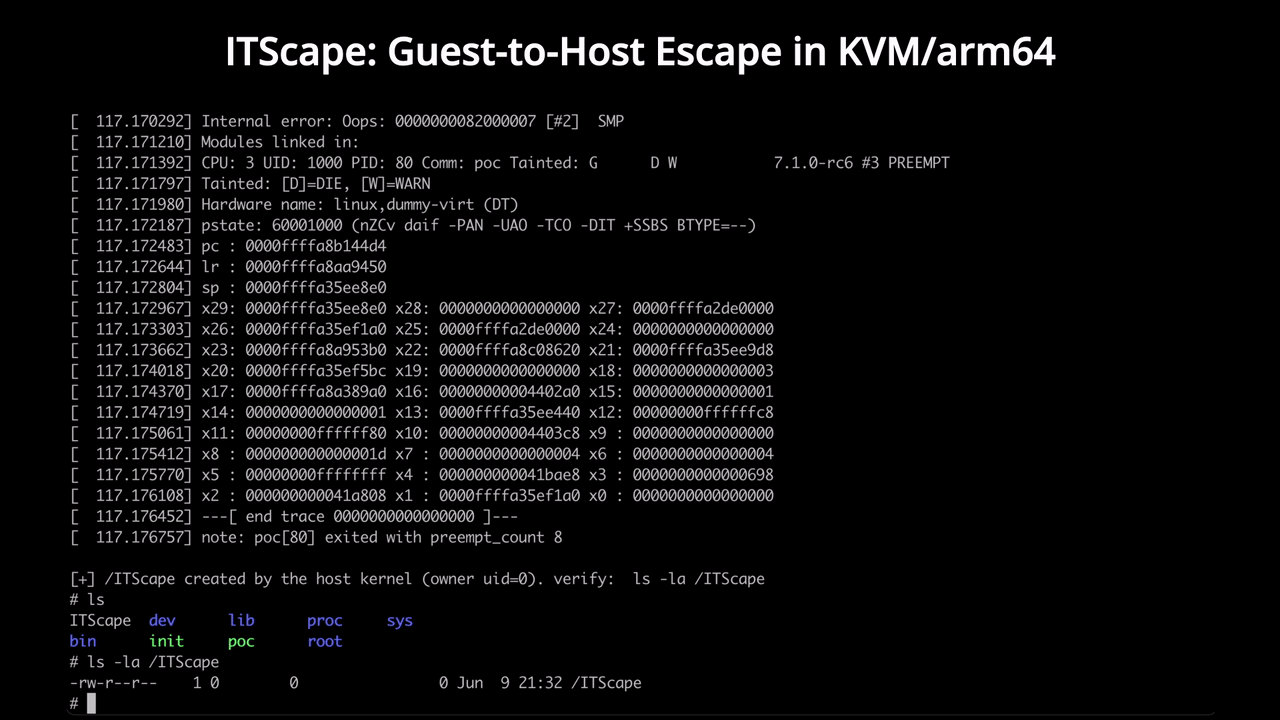 v4bel/itscape
CVE-2026-46316 exploit di fuga guest-to-host KVM/arm64 che sfrutta una condizione di gara nell'emulazione vGIC-ITS per ottenere l'esecuzione di…
 logicalhacking/dvhma
App Android ibrida intenzionalmente vulnerabile, progettata per consentire ai professionisti della sicurezza di testare strumenti e tecniche e agli…
 x-3306/project-onyx
Evasion EDR avanzata tramite spoofing della telemetria dell'IA e sandboxing WASM. Il Progetto Onyx è una pipeline Red Team PoC progettata per…
 t0kx/exploit-cve-2015-3306
ProFTPd 1.3.5 - (mod_copy) exploit di esecuzione remota di comandi e contenitore vulnerabile
 jenyraval/phishing-simulation
La simulazione di phishing mira principalmente ad aumentare la consapevolezza del phishing fornendo un tutorial intuitivo e una valutazione…
 demonslay335/cryptotester
Un'utilità per giocare con la crittografia, orientata all'analisi dei ransomware.
 kn0x0x/cve-2025-32756-poc
Prova di concetto per CVE-2025-32756 - Una vulnerabilità critica di buffer overflow basato sullo stack che colpisce più prodotti Fortinet.
 vegabird/xvna
Applicazione Node Estremamente Vulnerabile
 0xkirisame/spica
Rilevatore di rootkit Linux basato su eBPF che utilizza analisi multi-canale a vista incrociata (sched_switch, NMI, /proc) per rilevare DKOM,…
 g4sp4rcs/cve-2026-42980-poc
Exploit pubblico e materiale di ricerca per CVE-2026-42980, una vulnerabilità di integer underflow WMI nel kernel di Windows che consente…
 rub-softsec/onelogon
Codice e dati per il nostro articolo "Onelogon: Taking over Active Directory Accounts via Netlogon" (WOOT’26).








