
 #1
Ricerca, materiali, lab e percorsi di apprendimento sulla cybersicurezza, inclusi CTF e risorse educative curate.
Raccomandato da Kitploit

 d4t4s3c/offensivereverseshellcheatsheet
Cheat sheet curato di payload per reverse shell in Bash, Netcat, PHP, PowerShell, Python, Perl, Ruby e msfvenom, oltre a webshell, log poisoning e…
 summitroute/aws_exposable_resources
Catalogo curato di tipi di risorse AWS che possono essere esposte pubblicamente, con comandi CLI per creare e verificare le configurazioni di accesso…
 darksight-analytics/tgspyder
Strumento CLI per la raccolta strutturata di dati OSINT da Telegram. Estrae membri, messaggi, link di invito e metadati degli utenti da gruppi…
 aleksamcode/wifi-password-stealer
Semplice strumento di iniezione di tasti per Windows e Linux che esfiltra i dati WiFi memorizzati (SSID e password).
 elemental-attack/elemental
Elemental - Una libreria di minacce ATT&CK
 v1d1an/s1em
Questo progetto è un SIEM con SIRP e Threat Intel, tutto in uno.
 infobyte/spoilerwall
Spoilerwall introduce un concetto completamente nuovo nel campo dell'hardening di rete. Evita di essere scansionato spoilando film su tutte le tue…
 mrphrazer/binary-ninja-headless-mcp
Headless Binary Ninja MCP server — fornendo agli agenti AI profonde capacità di reverse engineering tramite 180 strumenti.
 adamyordan/cve-2019-1003000-jenkins-rce-poc
Proof-of-Concept di RCE su Jenkins: SECURITY-1266 / CVE-2019-1003000 (Script Security), CVE-2019-1003001 (Pipeline: Groovy), CVE-2019-1003002…
 nu11secur1ty/cve-mitre
https://cve.mitre.org/
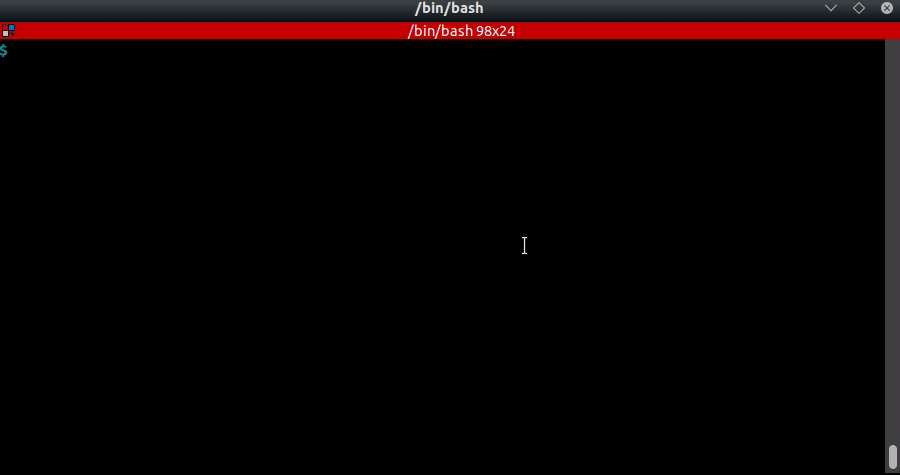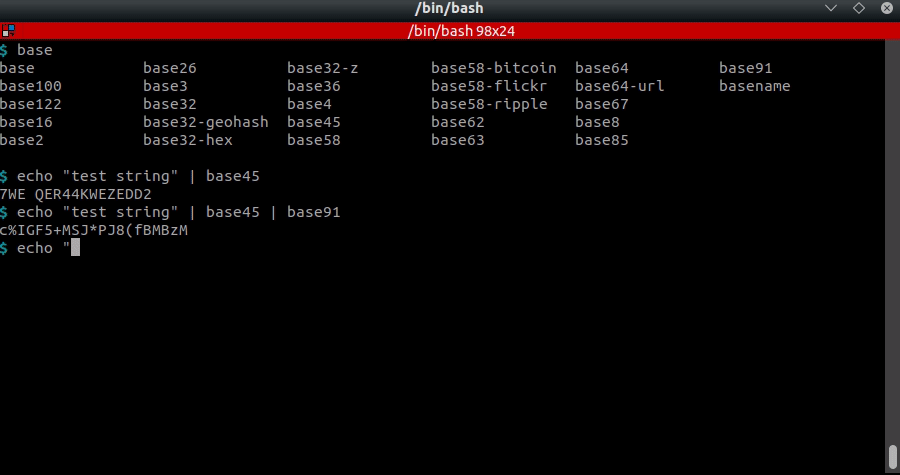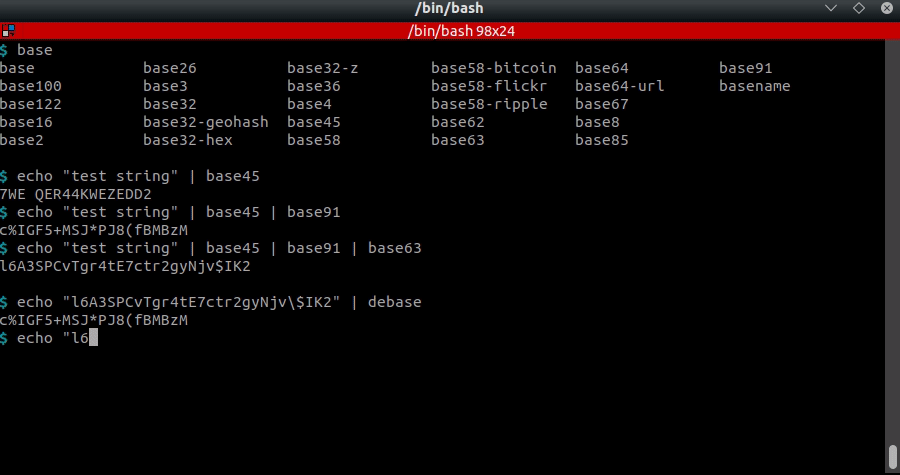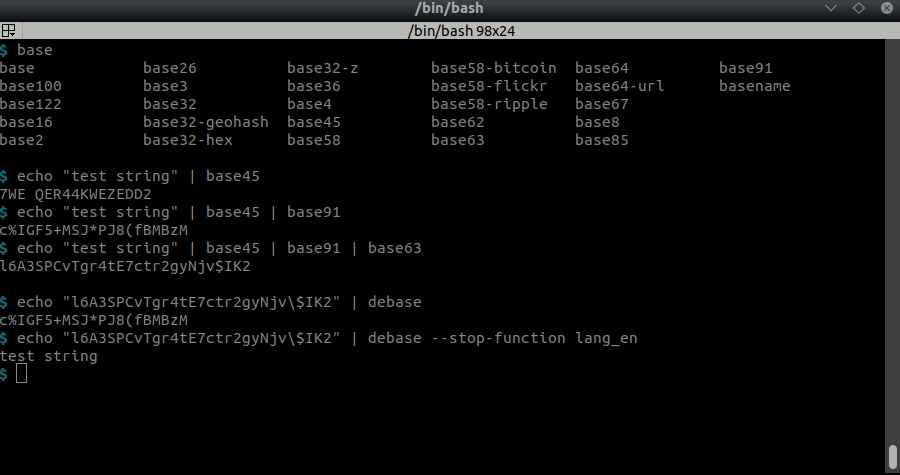 dhondta/python-codext
Estensione Python codecs con strumenti CLI per codificare/decodificare qualsiasi cosa
 crond-jaist/autopentest-drl
AutoPentest-DRL: Test di penetrazione automatizzato utilizzando l'apprendimento per rinforzo profondo
 itm4n/pentest-windows
Raccolta di ricerche sul funzionamento interno di Windows e tecniche di sfruttamento che coprono privilege escalation, abuso di token e trucchi di…
 shramos/polymorph
Polymorph è un framework di manipolazione dei pacchetti di rete in tempo reale con supporto per quasi tutti i protocolli esistenti.
 0xsojalsec/uncensored-ai
Rimozione automatica completa della censura per modelli linguistici
 realitynet/android-forensics-references
Riferimento curato per artefatti forensi Android e percorsi di log, con link a writeup di CTF, articoli di ricerca e strumenti di analisi di…
 jakobfriedl/conquest
Conquest è un framework di command & control/post-exploitation ricco di funzionalità e flessibile, sviluppato in Nim.
 fankh/vulnerability-poc
Laboratori proof-of-concept per CVE, script di exploit e regole di rilevamento/prevenzione (Nginx, Apache, Snort, YARA) per CVE ad alta gravità. Solo…








