
 #1
Ricerca, materiali, lab e percorsi di apprendimento sulla cybersicurezza, inclusi CTF e risorse educative curate.
Raccomandato da Kitploit
 bugcrowd/templates
Repository per ospitare modelli markdown per ricercatori
 ya551n3/bug-bounty-wordlists
Collezione curata di wordlist per il bug bounty hunting, che copre directory, sottodomini, parametri, nomi utente, password e payload per il fuzzing…
 momenbasel/htb-writeups
Raccolta strutturata di oltre 500 writeup di macchine Hack The Box, oltre 400 soluzioni di sfide, e strumenti di apprendimento interattivi inclusi…
 an0nud4y/av-edr-lab-environment-setup
Riferimenti per la configurazione di ambienti di laboratorio AV/EDR per aiutare nello sviluppo di Malware
 dev-angelist/ejptv2-notes
Appunti eLearnSecurity Junior Penetration Tester (eJPT) v2
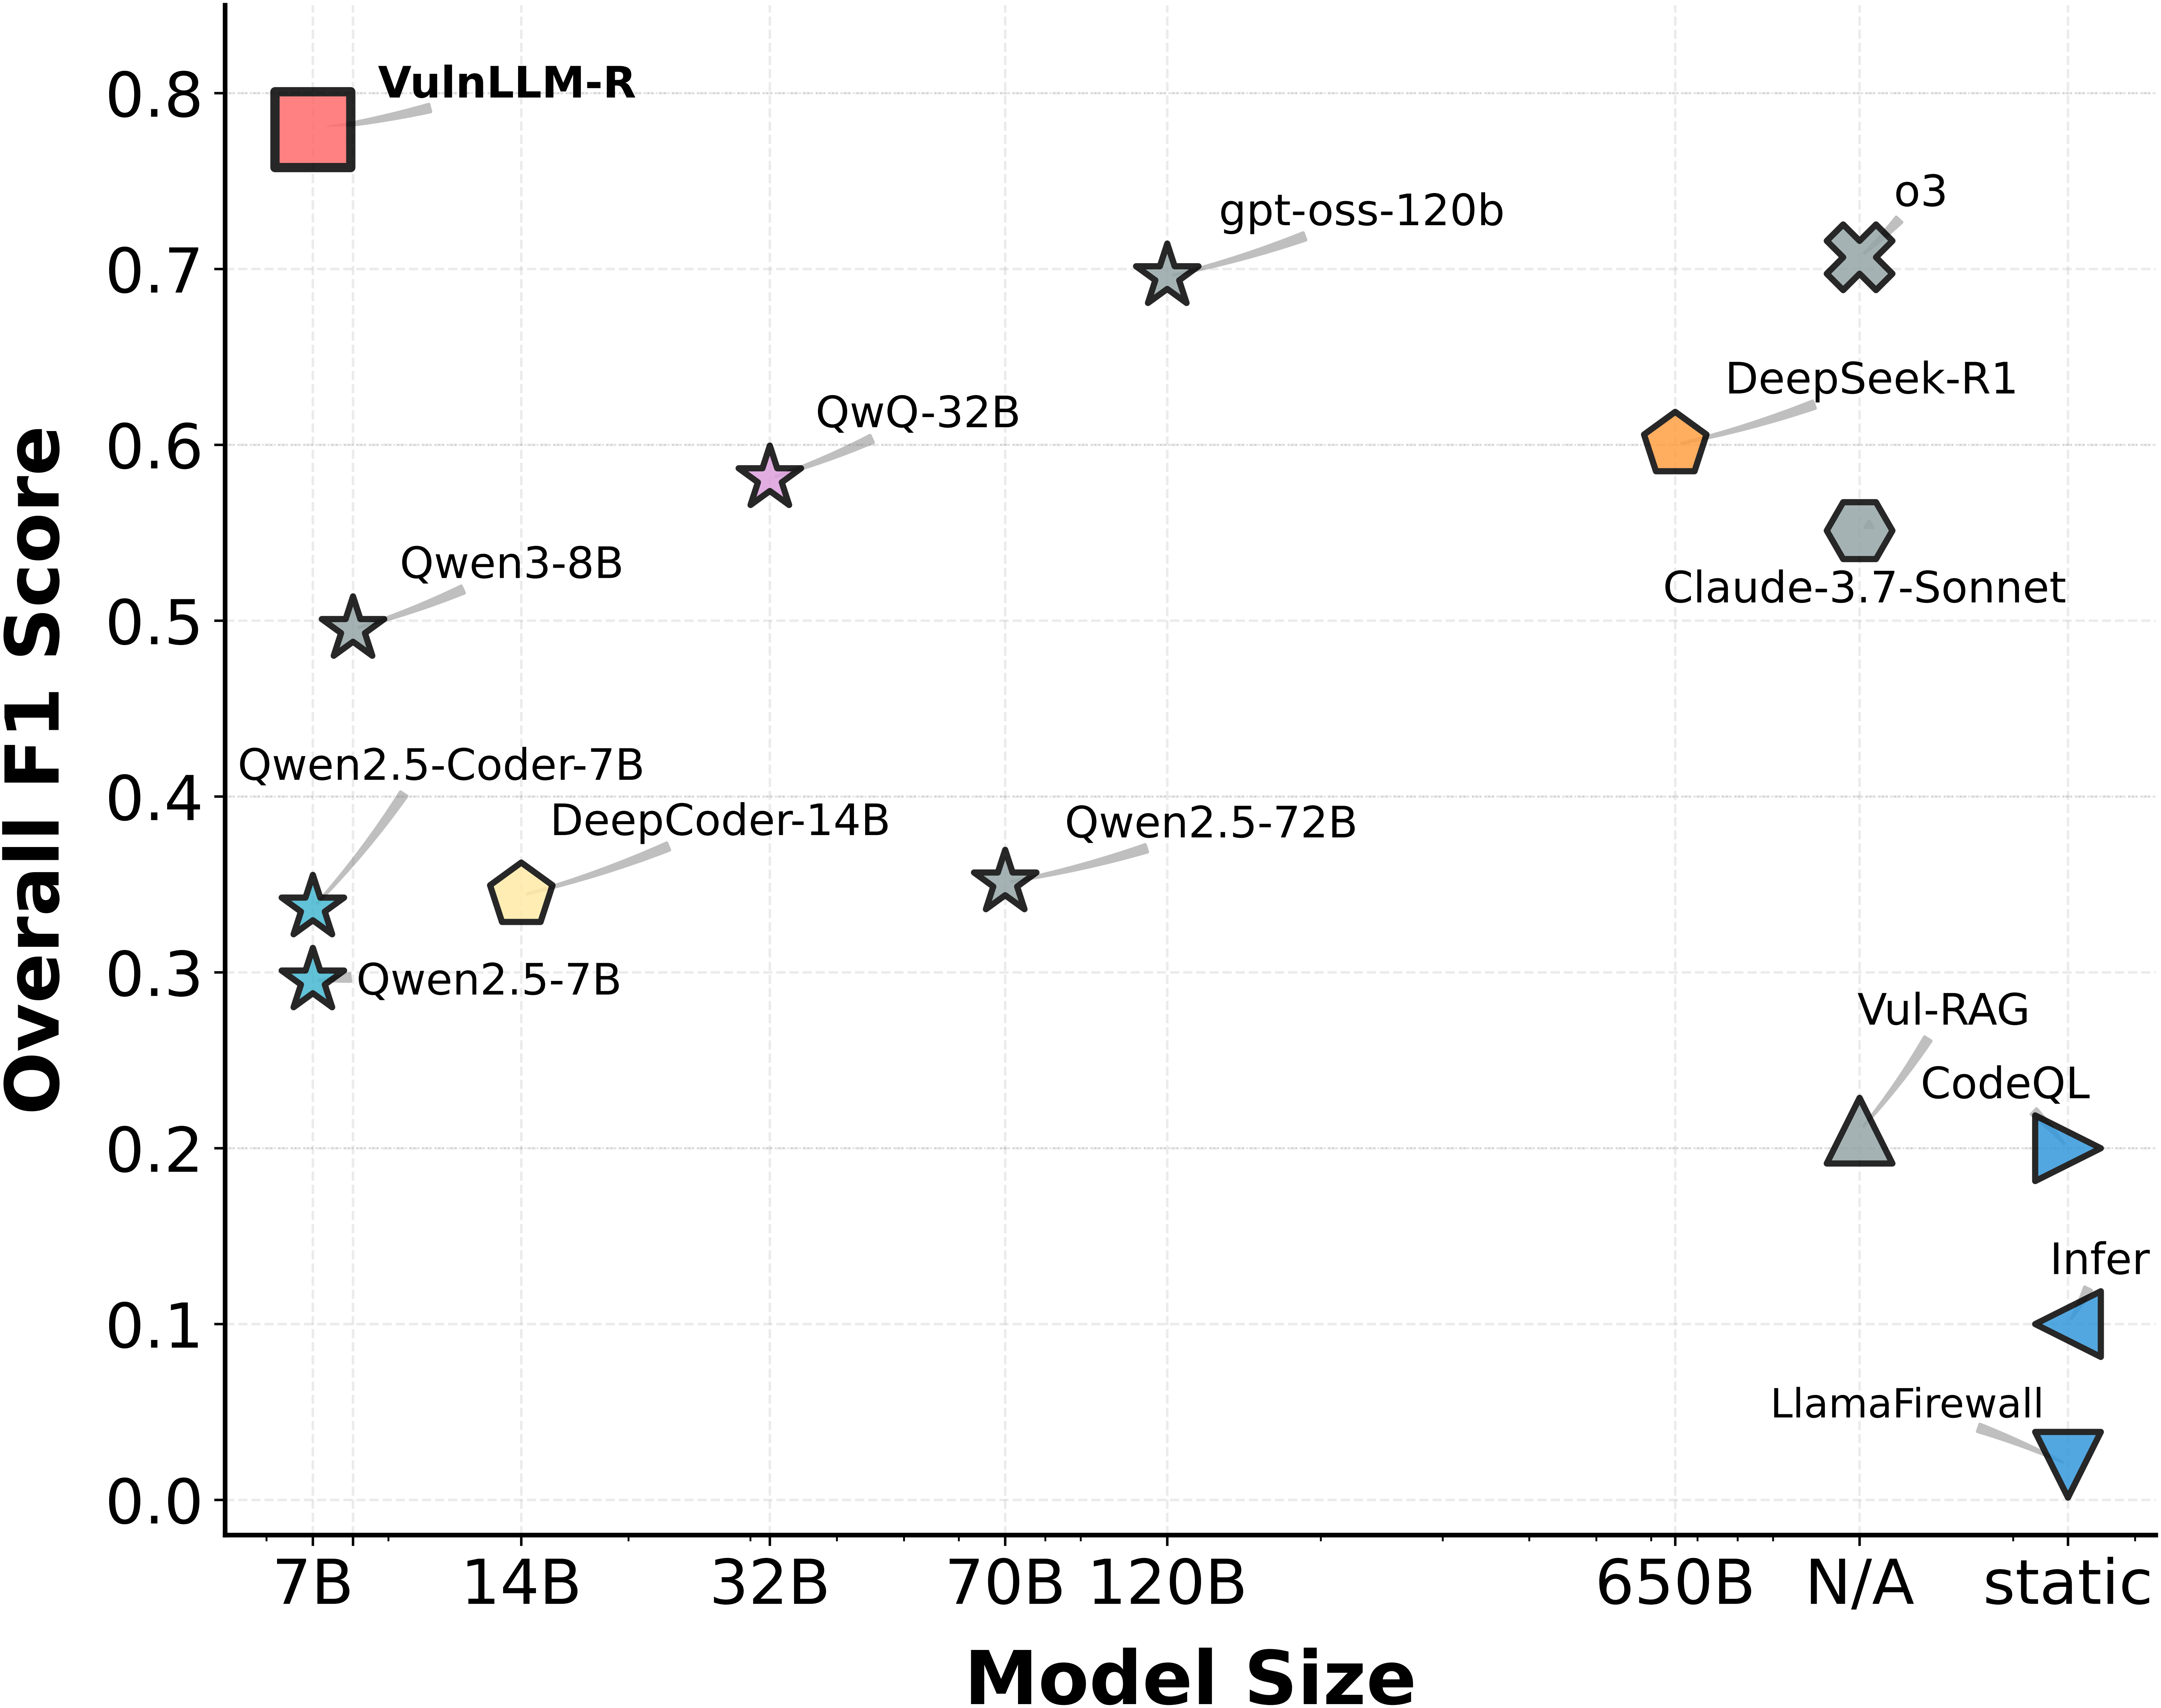 ucsb-mlsec/vulnllm-r
LLM di ragionamento specializzato per il rilevamento di vulnerabilità nel codice sorgente in C/C++ e Python, con costruzione di dataset, training…
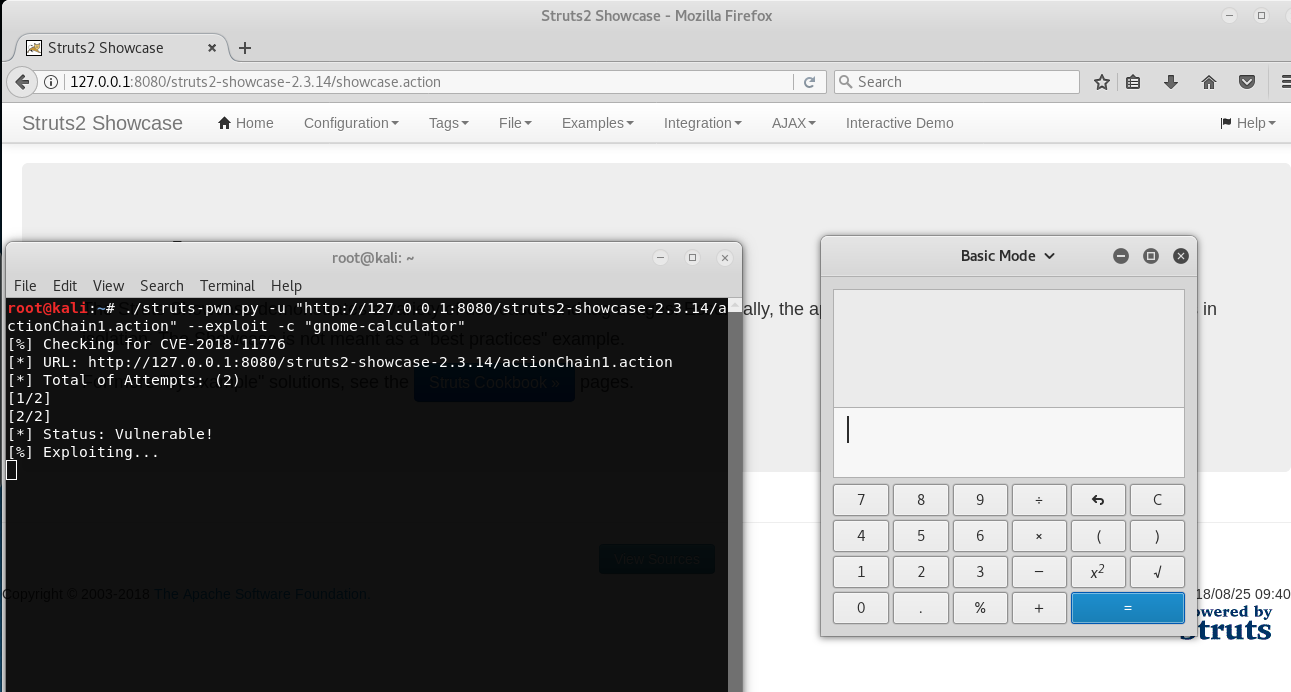 mazen160/struts-pwn_cve-2018-11776
Un exploit per Apache Struts CVE-2018-11776
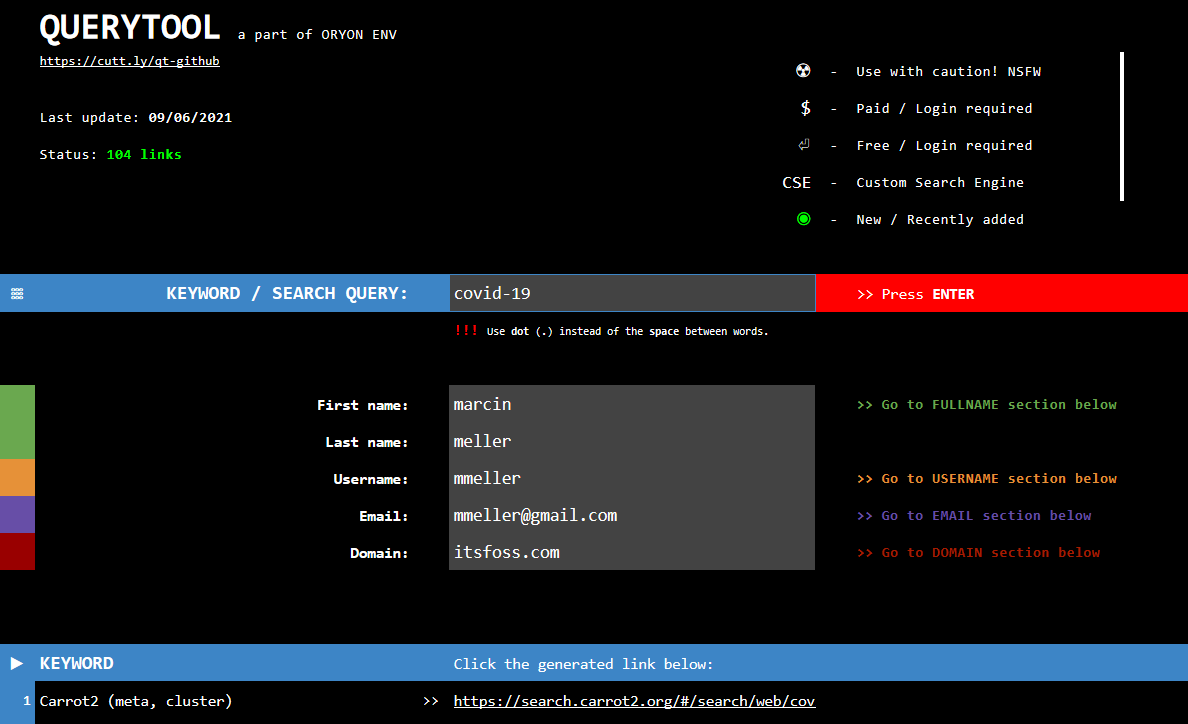 oryon-osint/querytool
Querytool è un framework OSINT basato su Google Spreadsheet. Con questo strumento puoi eseguire ricerche complesse di termini, persone, indirizzi…
 owasp/igoat
OWASP iGoat - Uno strumento di apprendimento per il Pentesting di App iOS e la Sicurezza di Swaroop Yermalkar
 yaxser/cobaltstrike-bof
Raccolta di beacon BOF scritta per imparare Windows e cobaltstrike
 ivan-sincek/php-reverse-shell
Shell PHP che funzionano su sistemi operativi Linux, macOS e Windows.
 leesh3288/cve-2023-4911
Proof-of-concept exploit per CVE-2023-4911 (Looney Tunables), che mira a un buffer overflow nella funzione di parsing di GLIBC_TUNABLES di glibc per…
 tgies/copy-fail-c
Porting in C multipiattaforma del Copy Fail Linux LPE (CVE-2026-31431). Divulgato il 2026-04-29 da Theori / Xint.
 elbraino/awesome-blackhat-arsenal
Raccolta curata di strumenti di cybersecurity presentati agli eventi Black Hat Arsenal.
 risc0/zirgen
Compilatore di linguaggio specifico del dominio per creare circuiti aritmetici destinati al sistema di prova a conoscenza zero RISC Zero, consentendo…
 mufeedvh/basecrack
Decodifica tutte le basi - Decodificatore di schemi base
 endgameinc/dga_predict
Classificatore basato su LSTM per rilevare domini generati da algoritmi di generazione di domini (DGA), con implementazioni Keras di modelli di rete…








