
 #1
Ricerca, materiali, lab e percorsi di apprendimento sulla cybersicurezza, inclusi CTF e risorse educative curate.
Raccomandato da Kitploit

 hugsy/defcon_27_windbg_workshop
DEFCON 27 workshop - Debugging moderno con WinDbg Preview
 waelmas/frameless-bitb
Un nuovo approccio al Browser In The Browser (BITB) senza l'uso di iframe, che permette di bypassare i tradizionali framebuster implementati dalle…
 bishopfox/cloudfoxable
Crea il tuo playground di penetration testing AWS vulnerabile by design
 silentchainai/silentchain
Estensione scanner di vulnerabilità basata sull'IA per Burp Suite con supporto multi-provider (Ollama, OpenAI, Claude, Gemini)
 machine1337/gmailc2
Un server C2 completamente non rilevabile che comunica tramite Google SMTP per eludere le protezioni antivirus e le restrizioni del traffico di rete.
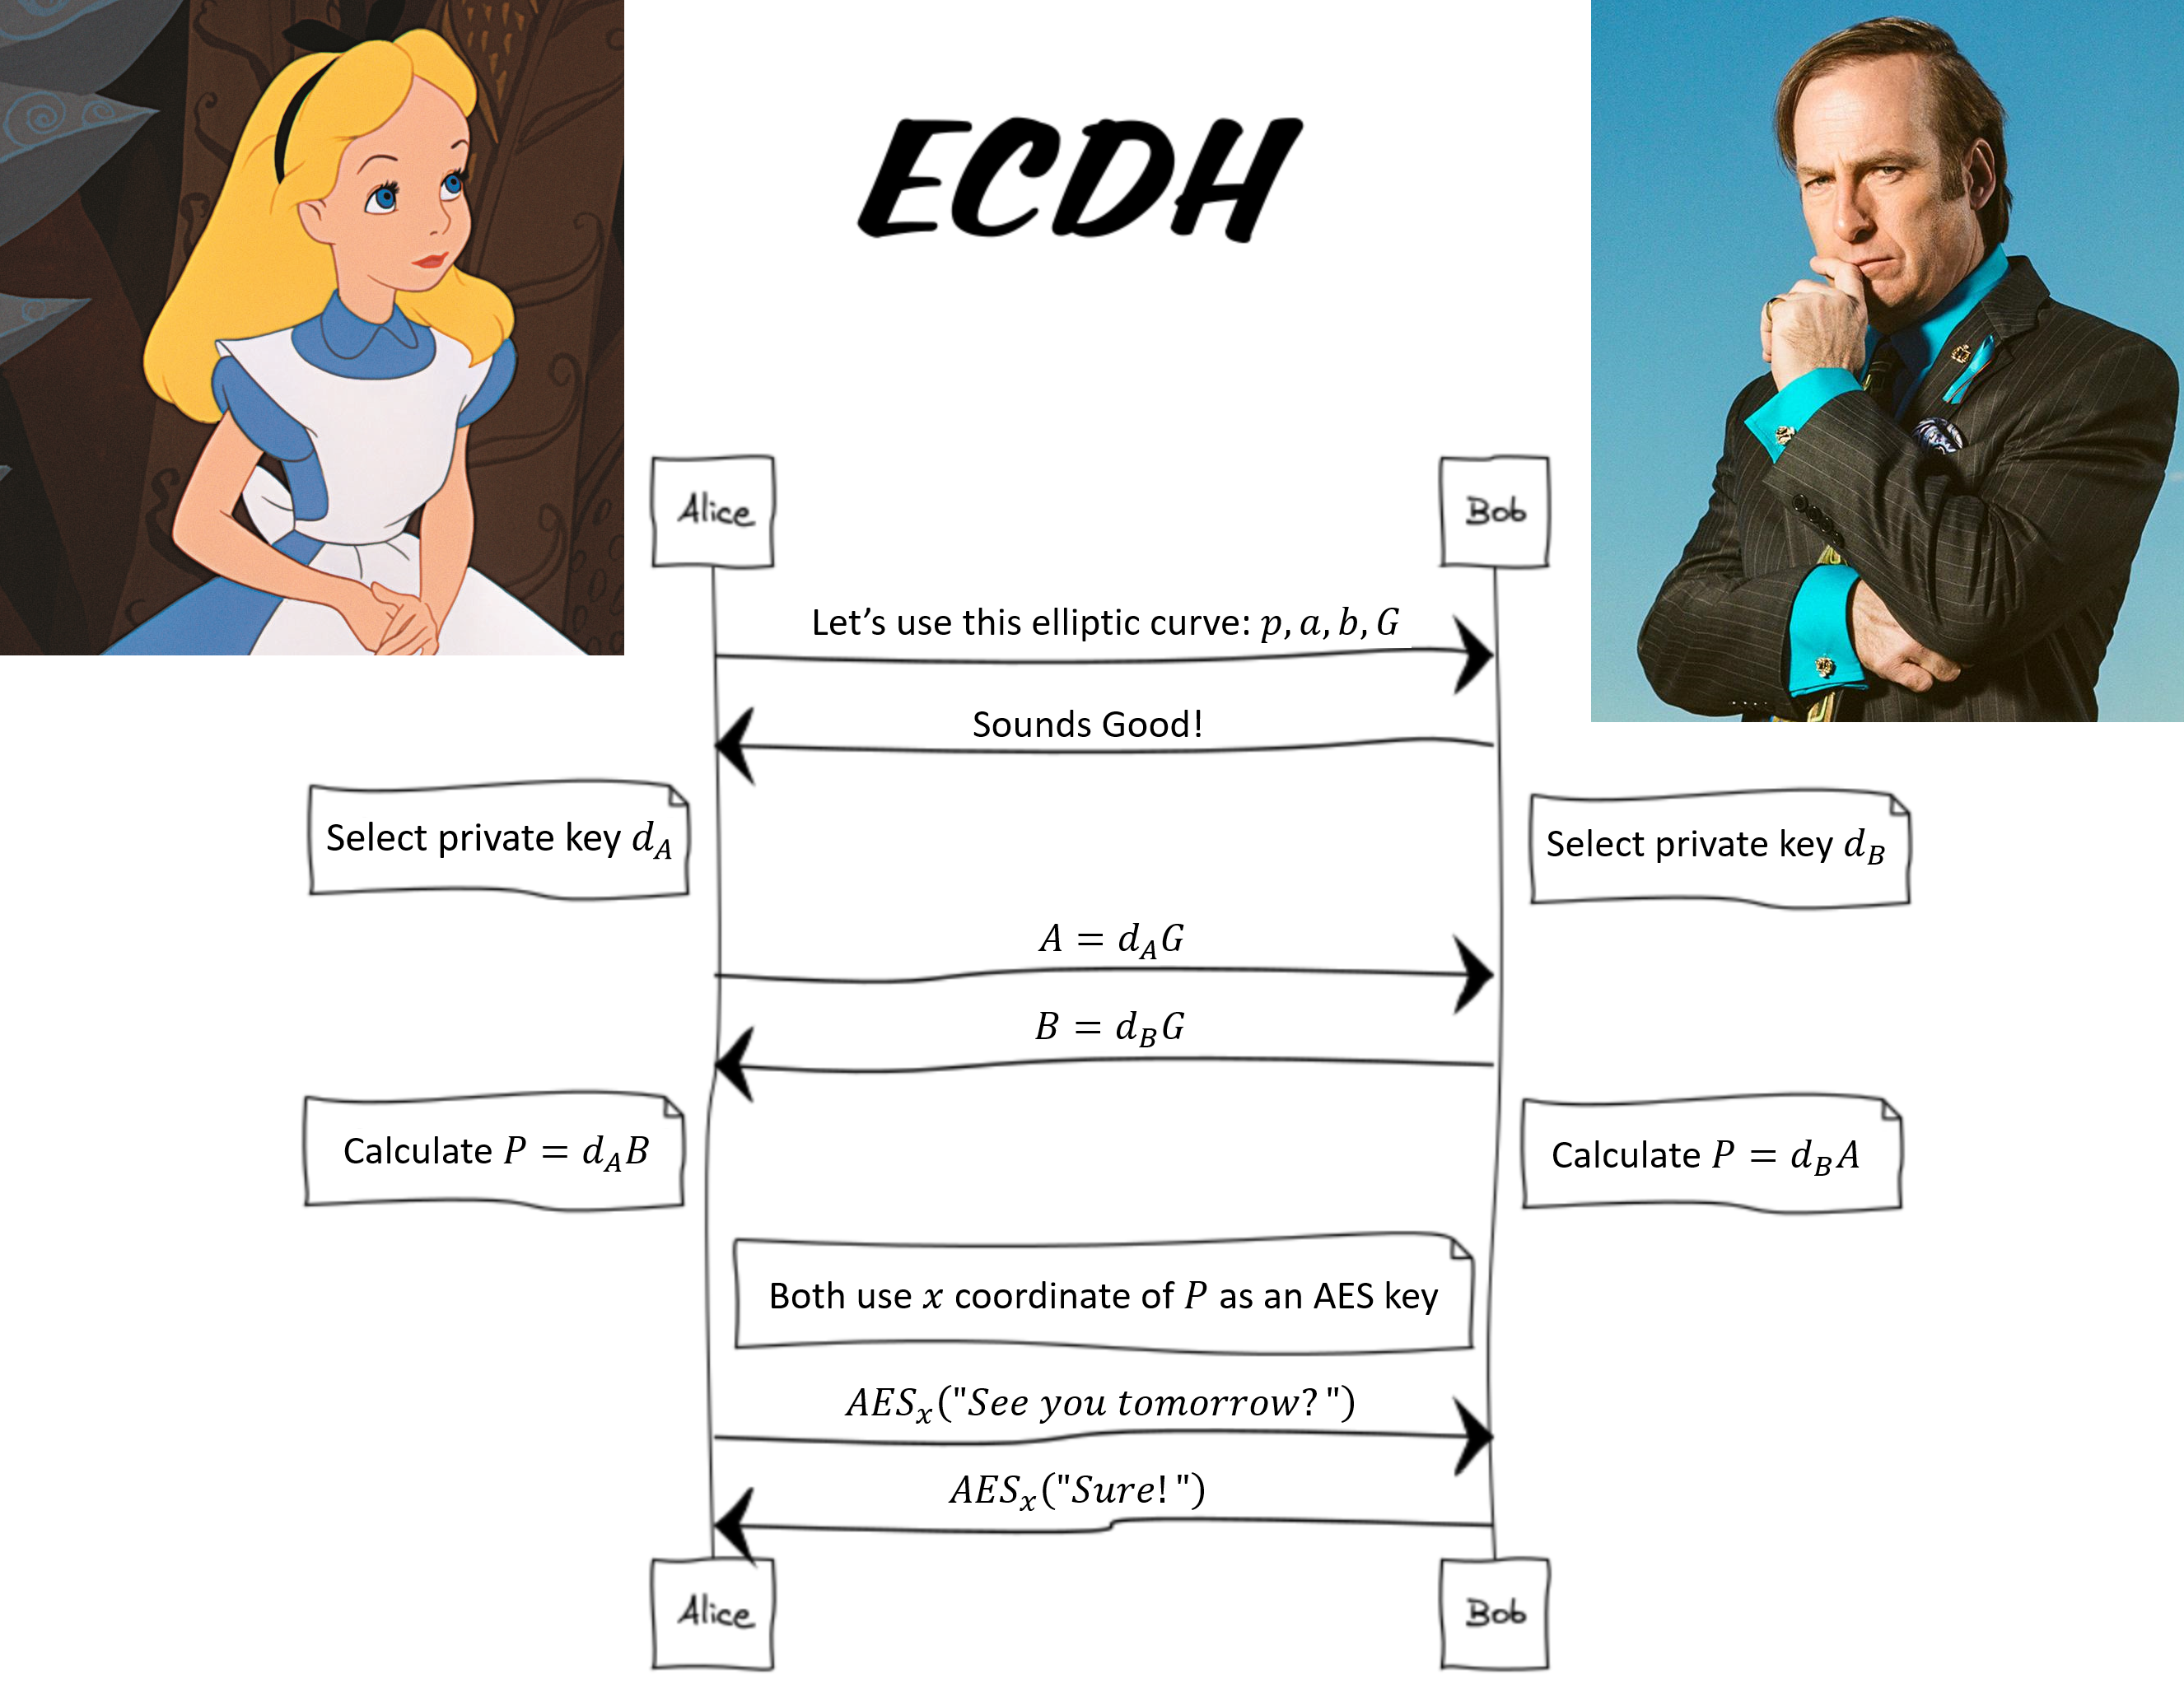 elikaski/ecc_attacks
Attacchi noti alla crittografia a curve ellittiche
 sqlmapproject/testenv
Una raccolta di pagine web vulnerabili a falle di SQL injection.
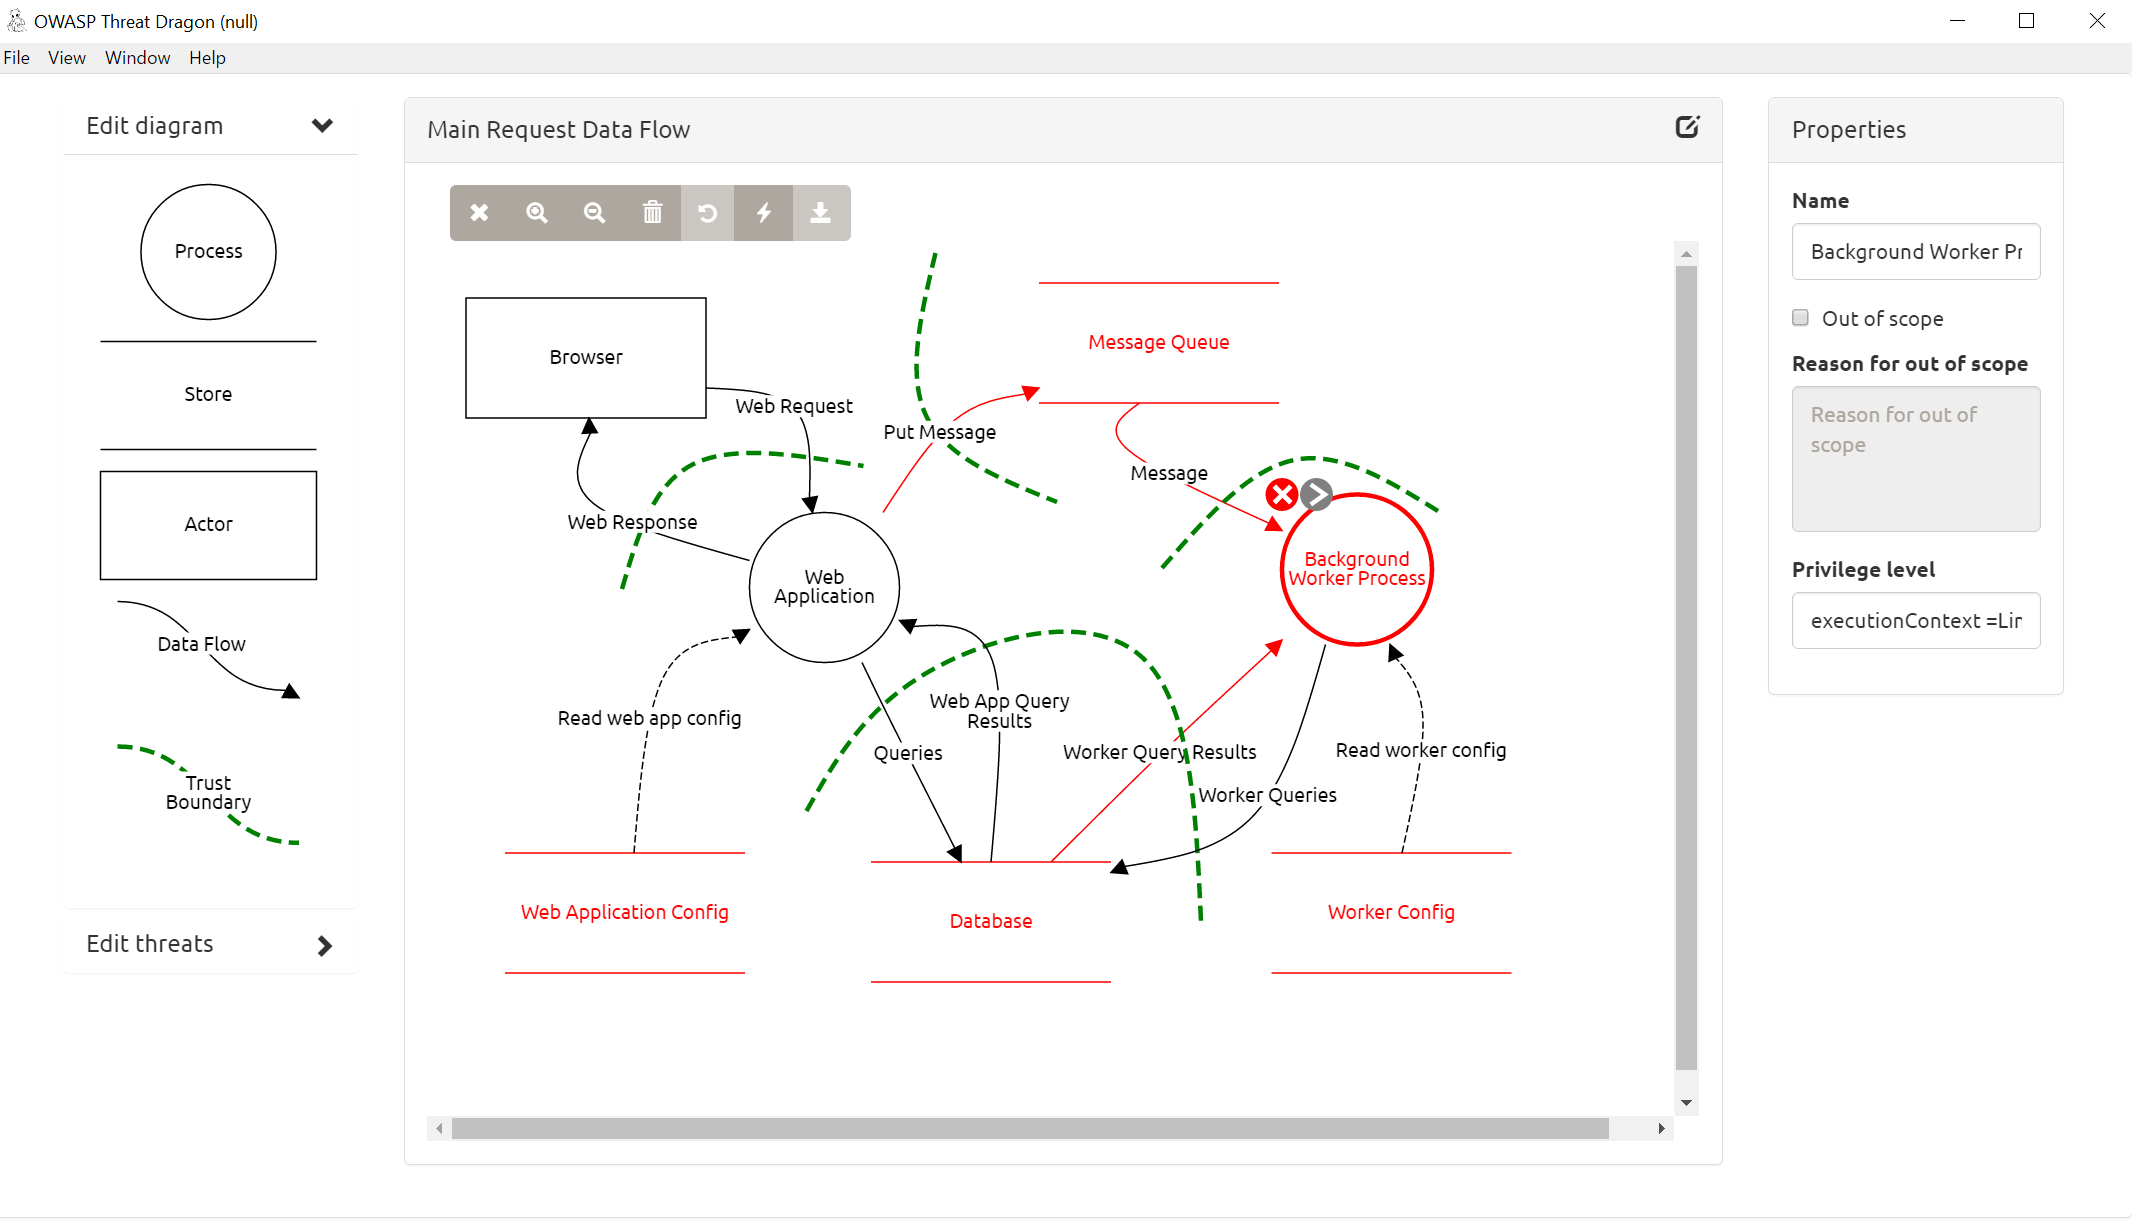 mike-goodwin/owasp-threat-dragon-desktop
Una variante desktop installabile di OWASP Threat Dragon
 cedricbonhomme/stegano
Un modulo di steganografia in puro Python.
 tandasat/minivisorpkg
L'hypervisor UEFI di ricerca che supporta l'avvio di un sistema operativo.
 treehacks/botnet-hackpack
Costruisci una botnet di comando e controllo di base in C
 y4er/weblogic-shiro-shell
Sfrutta CVE-2020-2883 su WebLogic per attaccare la vulnerabilità di deserializzazione Shiro rememberMe, registra con un clic la shell in memoria del…
 shellphish/ictf-framework
Framework open-source per ospitare competizioni CTF Attack/Defense con gamebot automatizzato, esecuzione di script, routing VPN e gestione…
 0x00pf/0x00sec_code
Repository didattico di codice sorgente di sicurezza offensiva: shell remote, iniettori ELF, crypter, iniezione di memoria e dropper per Linux, a…
 sh4hin/gopurple
Un altro shellcode runner consiste in diverse tecniche per valutare le capacità di rilevamento delle soluzioni di sicurezza degli endpoint.
 iknowjason/purplecloud
Un piccolo strumento per giocare con Azure Identity - Strumento per la creazione di lab Azure ed Entra ID. Blog: …
 al1ex/linuxeelvation
Linux Eelvation (aggiornamento continuo)
 securityjoes/masterparser
MasterParser è un potente strumento DFIR progettato per l'analisi e il parsing dei log Linux.








