
 #1
Ricerca, materiali, lab e percorsi di apprendimento sulla cybersicurezza, inclusi CTF e risorse educative curate.
Raccomandato da Kitploit
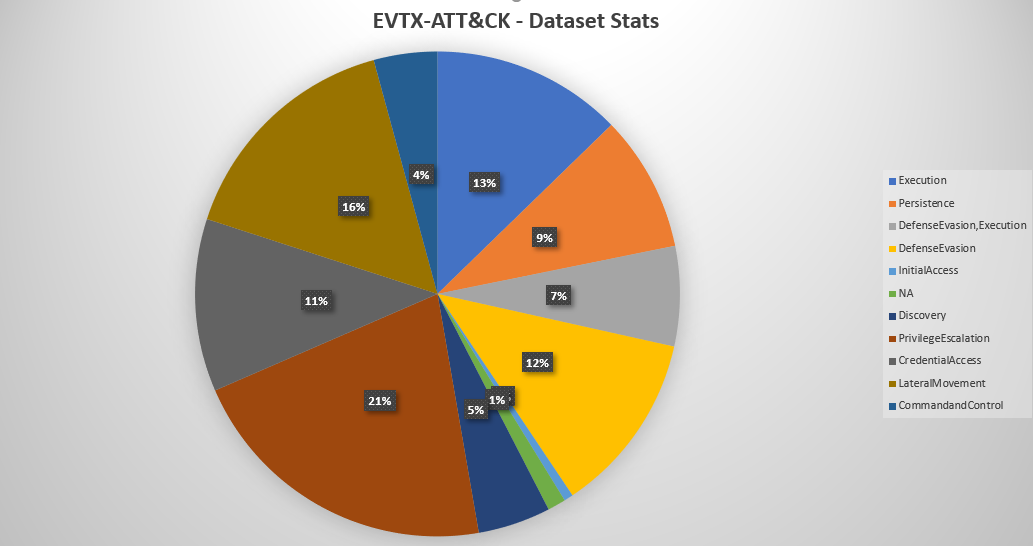
 sbousseaden/evtx-attack-samples
Raccolta curata di campioni di attacco EVTX per Windows mappati alle tecniche MITRE ATT&CK, progettata per testare script di rilevamento, formazione…
 slsa-framework/slsa
Livelli della catena di fornitura per artefatti software
 cisco-ai-defense/skill-scanner
Scanner di sicurezza per le abilità degli agenti
 owasp/securityshepherd
Web and mobile application security training platform
 cure53/httpleaks
Enumera tutti gli elementi HTML e gli attributi che possono far trapelare richieste HTTP, consentendo di testare browser, proxy web e client di posta…
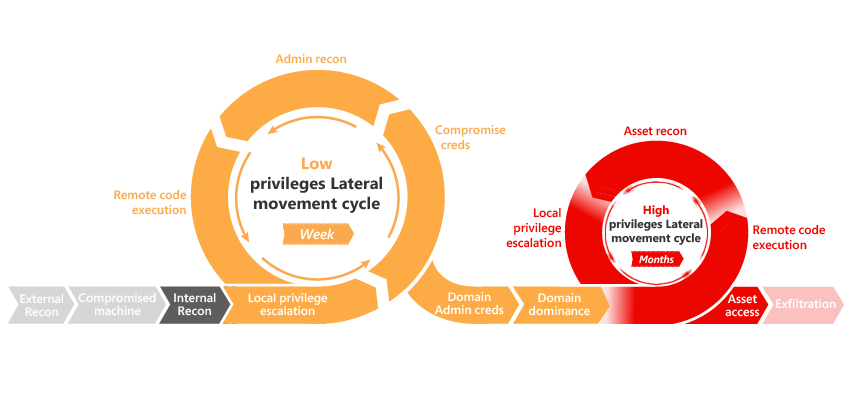 integration-it/active-directory-exploitation-cheat-sheet
Un cheat sheet che contiene i comuni metodi di enumerazione e attacco per Windows Active Directory.
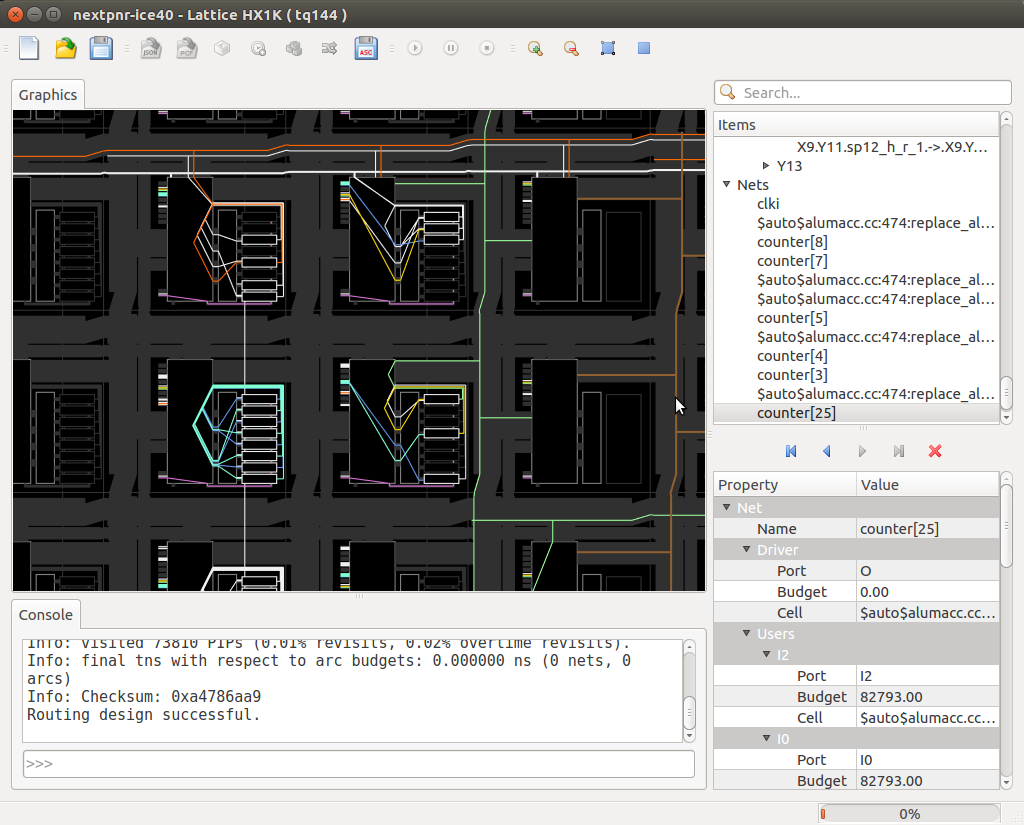 yosyshq/nextpnr
nextpnr strumento portatile per posizionamento e instradamento FPGA
 m14r41/pentestingeverything
Soluzione completa per VAPT/AppSec e guida al pentesting: Web | Mobile | API | Thick Client | Revisione del codice sorgente | DevSecOps | Wireless |…
 imran-parray/mind-maps
Mappe mentali di diverse cose
 microsoft/msticpy
Strumenti di sicurezza di Microsoft Threat Intelligence
 owasp/masvs
OWASP MASVS (Mobile Application Security Verification Standard) è lo standard di riferimento del settore per la sicurezza delle app mobili.
 bugbasesecurity/pentest-copilot
Agente di penetration testing basato sull'IA che si connette a una macchina Kali, esegue autonomamente strumenti di sicurezza, analizza i risultati e…
 eness/php2shell-cve-2026-109618-cve-2026-109619-poc
Proof-of-Concept (PoC) per php2shell (CVE-2026-109618 / CVE-2026-109619), che dimostra l'esecuzione di codice remoto in ambienti PHP vulnerabili.…
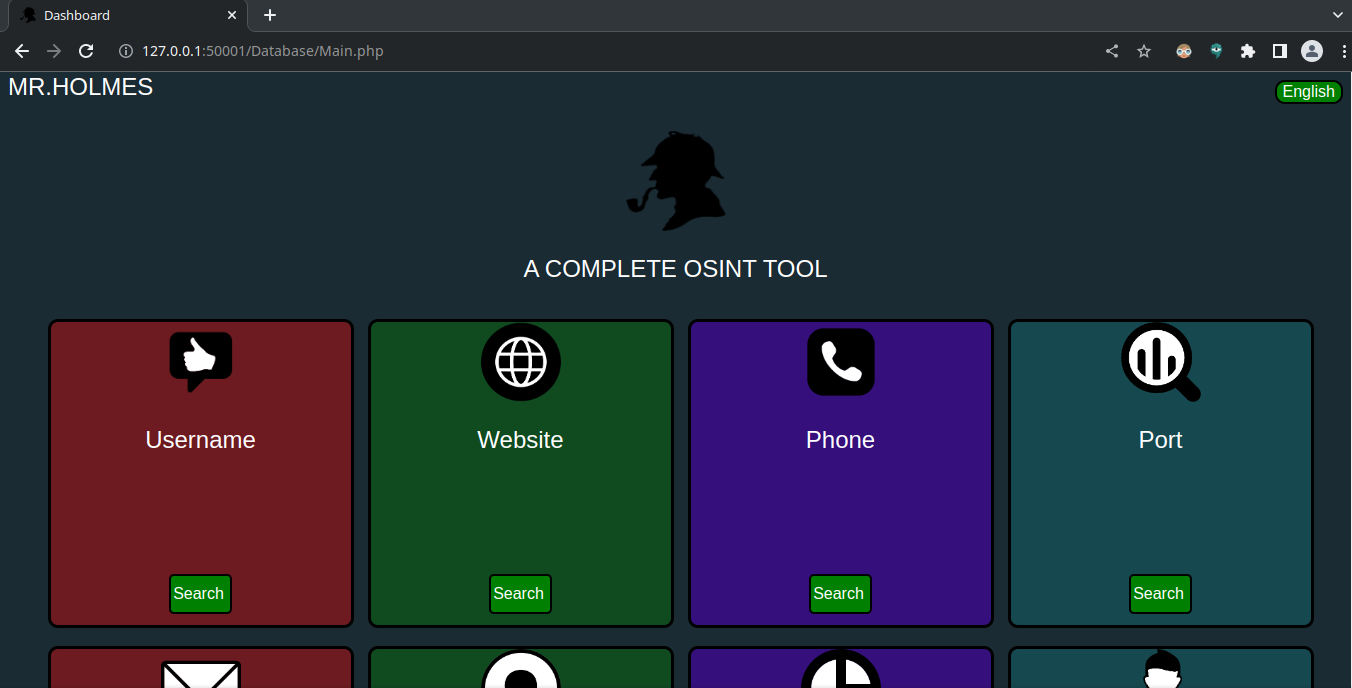 lucksi/mr.holmes
Framework OSINT modulare per raccogliere informazioni su domini, nomi utente, numeri di telefono ed email utilizzando fonti pubbliche, Google dorks e…
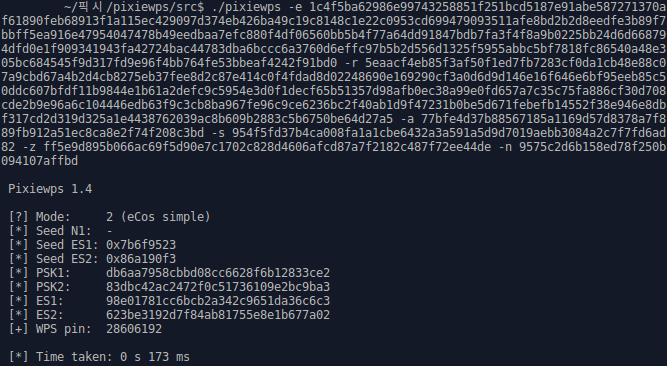 wiire-a/pixiewps
Una utility offline di brute-force per Wi-Fi Protected Setup
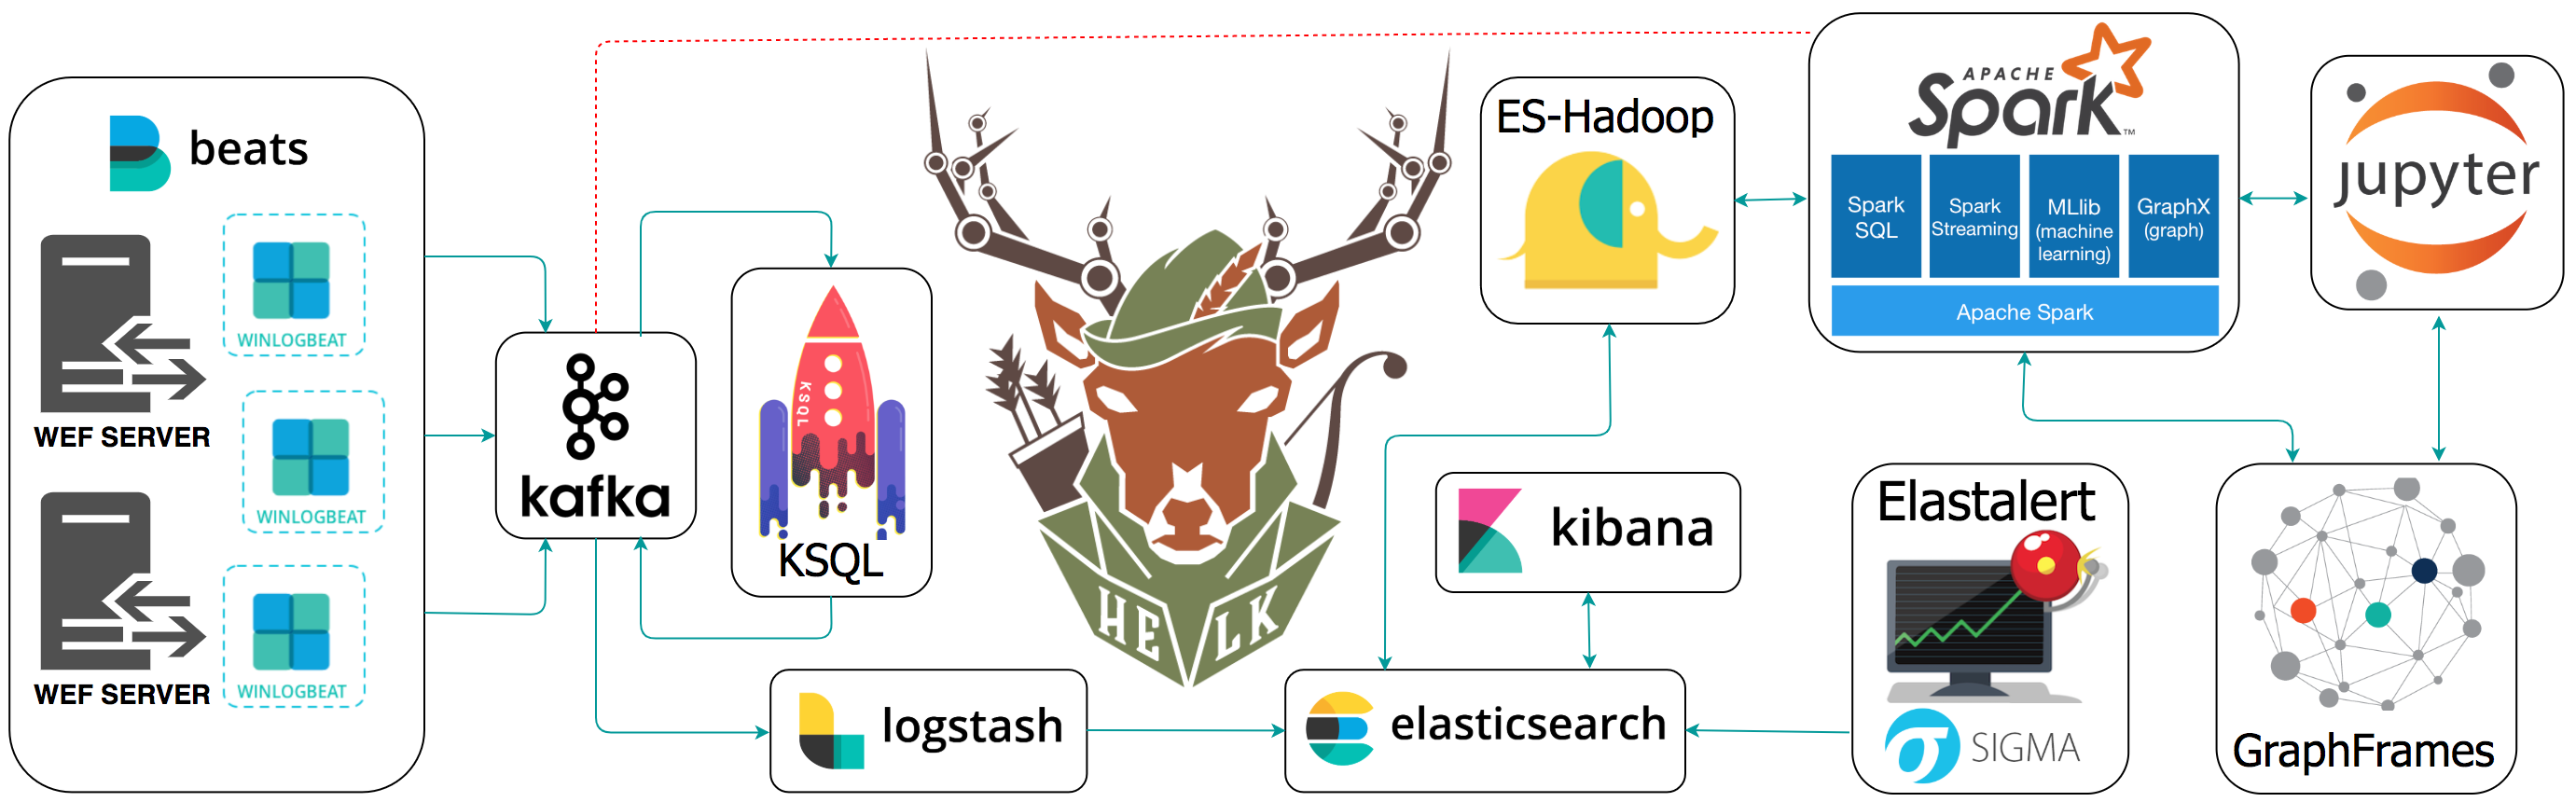 cyb3rward0g/helk
L'ELK per la caccia
 tmylla/awesome-llm4cybersecurity
Revisione sistematica curata della letteratura di 756+ articoli sulle applicazioni degli LLM nella sicurezza informatica, che copre threat…
 botesjuan/burp-suite-certified-practitioner-exam-study
Note di studio pratiche e guide passo-passo per i laboratori di PortSwigger Academy, che coprono vulnerabilità web, payload, enumerazione e strategie…








