
 #1
Ricerca, materiali, lab e percorsi di apprendimento sulla cybersicurezza, inclusi CTF e risorse educative curate.
Raccomandato da Kitploit
 prot0tw/keycloak_cve-2026-18963_poc
Questo repository è una proof of concept della cve-2026-18963. Utilizzalo solo su prodotti legali (laboratorio, locale, ...).
 bugcrowd/hunt
Segnala i parametri comunemente associati a injection, SSRF, path traversal, IDOR e SSTI tramite scansione passiva con Burp/ZAP; organizza inoltre la…
 boreas37/cve-2026-56705
PoC exploit per Adminer < 5.4.3 RCE non autenticata tramite iniezione PDO DSN di MSSQL, incluso laboratorio Docker e test negativo.
 joshuaasmith/reproducer-okio-cve-2023-3635
Reproduttore per CVE-2023-3635 in Okio 2.9.0, che dimostra come il catalogo delle versioni di React Native blocchi una dipendenza vulnerabile,…
 deeptempo/socbench
Un Harness Aperto e Benchmark per l'AI nelle Operazioni di Cybersecurity.
 fevar54/cve-2026-72530-trueconf-sandbox-escape-
Questo repository contiene una dimostrazione educativa della mitigazione e del rilevamento per **CVE-2026-72530**, una vulnerabilità critica di…
 horkimhab/cve-2026-73570
Exploit proof-of-concept per una vulnerabilità di Zimbra Collaboration Suite attivamente sfruttata, progettato per test di penetrazione autorizzati e…
 horkimhab/cve-2026-35273
CVE-2026-35273
 red-darkin/cve-2026-18963-keycloak
Exploit proof-of-concept per CVE-2026-18963, un bypass critico del reset delle credenziali di Keycloak che consente l'acquisizione non autenticata di…
 fevar54/cve-2026-32635-angular-xss-mitigation-
Dimostrazione educativa di mitigazione e rilevamento di CVE-2026-32635: XSS negli attributi i18n di Angular.
 khwajasaad267-coder/cve-2024-4577-lab
# Laboratorio CTF basato su Docker che dimostra CVE-2024-4577, iniezione di argomenti PHP-CGI che porta a RCE. Include PHP 5.4.1 CGI vulnerabile,…
 gh0stuncle/cve-2018-16763_fuel_cms_exploit
Un exploit per fuel CMS basato su Python per RCE menzionato in CVE-2018-16763.
 microsoft/cyberbattlesim
Una piattaforma di sperimentazione e ricerca per investigare l'interazione di agenti automatizzati in ambienti di rete simulati astratti.
 gman0x00/keycloak-cve-2026-18963
PoC, playground Dockerfile e root cause dall'analisi del diff della patch.
 kalhoralireza/cve-2026-17532-lab
# Docker lab che dimostra CVE-2026-17532, una XSS riflessa non autenticata in Seraphinite Accelerator che si combina in RCE tramite sessione admin,…
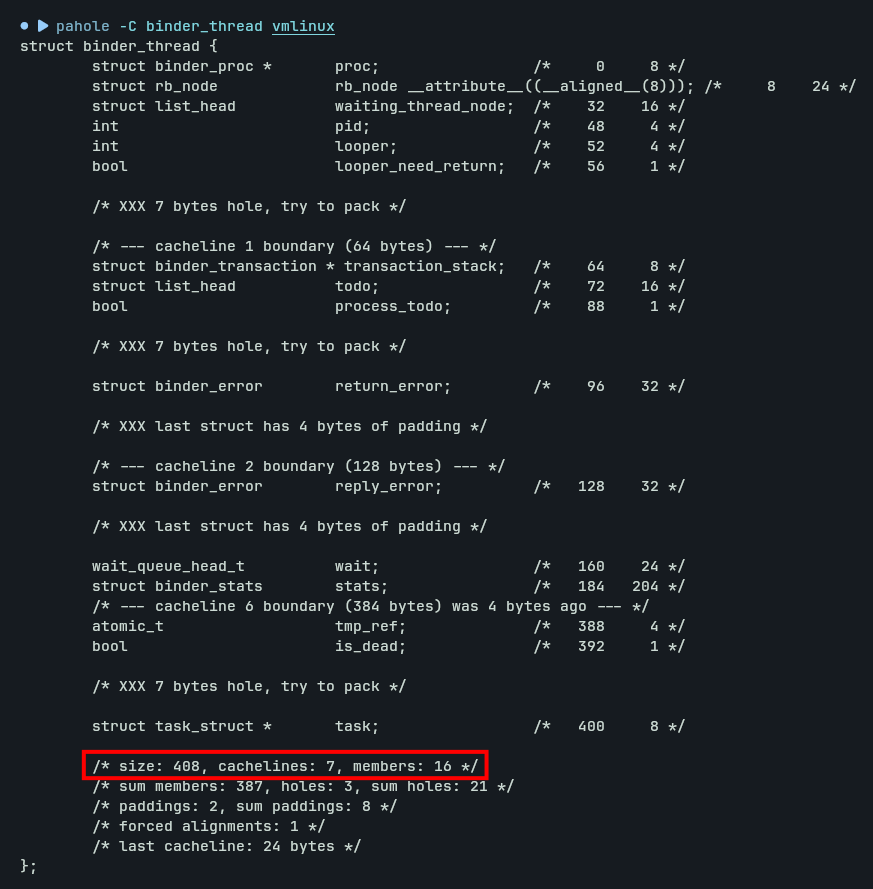 0xbinder/cve_2019_2215
Exploit proof-of-concept LPE per Android Binder UAF che sfrutta iovec spraying e addr_limit overwrite per ottenere lettura/scrittura arbitraria del…
 pppyb/secopd
Implementazione di ricerca per mitigare le iniezioni di prompt adattive tramite distillazione on-policy, con ricette di addestramento e valutatori…
 sneakynachos/cve-2026-12295-uxxs-in-my-wasm
Firefox content->parent srcdoc forge (N-day, bug 2040160): PDocumentChannel contraffatto con SrcdocData su un URI non-about:srcdoc -> HTML…








