 #1
 mandiant/mandiant-azure-ad-investigator
Modulo PowerShell di sola lettura per rilevare UNC2452 e altri artefatti di attori minacciosi in Azure AD, controllare domini federati, service…
 maldev-academy/dumpchromesecrets
Estrai dati dalle versioni moderne di Chrome, inclusi token di aggiornamento, cookie, credenziali salvate, dati di compilazione automatica,…
 intezer/linux-explorer
Toolbox forense live facile da usare per endpoint Linux
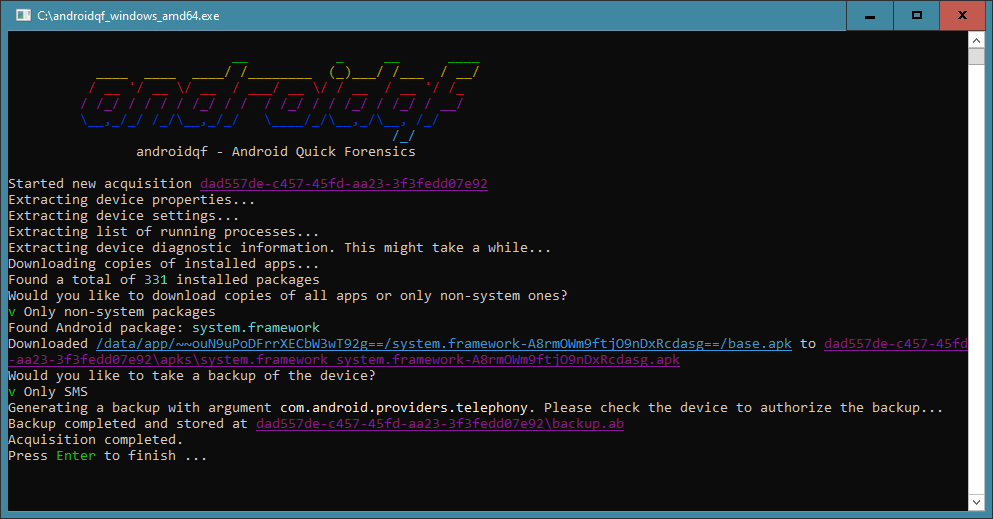
 nowsecure/android-forensics
App e framework open source per Android Forensics
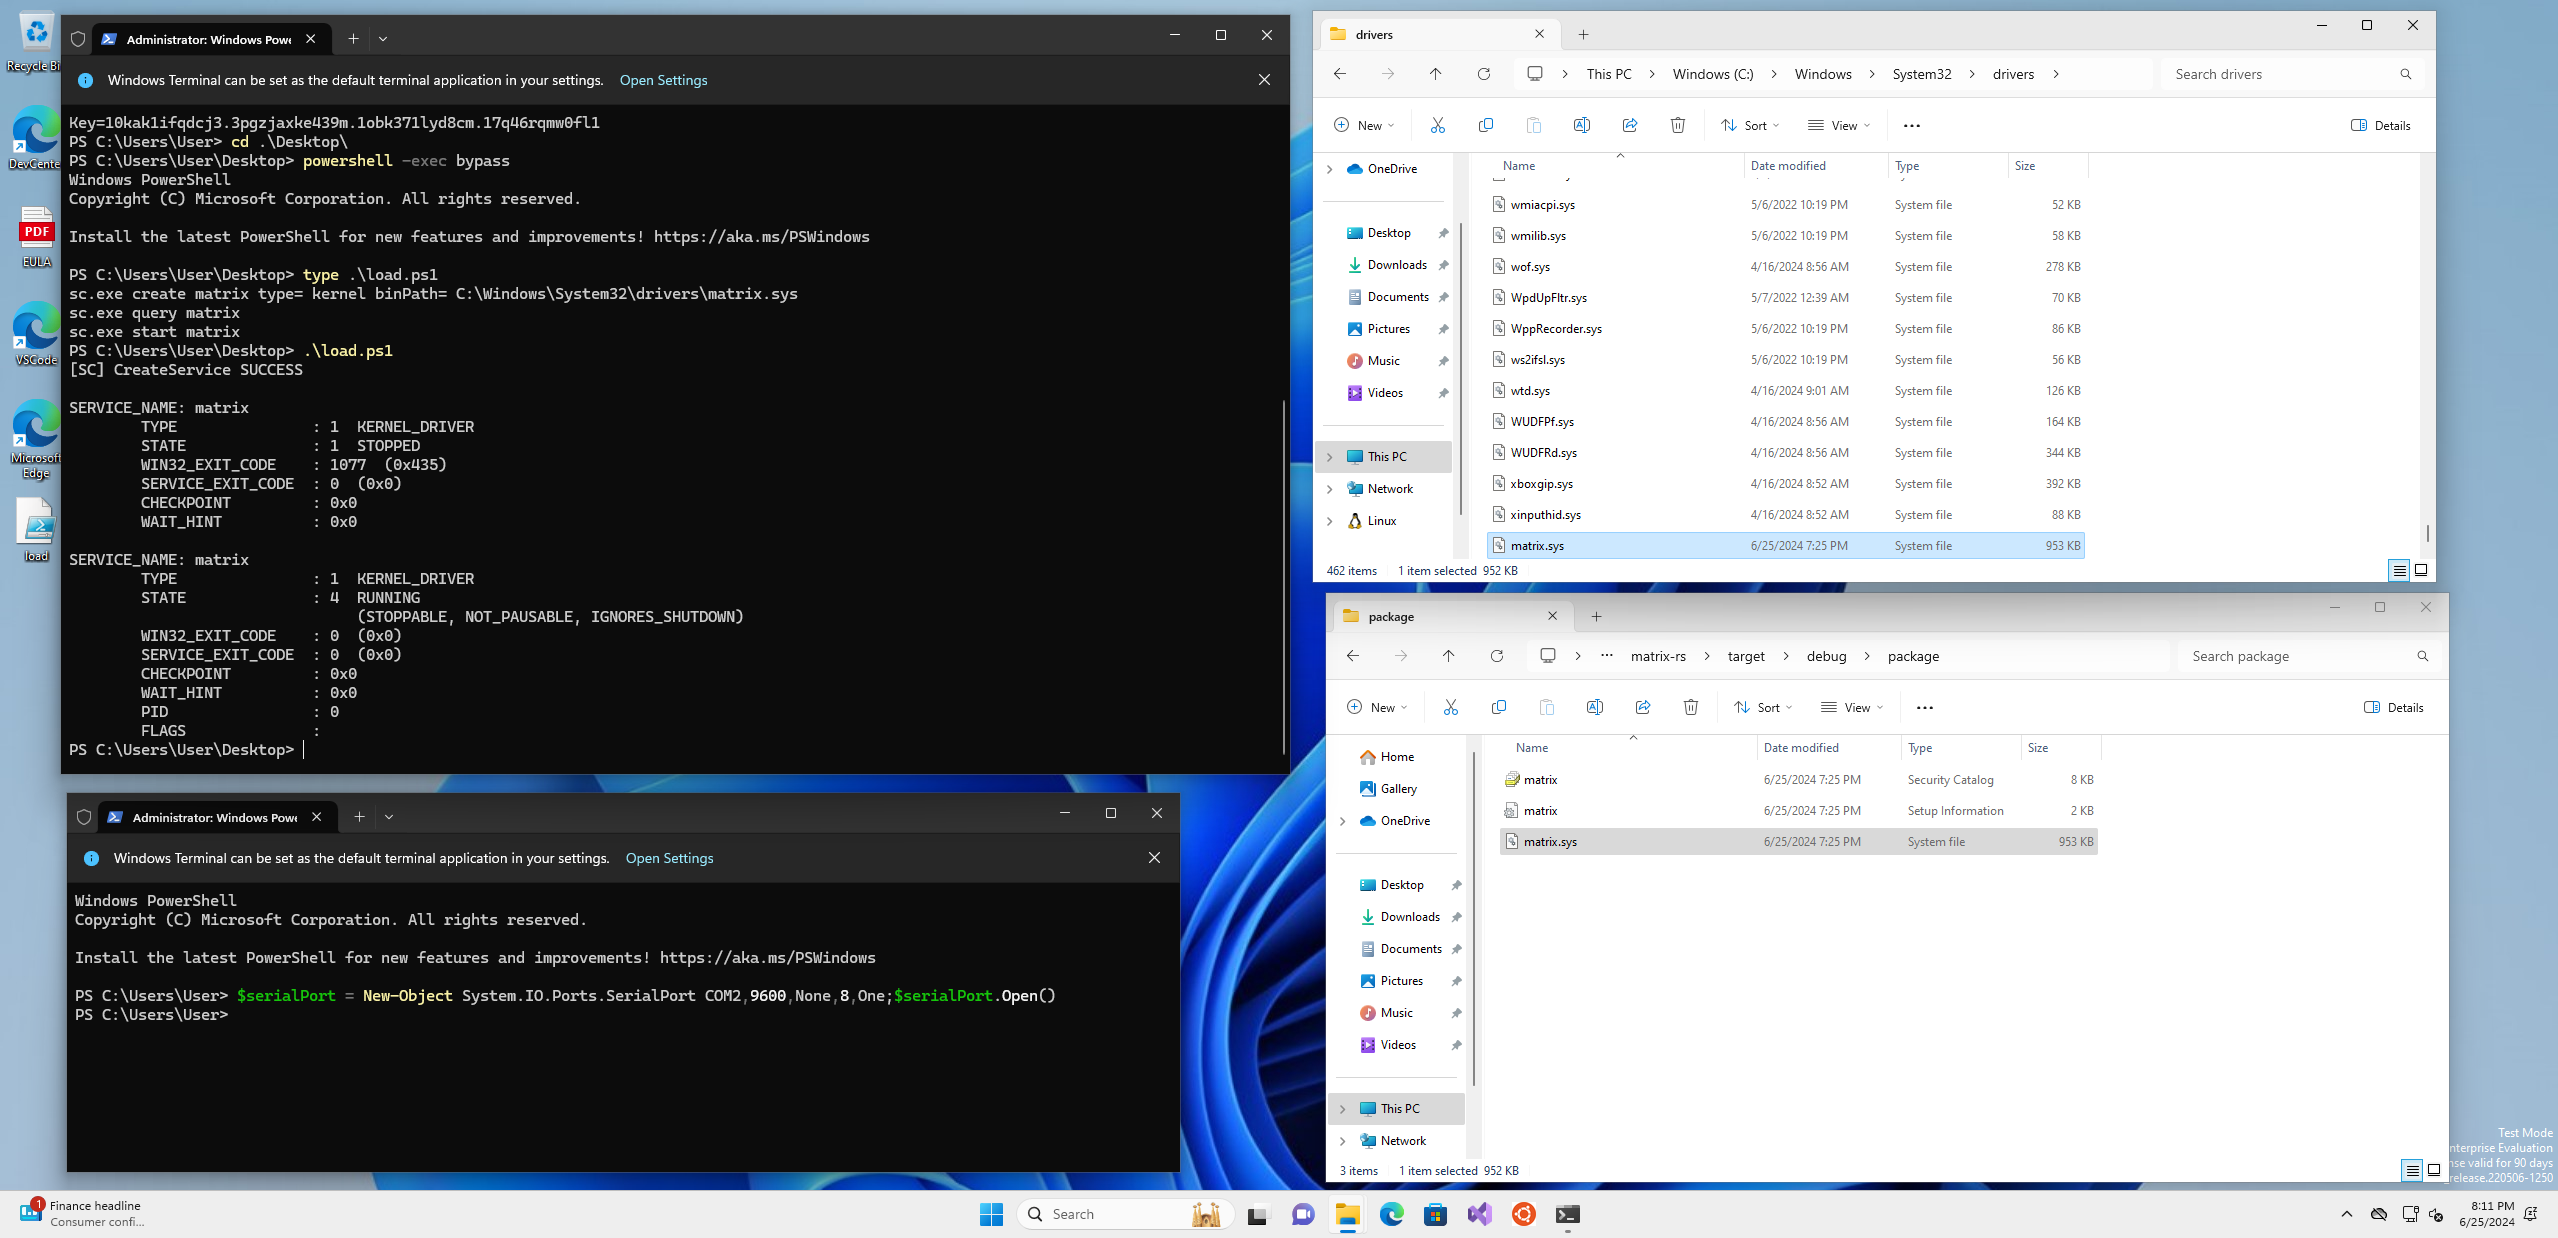 memn0ps/matrix-rs
Rusty Hypervisor - Hypervisor Blue Pill di Tipo 2 per il kernel Windows, scritto in Rust (Nome in codice: Matrix)
 dfir-dd/dfir-toolkit
Strumenti CLI per l'investigazione forense di artefatti Windows
 ivan-sincek/invoker
Utilità per test di penetrazione e strumento di valutazione antivirus.
 0vercl0k/cve-2022-21971
PoC per CVE-2022-21971 "Vulnerabilità di esecuzione remota di codice nel runtime di Windows"
 certcc/keyfinder
Uno strumento per trovare e analizzare file di chiavi private (e pubbliche), incluso il supporto per file APK Android.
 gabriellandau/edrsandblast-godfault
EDRSandblast-GodFault
 cado-security/varc
Volatile Artifact Collector raccoglie un'istantanea dei dati volatili da un sistema. Ti dice cosa sta succedendo su un sistema, ed è particolarmente…
 504ensicslabs/damm
Analisi differenziale del malware in memoria
 labcif/fama
Forensic Analysis for Mobile Apps (FAMA) -- modulo per l'Autopsy Forensic Browser
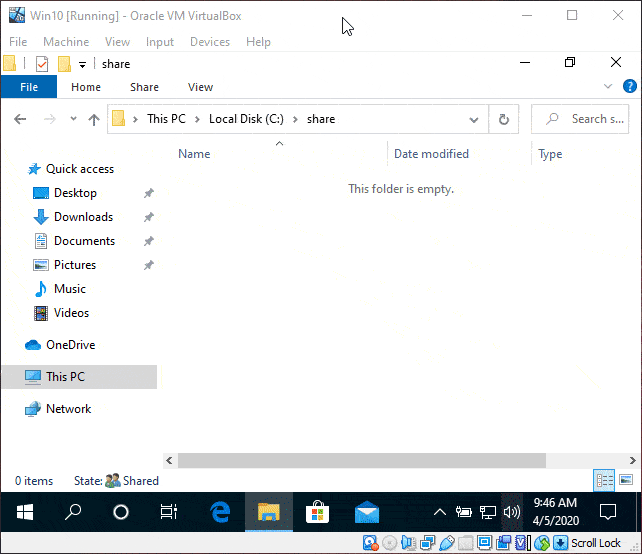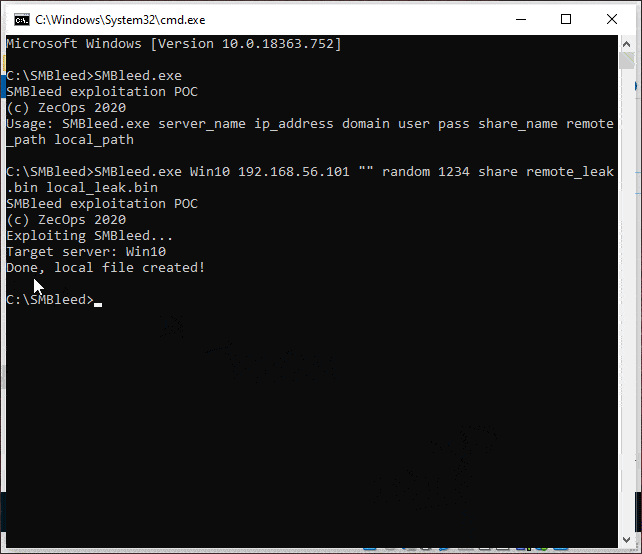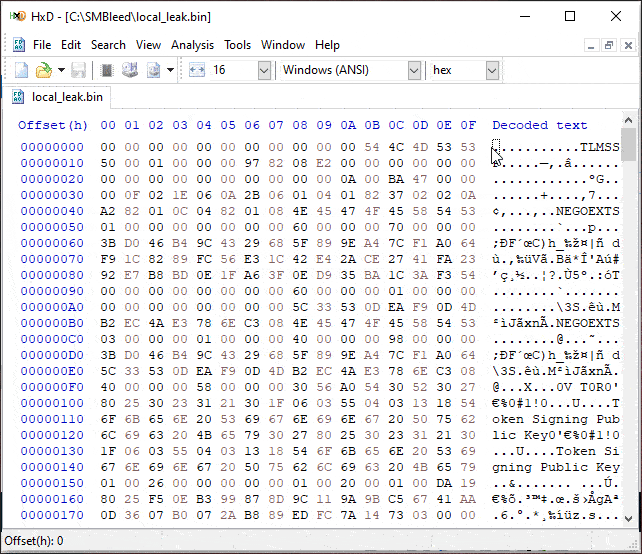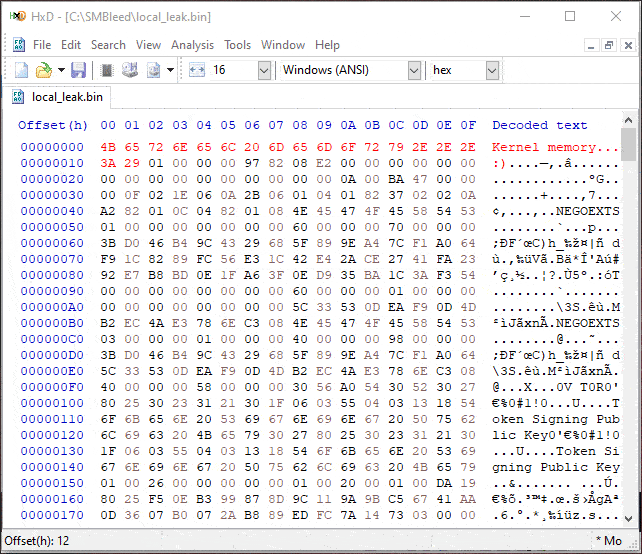 jamf/cve-2020-1206-poc
CVE-2020-1206 Lettura di memoria kernel non inizializzata POC
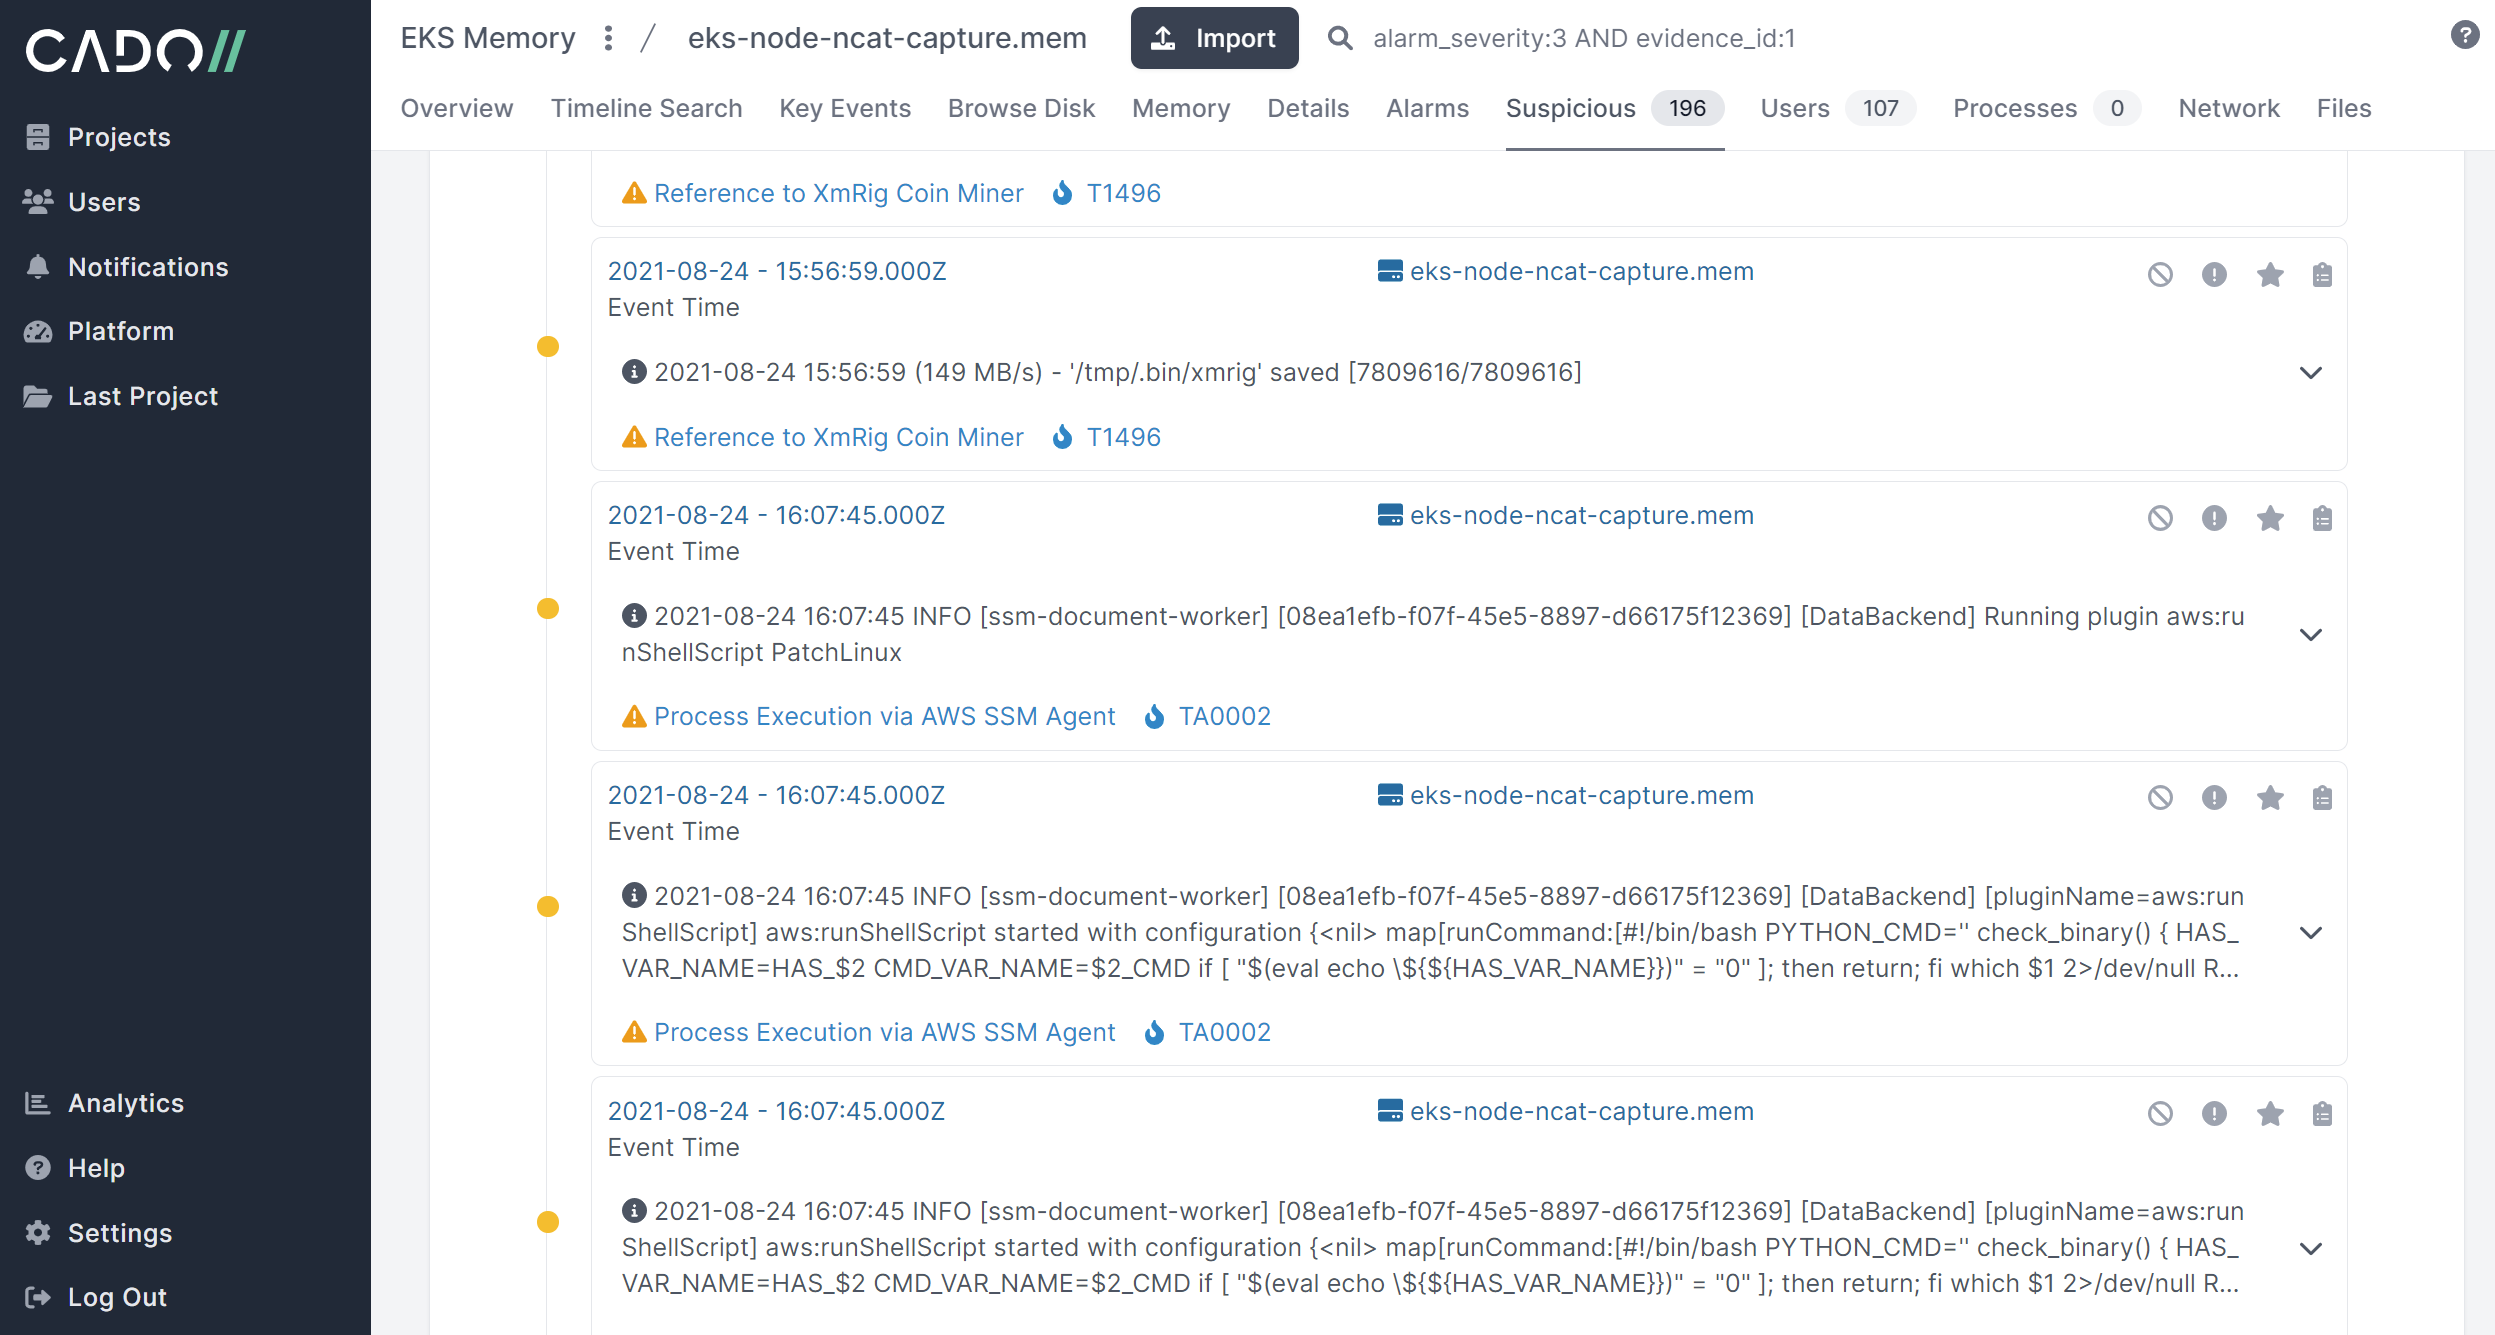 cado-security/rip_raw
Rip Raw è un piccolo strumento per analizzare la memoria di sistemi Linux compromessi.