
 #1
Strumenti per l'acquisizione, la conservazione e l'analisi di prove digitali per scopi legali o investigativi.
Raccomandato da Kitploit
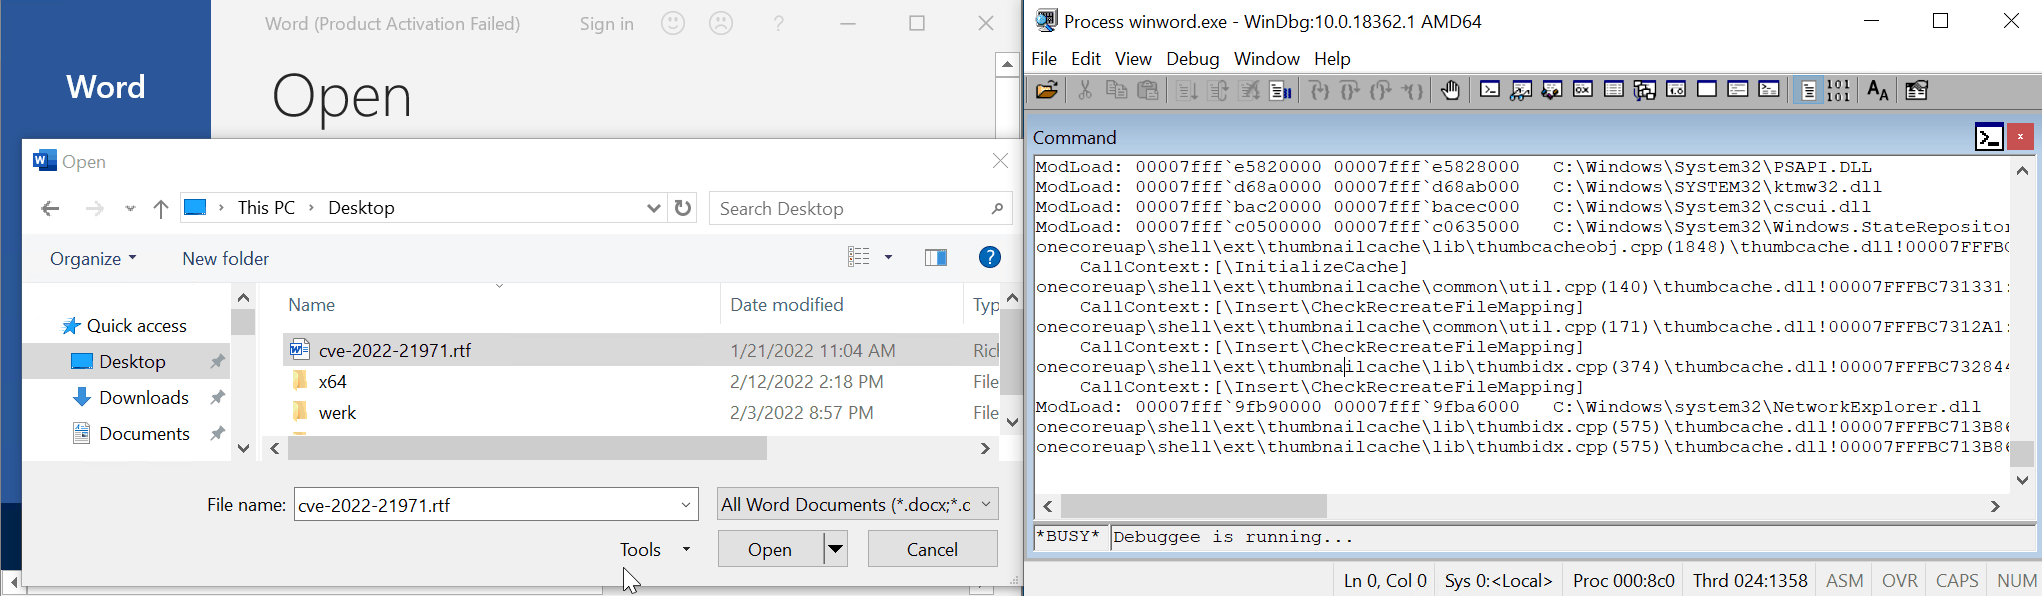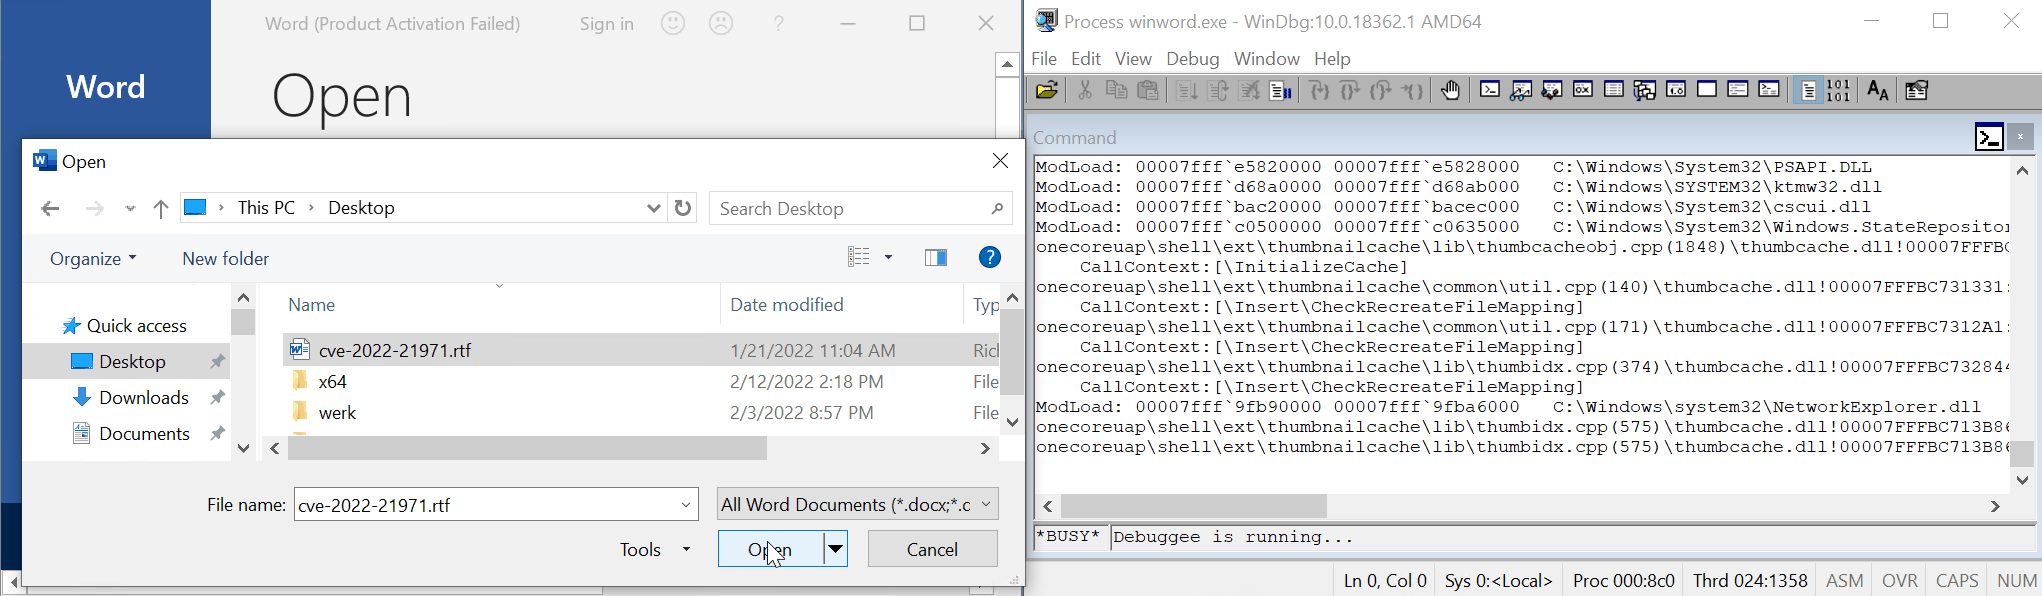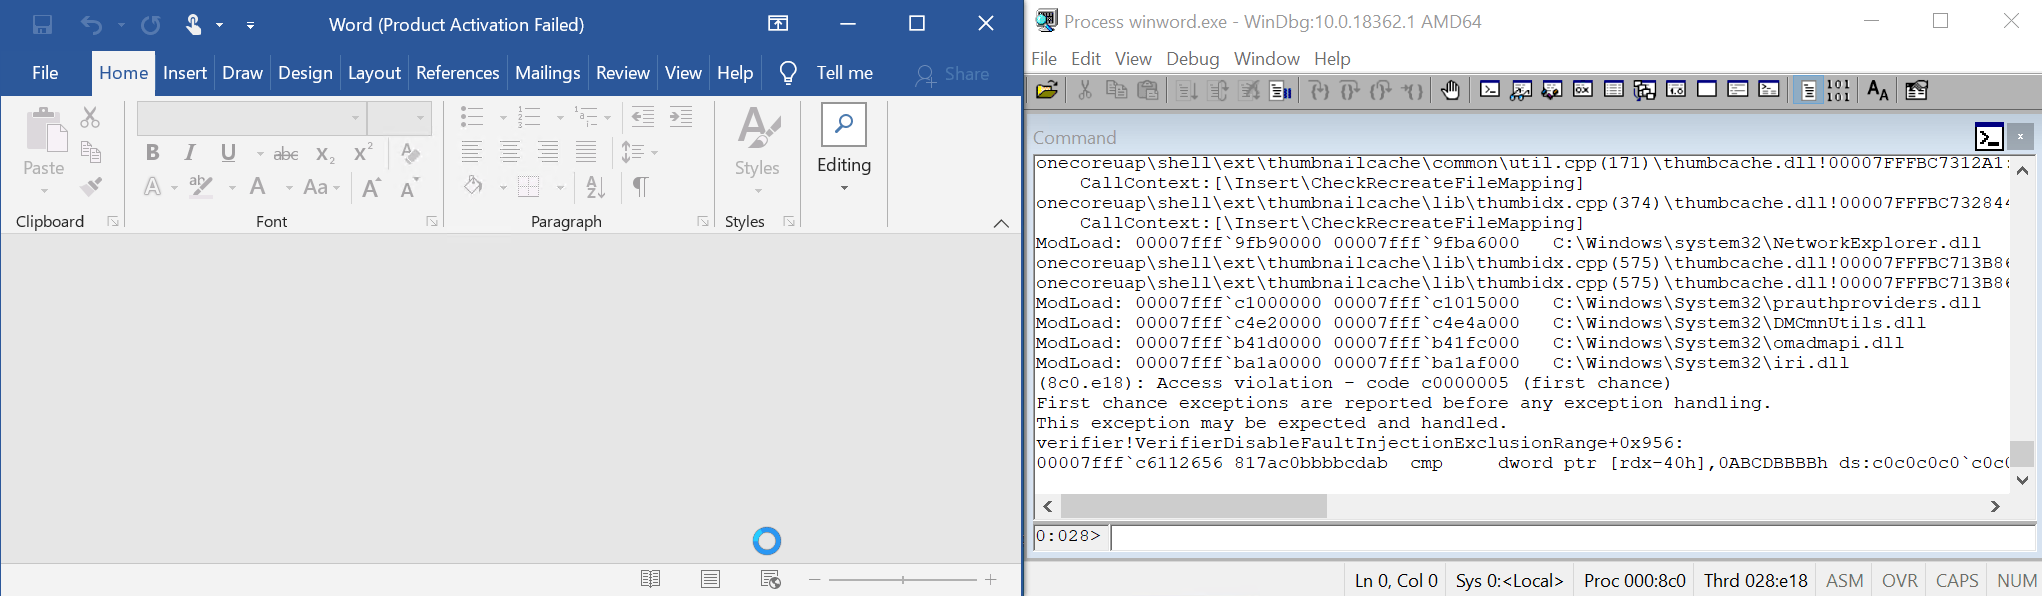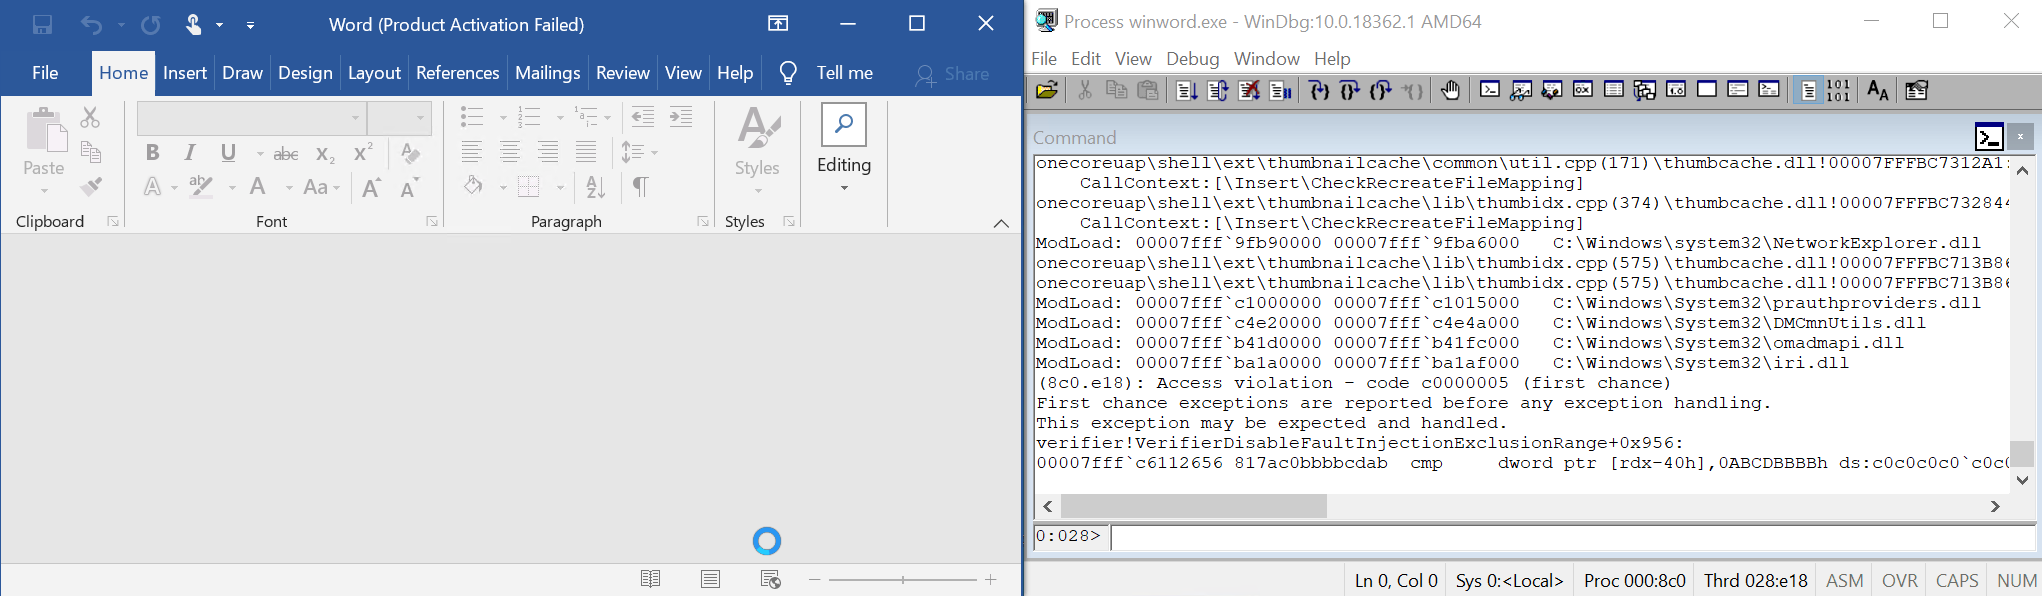
 0vercl0k/cve-2022-21971
PoC per CVE-2022-21971 "Vulnerabilità di esecuzione remota di codice nel runtime di Windows"
 certcc/keyfinder
Uno strumento per trovare e analizzare file di chiavi private (e pubbliche), incluso il supporto per file APK Android.
 gabriellandau/edrsandblast-godfault
EDRSandblast-GodFault
 cado-security/varc
Volatile Artifact Collector raccoglie un'istantanea dei dati volatili da un sistema. Ti dice cosa sta succedendo su un sistema, ed è particolarmente…
 504ensicslabs/damm
Analisi differenziale del malware in memoria
 labcif/fama
Forensic Analysis for Mobile Apps (FAMA) -- modulo per l'Autopsy Forensic Browser
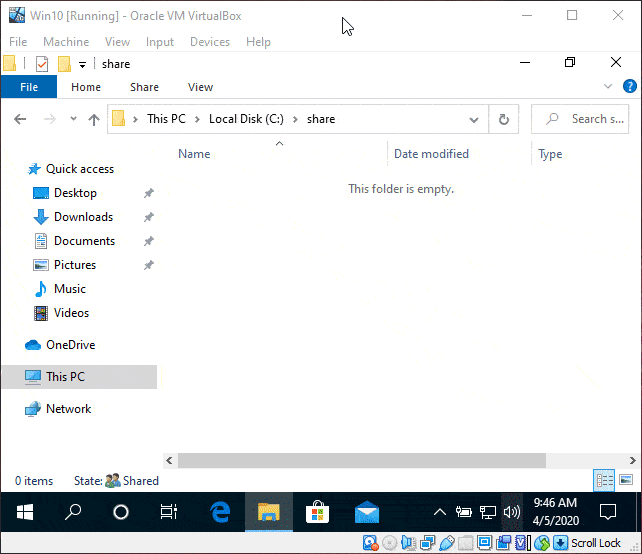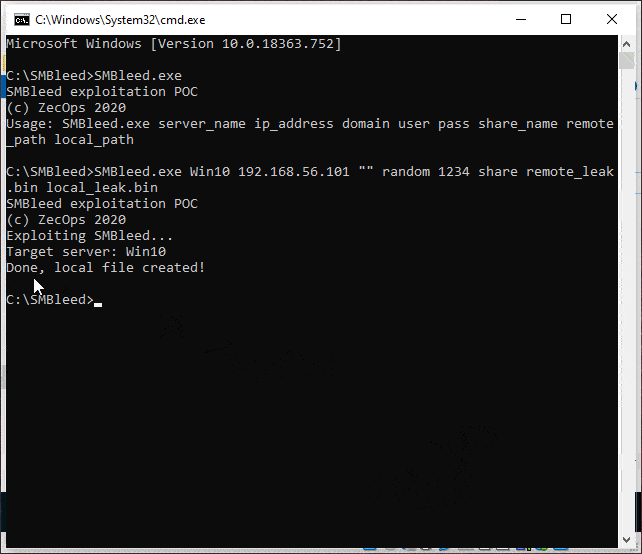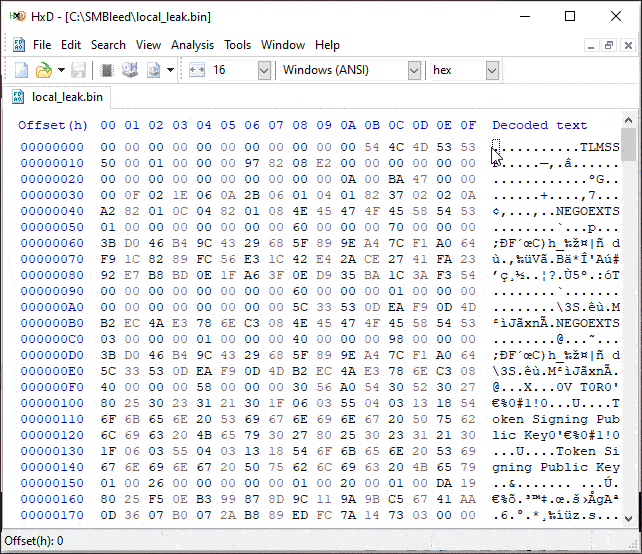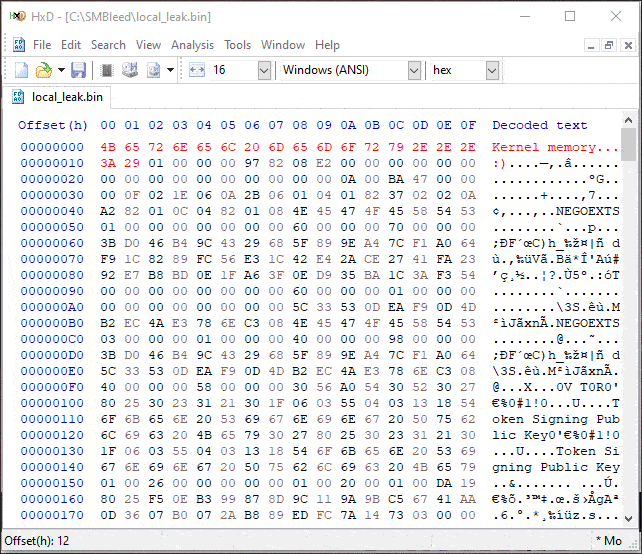 jamf/cve-2020-1206-poc
CVE-2020-1206 Lettura di memoria kernel non inizializzata POC
 cado-security/rip_raw
Rip Raw è un piccolo strumento per analizzare la memoria di sistemi Linux compromessi.
 0x0v1/audix
Audix è uno strumento PowerShell per configurare rapidamente i Criteri di controllo degli eventi di Windows per il monitoraggio della sicurezza.
 daddycocoaman/dumpscan
Ricerca di segreti nella memoria del kernel e dell'utente
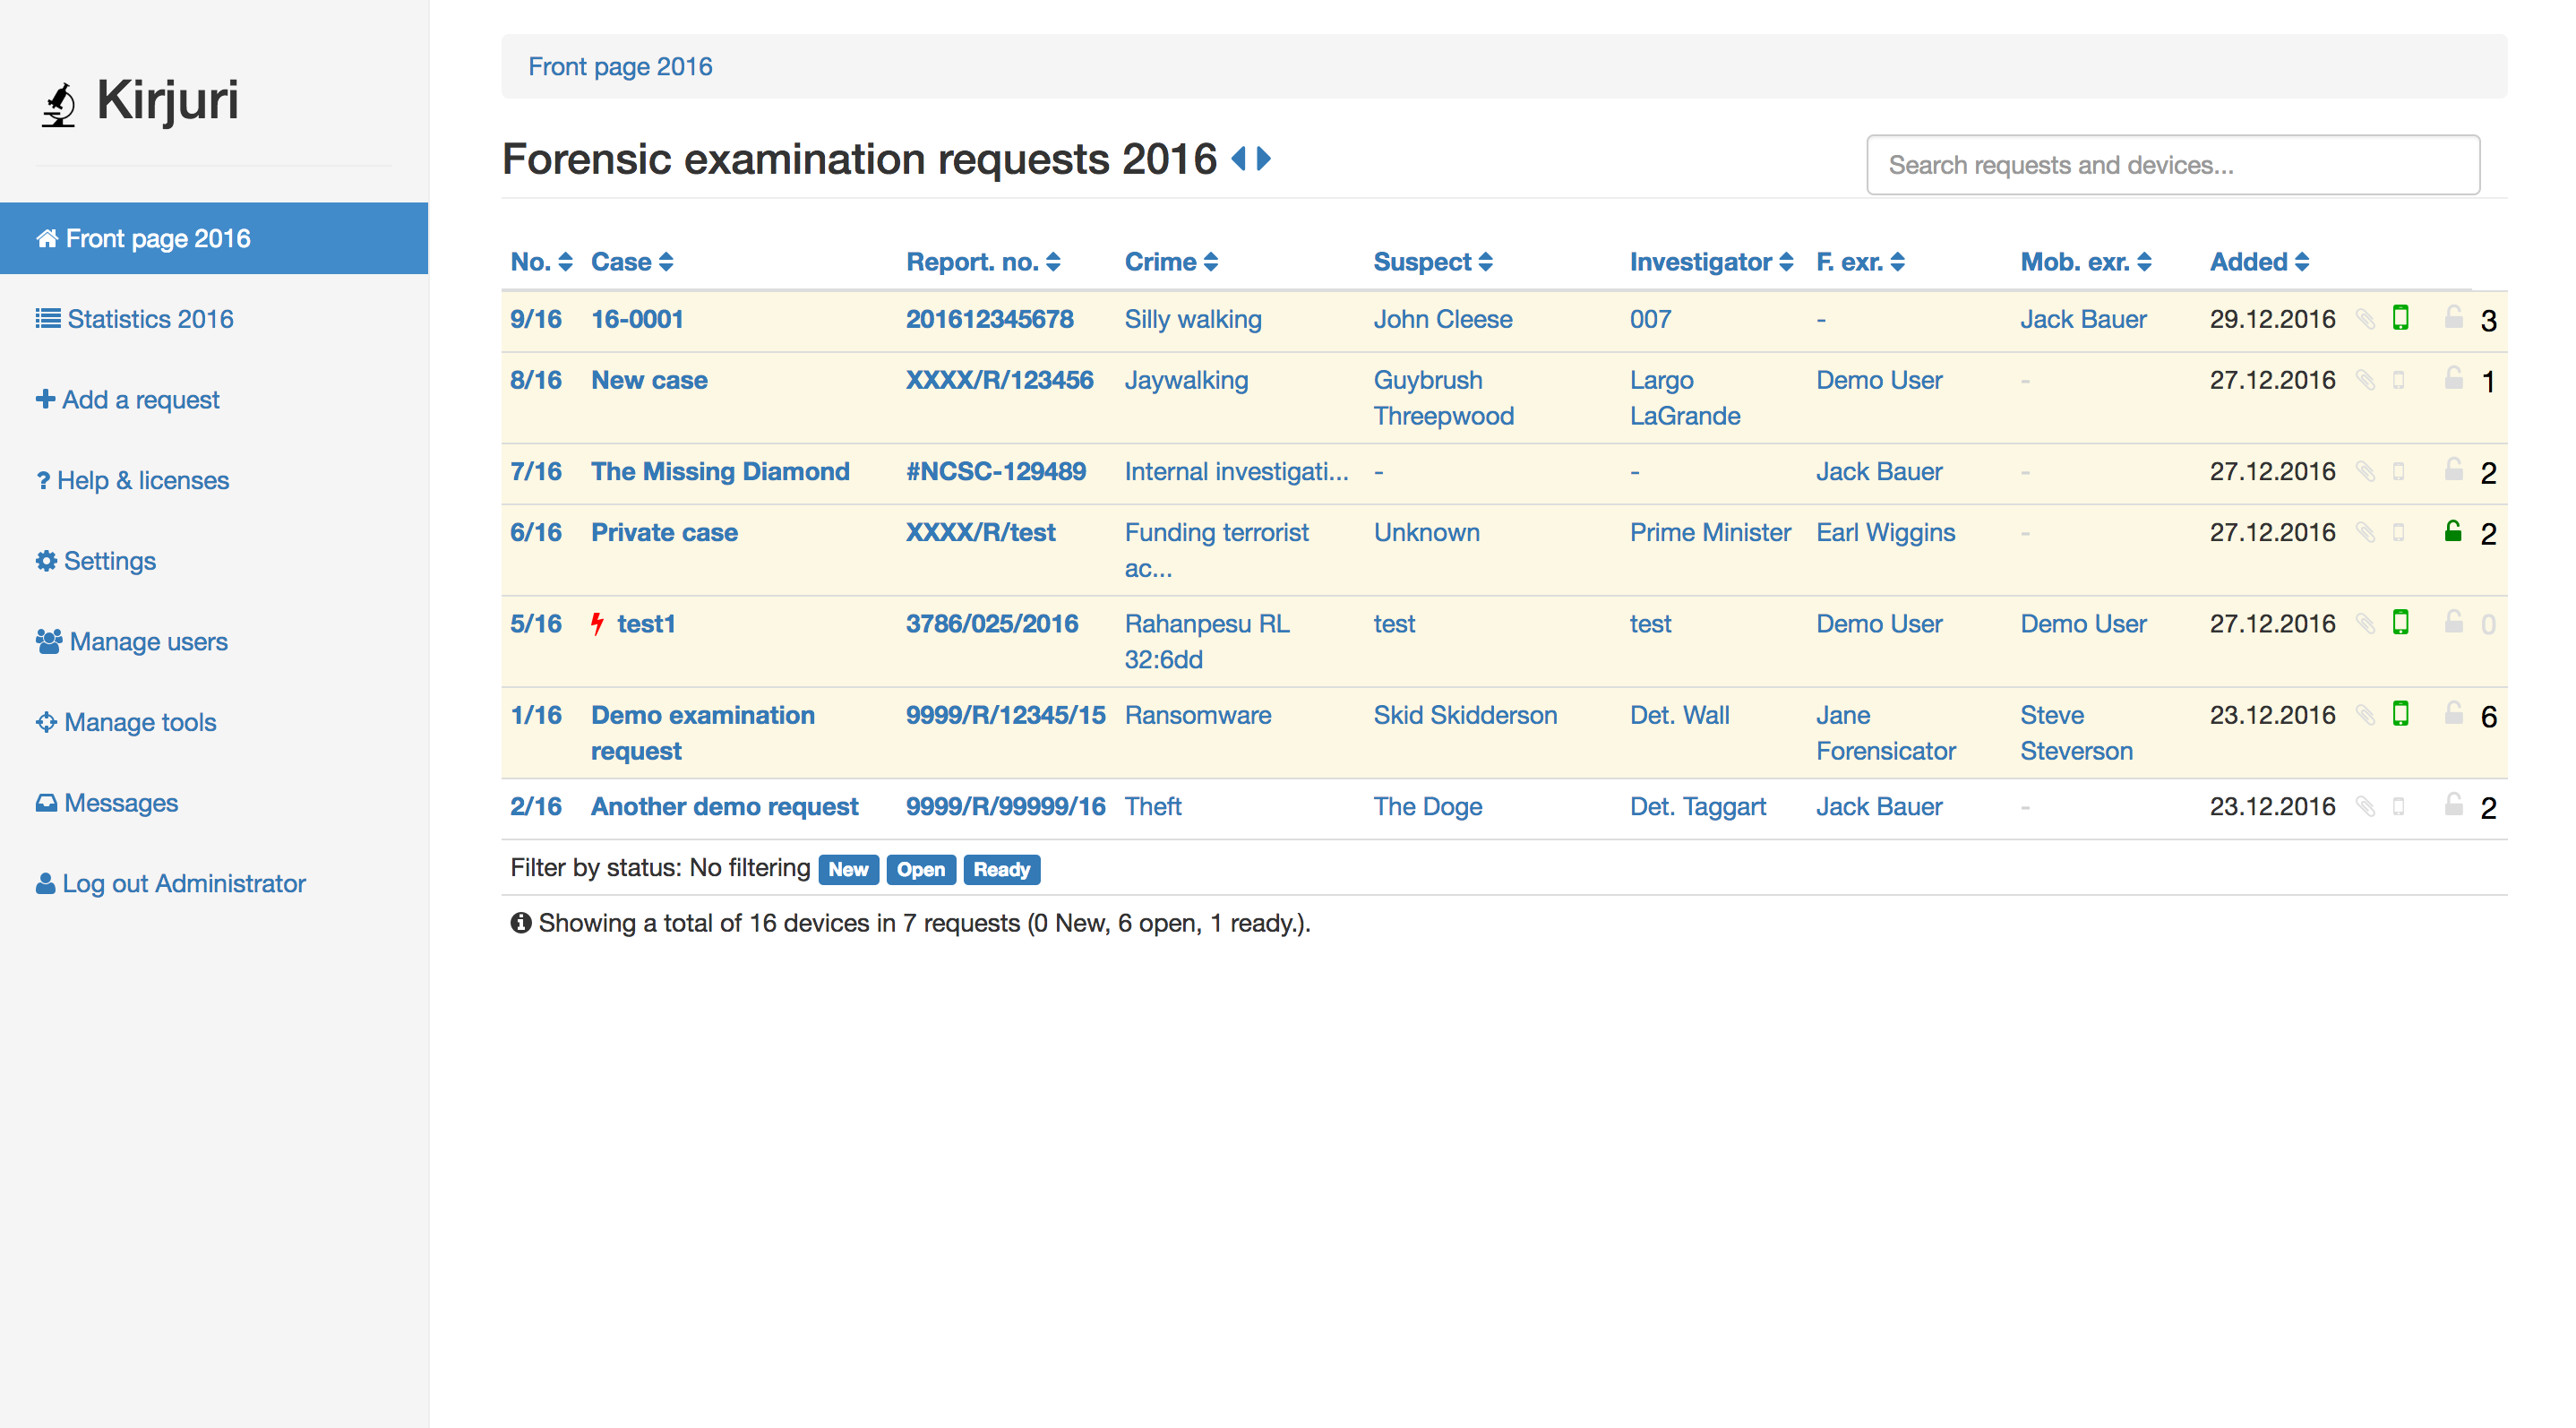 anttikurittu/kirjuri
Kirjuri è un'applicazione web per la gestione di casi e reperti fisici di prove forensi.
 mandiant/ioc-scanner-cve-2019-19781
Scanner per indicatori di compromesso per CVE-2019-19781

 mandiant/citrix-ioc-scanner-cve-2023-3519
Scanner basato su Bash per il rilevamento di indicatori di compromissione derivanti dallo sfruttamento di CVE-2023-3519 su appliance Citrix ADC, con…
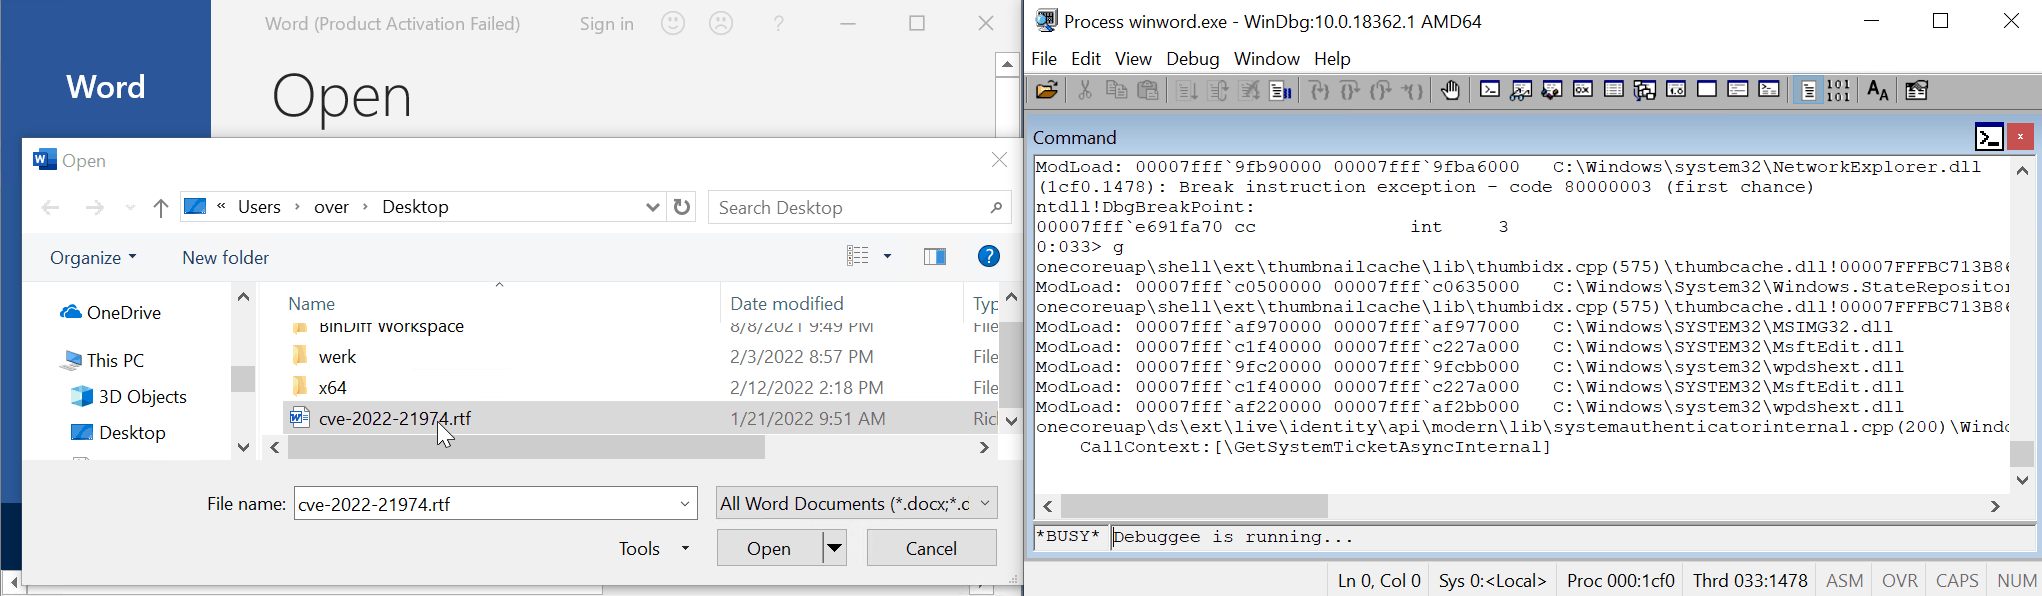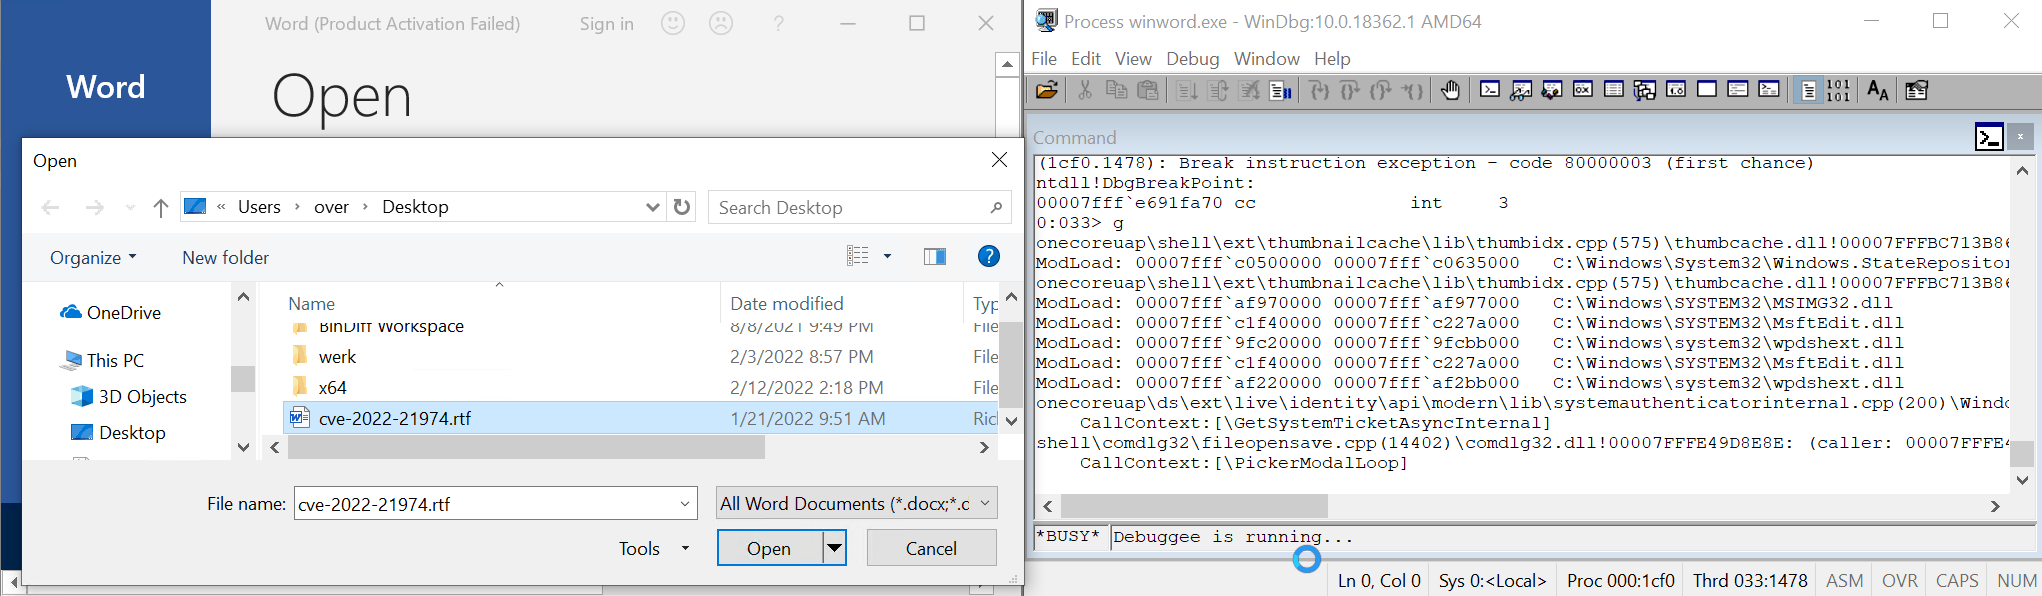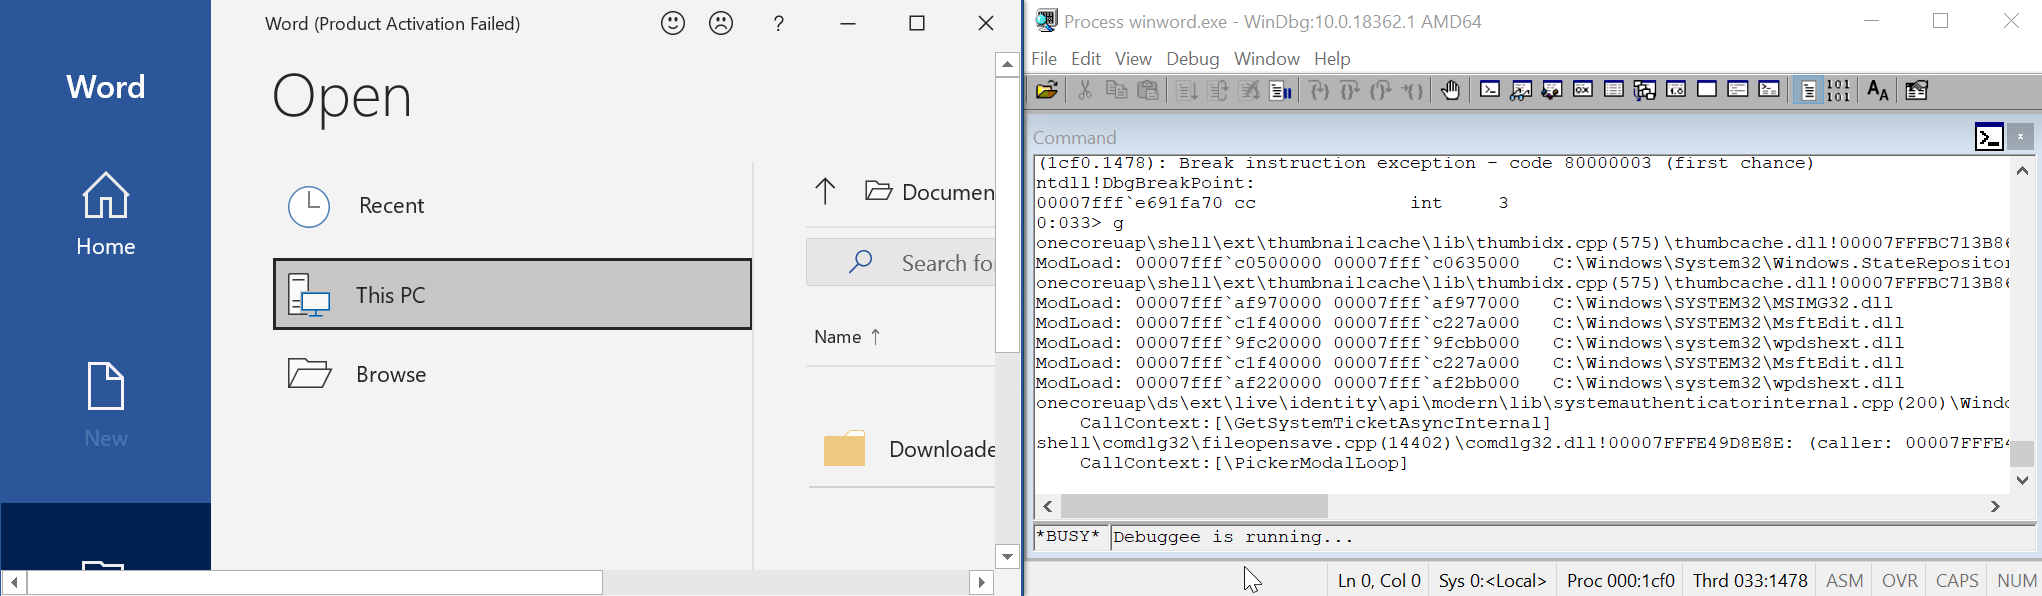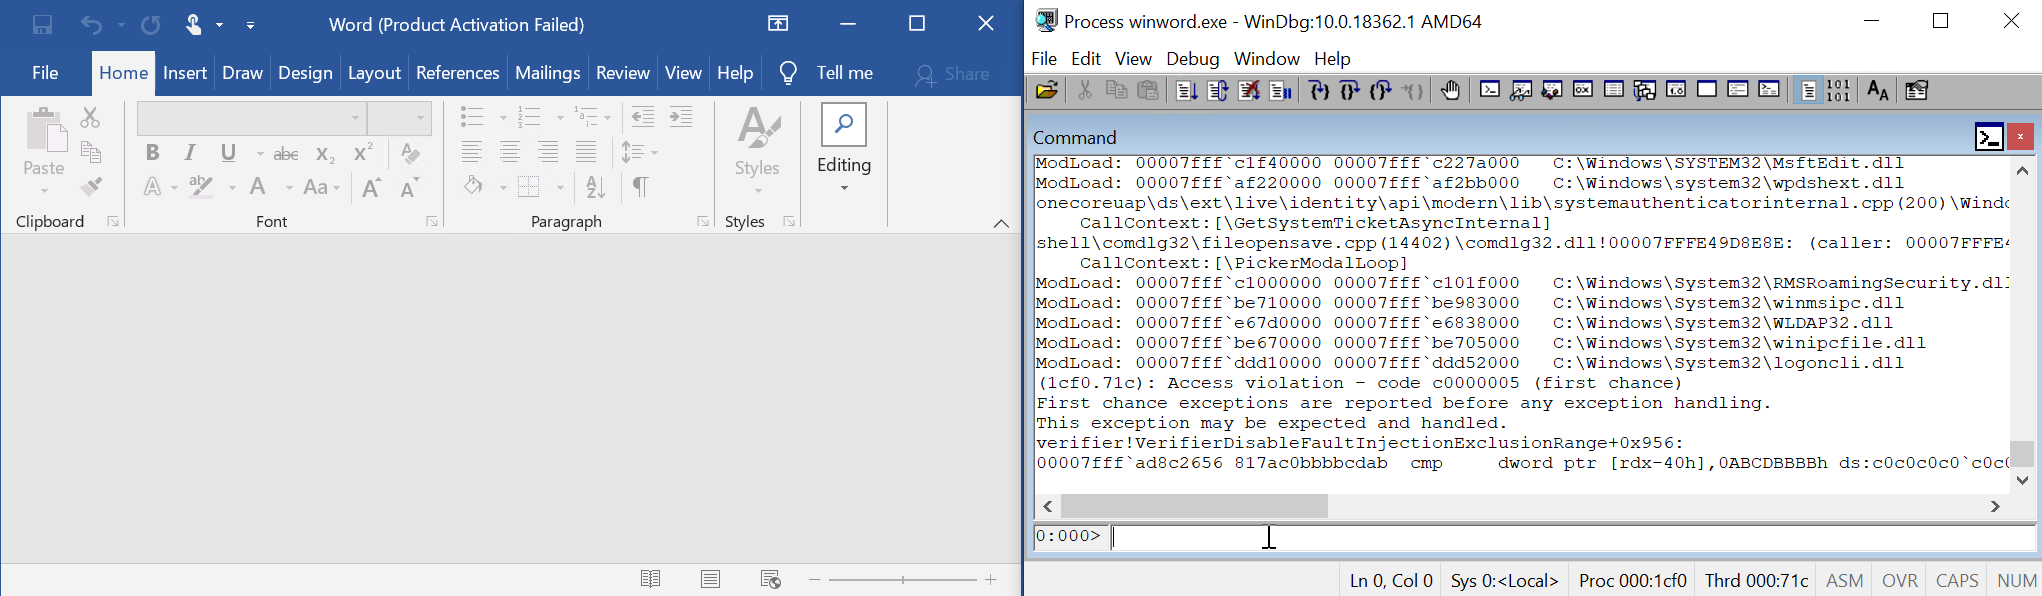 0vercl0k/cve-2022-21974
PoC per CVE-2022-21974 "Roaming Security Rights Management Services Remote Code Execution Vulnerability"
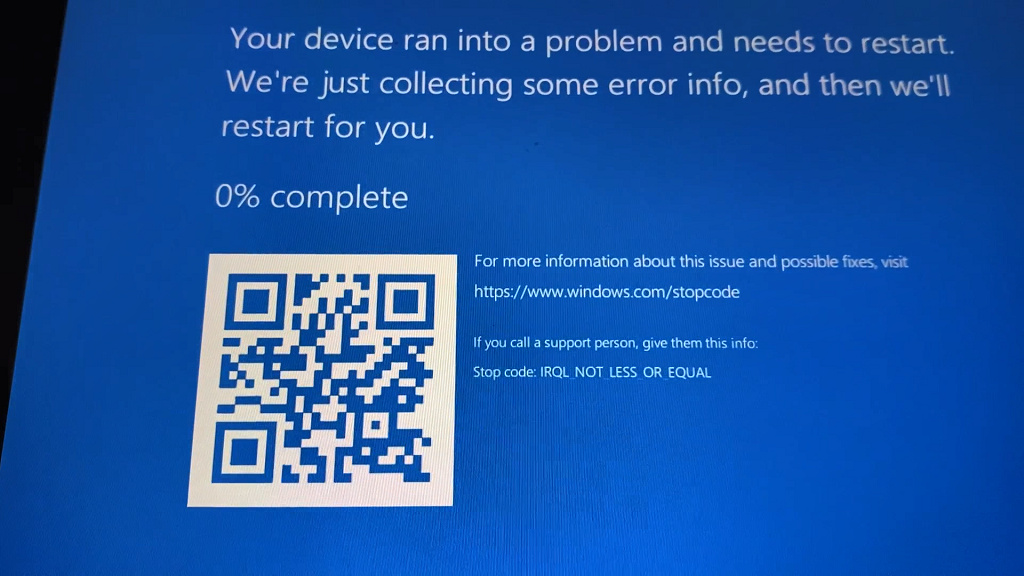 0vercl0k/cve-2021-32537
PoC per CVE-2021-32537: un accesso alla memoria fuori dai limiti che porta alla corruzione del pool nel kernel di Windows.
 soteria-security/hafnium-ioc
Uno script PowerShell per identificare indicatori di sfruttamento di CVE-2021-26855, CVE-2021-26857, CVE-2021-26858 e CVE-2021-26865
 ntfargo/uaf-2023-28205
PoC CVE-2023-28205: Vulnerabilità Use-After-Free in Apple WebKit








