
 #1
Strumenti per blue team, sicurezza difensiva e protezione dalle minacce.
Raccomandato da Kitploit

 inquest/yara-rules
Raccolta di regole YARA per la ricerca di malware, documenti Office malevoli e artefatti di exploit, con riferimenti a campioni e analisi di ricerca.
 dwexi/entropystrip
De-offuscatore PE algoritmico, radar di entropia di Shannon e motore di triage degli incidenti
 gmh5225/dsark64
PoC BYOVD che sfrutta il driver DsArk64.sys firmato WHQL per la terminazione di processi a livello ring-0 e lettura/scrittura nel kernel tramite…
 jithinkrishnanrs/cve-2026-67401-cpanel-emailtrack-sqli
Scanner IOC in sola lettura e toolkit di mitigazione per l'iniezione SQL di cPanel & WHM EmailTrack (CVE-2026-67401). Esegue il fingerprinting delle…
 0x6d69636b/windows_hardening
HardeningKitty and Windows Hardening Settings
 optiv/mangle
Mangle è uno strumento che manipola aspetti di eseguibili compilati (.exe o DLL) per evitare il rilevamento da parte degli EDR.
 mandiant/silketw
Wrapper C# per ETW che serializza i dati degli eventi in modalità kernel e utente in JSON per la caccia alle minacce, l'analisi malware e la risposta…
 synacktiv/shh
Systemd Hardening Helper - Mirror of https://github.com/desbma/shh
 nova-hunting/nova-tracer
NOVA - Sistema di protezione di Claude Code contro attacchi di iniezione di prompt
 immersive-labs-sec/bruteratel-detectiontools
Una raccolta di strumenti e regole per decodificare i badger di Brute Ratel C4
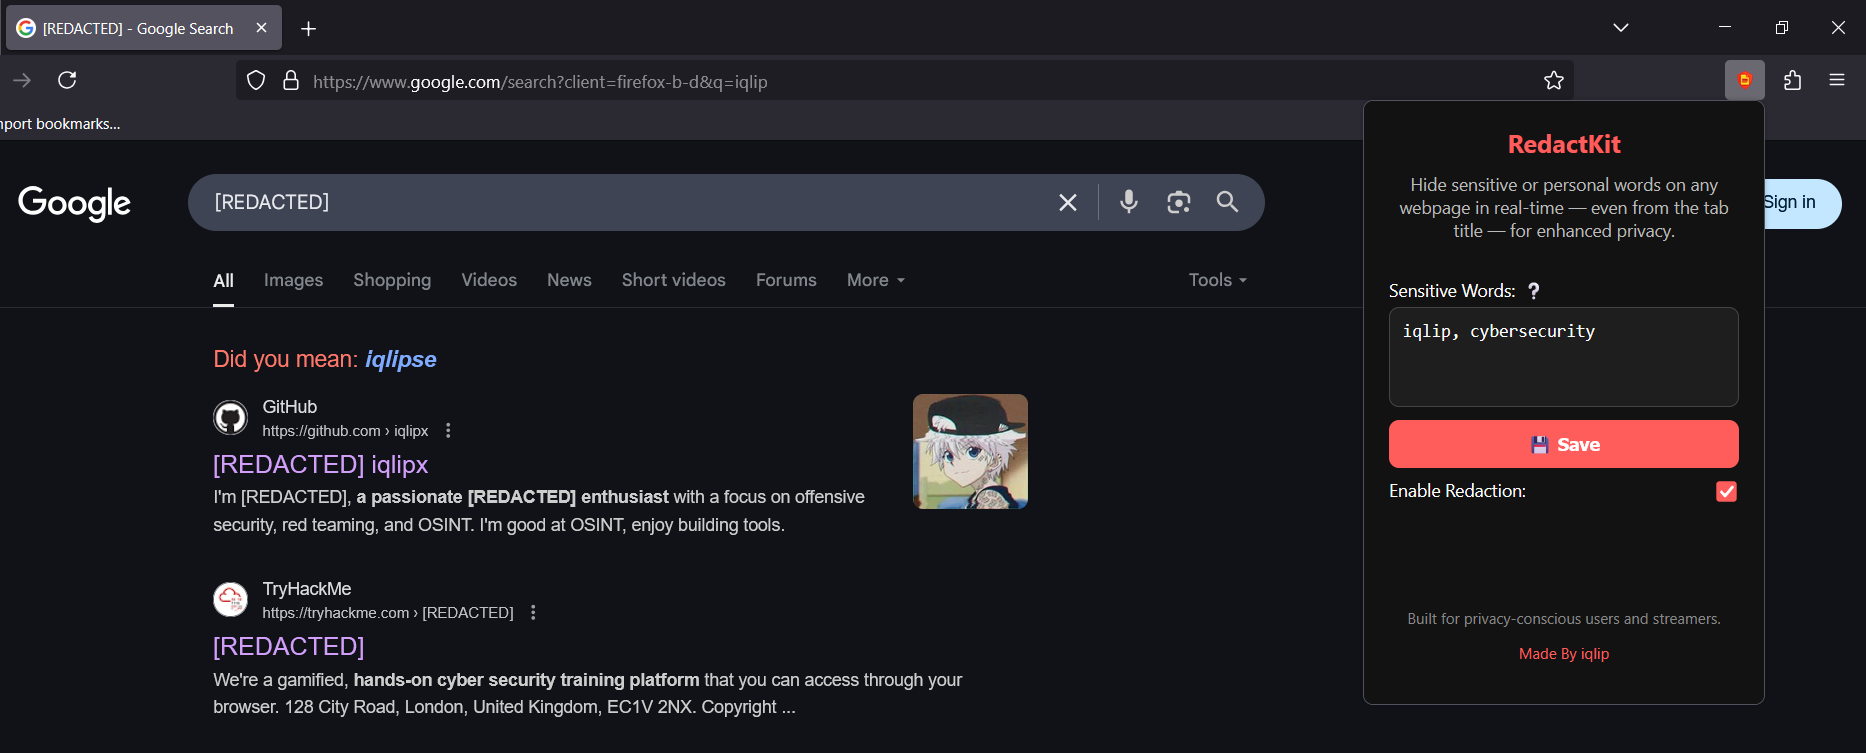
 iqlip/redactkit
https://addons.mozilla.org/addon/redactkit/ Un'estensione per Firefox che oscura parole sensibili (es. nomi, email, numeri di telefono) in tempo…
 grapheneos/hardened_malloc
Allocatore rafforzato progettato per i sistemi moderni. È integrato nella libc Bionic di Android e può essere utilizzato esternamente con musl e…
 masriyan/fufufafa
Framework per l'auditing unificato di difetti e vulnerabilità Il framework definitivo per l'audit della sicurezza di AWS Cloud che rende l'auditing…
 habanada/nativemirror
Implementazione nativa in Delphi della funzionalità di PE-sieve con una libreria riutilizzabile, CLI e DLL compatibile con PE-sieve per…
 hanxi19/black_hole_attack_for_vector_database
Implementazione di ricerca del Black-Hole Attack che avvelena gli indici dei database vettoriali tramite hubness guidata dalla centralità, con…
 pbxqdown/portclue
Spiega perché una porta TCP Linux può essere o meno raggiungibile
 abhishek2512mishra/claude-code-security-audit
Scanner di sicurezza che verifica gli ambienti Claude Code per l'esecuzione pre-trust di CVE-2026-21852, il dirottamento degli hook e il lockdown…
 devstuff/harden-docker-seccomp
Mitigazione Docker per CVE-2026-31431 ('Copy Fail'). Include anche template Kubernetes.








