
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Debugger — Pagina 20 | Kitploit
Categorie

Debugger

Strumenti di debug specifici per l'analisi del flusso di esecuzione del malware e l'identificazione delle vulnerabilità.

Raccomandato da Kitploit
Migliori strumenti

10 selezionati
x64dbg preview#1

x64dbg

GitHubx64dbg/x64dbg
49.1k5 giorni fa
pwndbg preview#2

pwndbg

GitHubpwndbg/pwndbg
10.8k1 giorno fa
gef preview#3

gef

GitHubhugsy/gef
8.3k2 mesi fa
delve preview#4

delve

GitHubgo-delve/delve
25.0k1 giorno fa
rr preview#5

rr

GitHubrr-debugger/rr
10.7k6 giorni fa
cutter preview#6

cutter

GitHubrizinorg/cutter
19.4k13h 48m fa
radare2 preview#7

radare2

GitHubradareorg/radare2
24.5k4h 23m fa
ghidra preview#8

ghidra

GitHubnationalsecurityagency/ghidra
71.1k3 giorni fa
dnSpy preview#9

dnSpy

GitHubdnspyex/dnspy
10.9k1 giorno fa
dynamorio preview#10

dynamorio

GitHubdynamorio/dynamorio
3.2k2 giorni fa
Più recentiRilevanzaPiù popolariAggiornati di recente
559 risultati
thats_no_pipe preview

thats_no_pipe

GitHubsynacktiv/thats_no_pipe

Toolkit per l'hooking delle named pipe di Windows
dynamic-analysis-sandboxingreverse-engineeringdebuggers+3
457 mesi fa
CVE-2025-29824 preview

CVE-2025-29824

GitHubencrypter15/cve-2025-29824

Exploit proof-of-concept per CVE-2025-29824, una vulnerabilità use-after-free nel driver del kernel CLFS di Windows, che dimostra l'escalation dei…
privilege-escalationmemory-forensicsvulnerability-analysis+7
291 anno fa
fzy preview

fzy

GitHubsaint0x/fzy

un linguaggio di programmazione di sistema che dà priorità alla correttezza verificabile, al determinismo e alle prestazioni
static-analysisdynamic-analysis-sandboxingcode-analysis+8
163 mesi fa
gemma_crackme_tutorial preview

gemma_crackme_tutorial

GitHubmarkoglasgow/gemma_crackme_tutorial

Tutorial passo-passo sull'utilizzo del modello AI locale Google Gemma 4 E4B per fare reverse engineering di un crackme Windows con Ghidra, inclusa la…
reverse-engineeringdebuggersbinary-analysis+3
356 mesi fa
libdlmalloc preview

libdlmalloc

GitHubnccgroup/libdlmalloc

Strumenti di analisi dell'heap per dlmalloc
embedded-systems-securitymemory-forensicsreverse-engineering+2
324 anni fa
bochs_linux_kernel_debugging preview

bochs_linux_kernel_debugging

GitHubtherealdreg/bochs_linux_kernel_debugging

Strumenti per il debug del kernel Linux su Bochs (inclusi simboli, debugger nativo Bochs e IDA PRO)

reverse-engineeringdebuggersbinary-analysis+1
333 anni fa
C-Game-Modding-Utility preview

C-Game-Modding-Utility

GitHubc0mposer/c-game-modding-utility

Un'utilità per modding di giochi che semplifica l'iniezione di codice C/C++.

embedded-systems-securityreverse-engineeringdebuggers+5
679 mesi fa
vsock_poc preview

vsock_poc

GitHubjordan9001/vsock_poc

Investigando il bug dietro CVE-2021-26708

vulnerability-analysisexploitationdebuggers+3
285 anni fa
VAXD preview

VAXD

GitHubbicurico/vaxd

Disassembler Windows leggero, strumento di ispezione PE e assistenza alle patch per file EXE/DLL nativi.
embedded-systems-securityreverse-engineeringdebuggers+7
174 mesi fa
EUVA preview

EUVA

GitHubeuva-project/euva

Un editor esadecimale e decompilatore leggero per risolvere i tuoi problemi di analisi dei file binari.

static-analysisreverse-engineeringdebuggers+5
442 mesi fa
WhacAMole preview

WhacAMole

GitHubignacioj/whacamole

Analisi della memoria live per rilevare IOC di malware in processi, moduli, handle, token, thread, assembly .NET, spazio degli indirizzi di memoria e…
ioc-managementdynamic-analysis-sandboxingmemory-forensics+9
452 anni fa
Shellcode-Test-Harness preview

Shellcode-Test-Harness

GitHubbitstream93/shellcode-test-harness

Un leggero test harness progettato per accelerare lo sviluppo di shellcode fornendo un ambiente di esecuzione con diagnostica degli arresti anomali…

exploitationshellcodedebuggers+3
469 mesi fa
drvtrace preview

drvtrace

GitHubeversinc33/drvtrace

Plugin per WinDbg per tracciare le transizioni di modulo da un driver in debug.
reverse-engineeringdebuggersbinary-analysis
5410 mesi fa
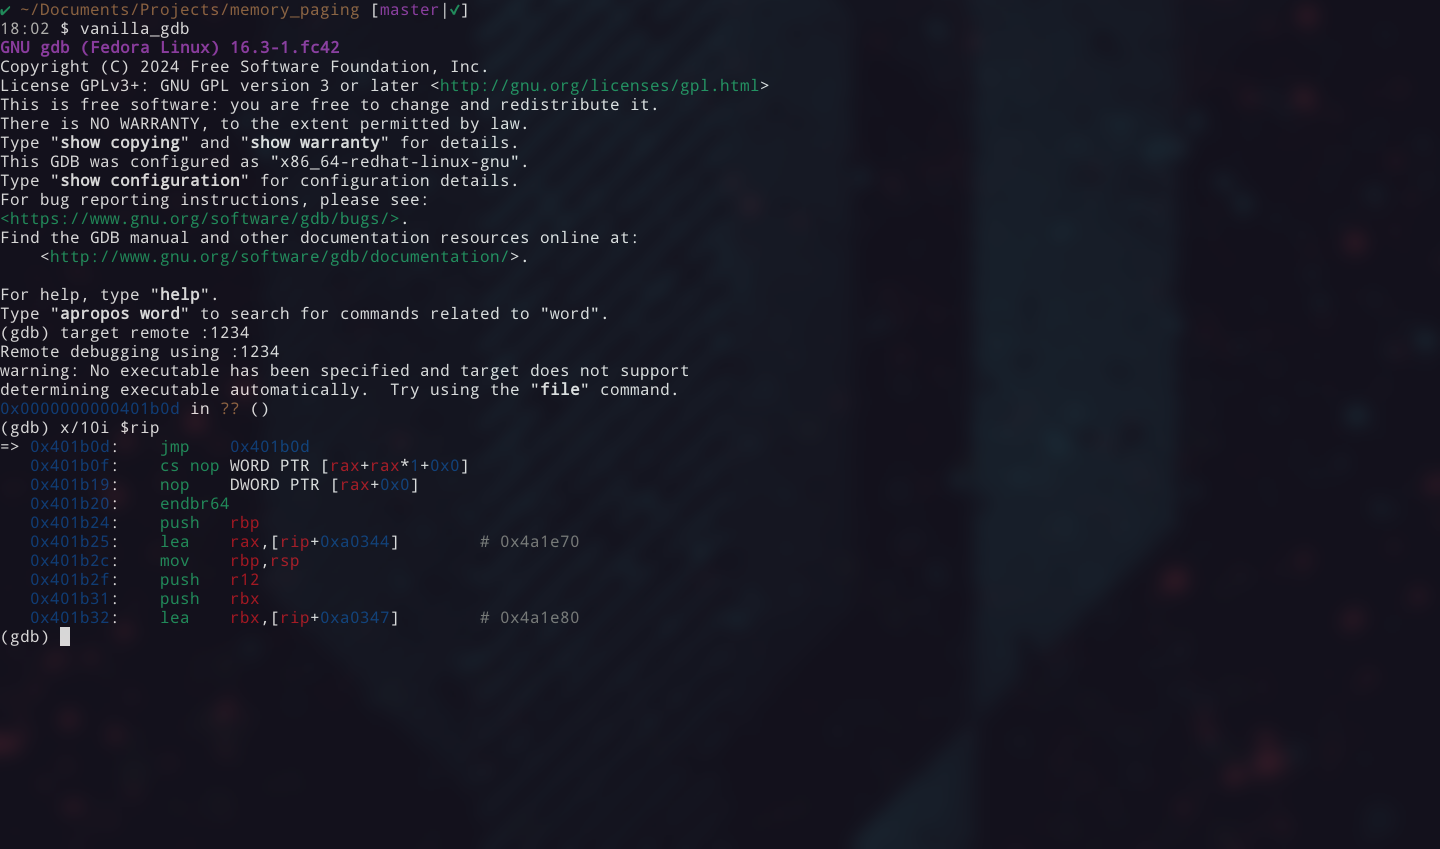
page_table_walk preview

page_table_walk

GitHubjazho76/page_table_walk

Percorri le tabelle delle pagine x86-64 a mano in qemu e gdb. Scomponi un indirizzo virtuale, segui cr3 attraverso tutti i livelli della memoria…

memory-forensicsreverse-engineeringdebuggers+4
287 mesi fa
ida-pro-mcp preview

ida-pro-mcp

GitHubgrecandrei/ida-pro-mcp

Server MCP deterministico e local-first per IDA Pro/Home: 109 operazioni di reverse engineering con schema rigoroso, risultati supportati da evidenze…
static-analysisreverse-engineeringscripting-automation+7
151 mese fa
dconstruct preview

dconstruct

GitHubdeepquantum/dconstruct

Un disassemblatore e decompilatore sperimentale per script TLOU2 DC.

static-analysisreverse-engineeringdebuggers+2
231 mese fa
MSDIA-x64 preview

MSDIA-x64

GitHubmalwaretech/msdia-x64

Abilita il supporto PDB di Microsoft in Ghidra senza installare Visual Studio
static-analysisreverse-engineeringdebuggers+3
377 anni fa
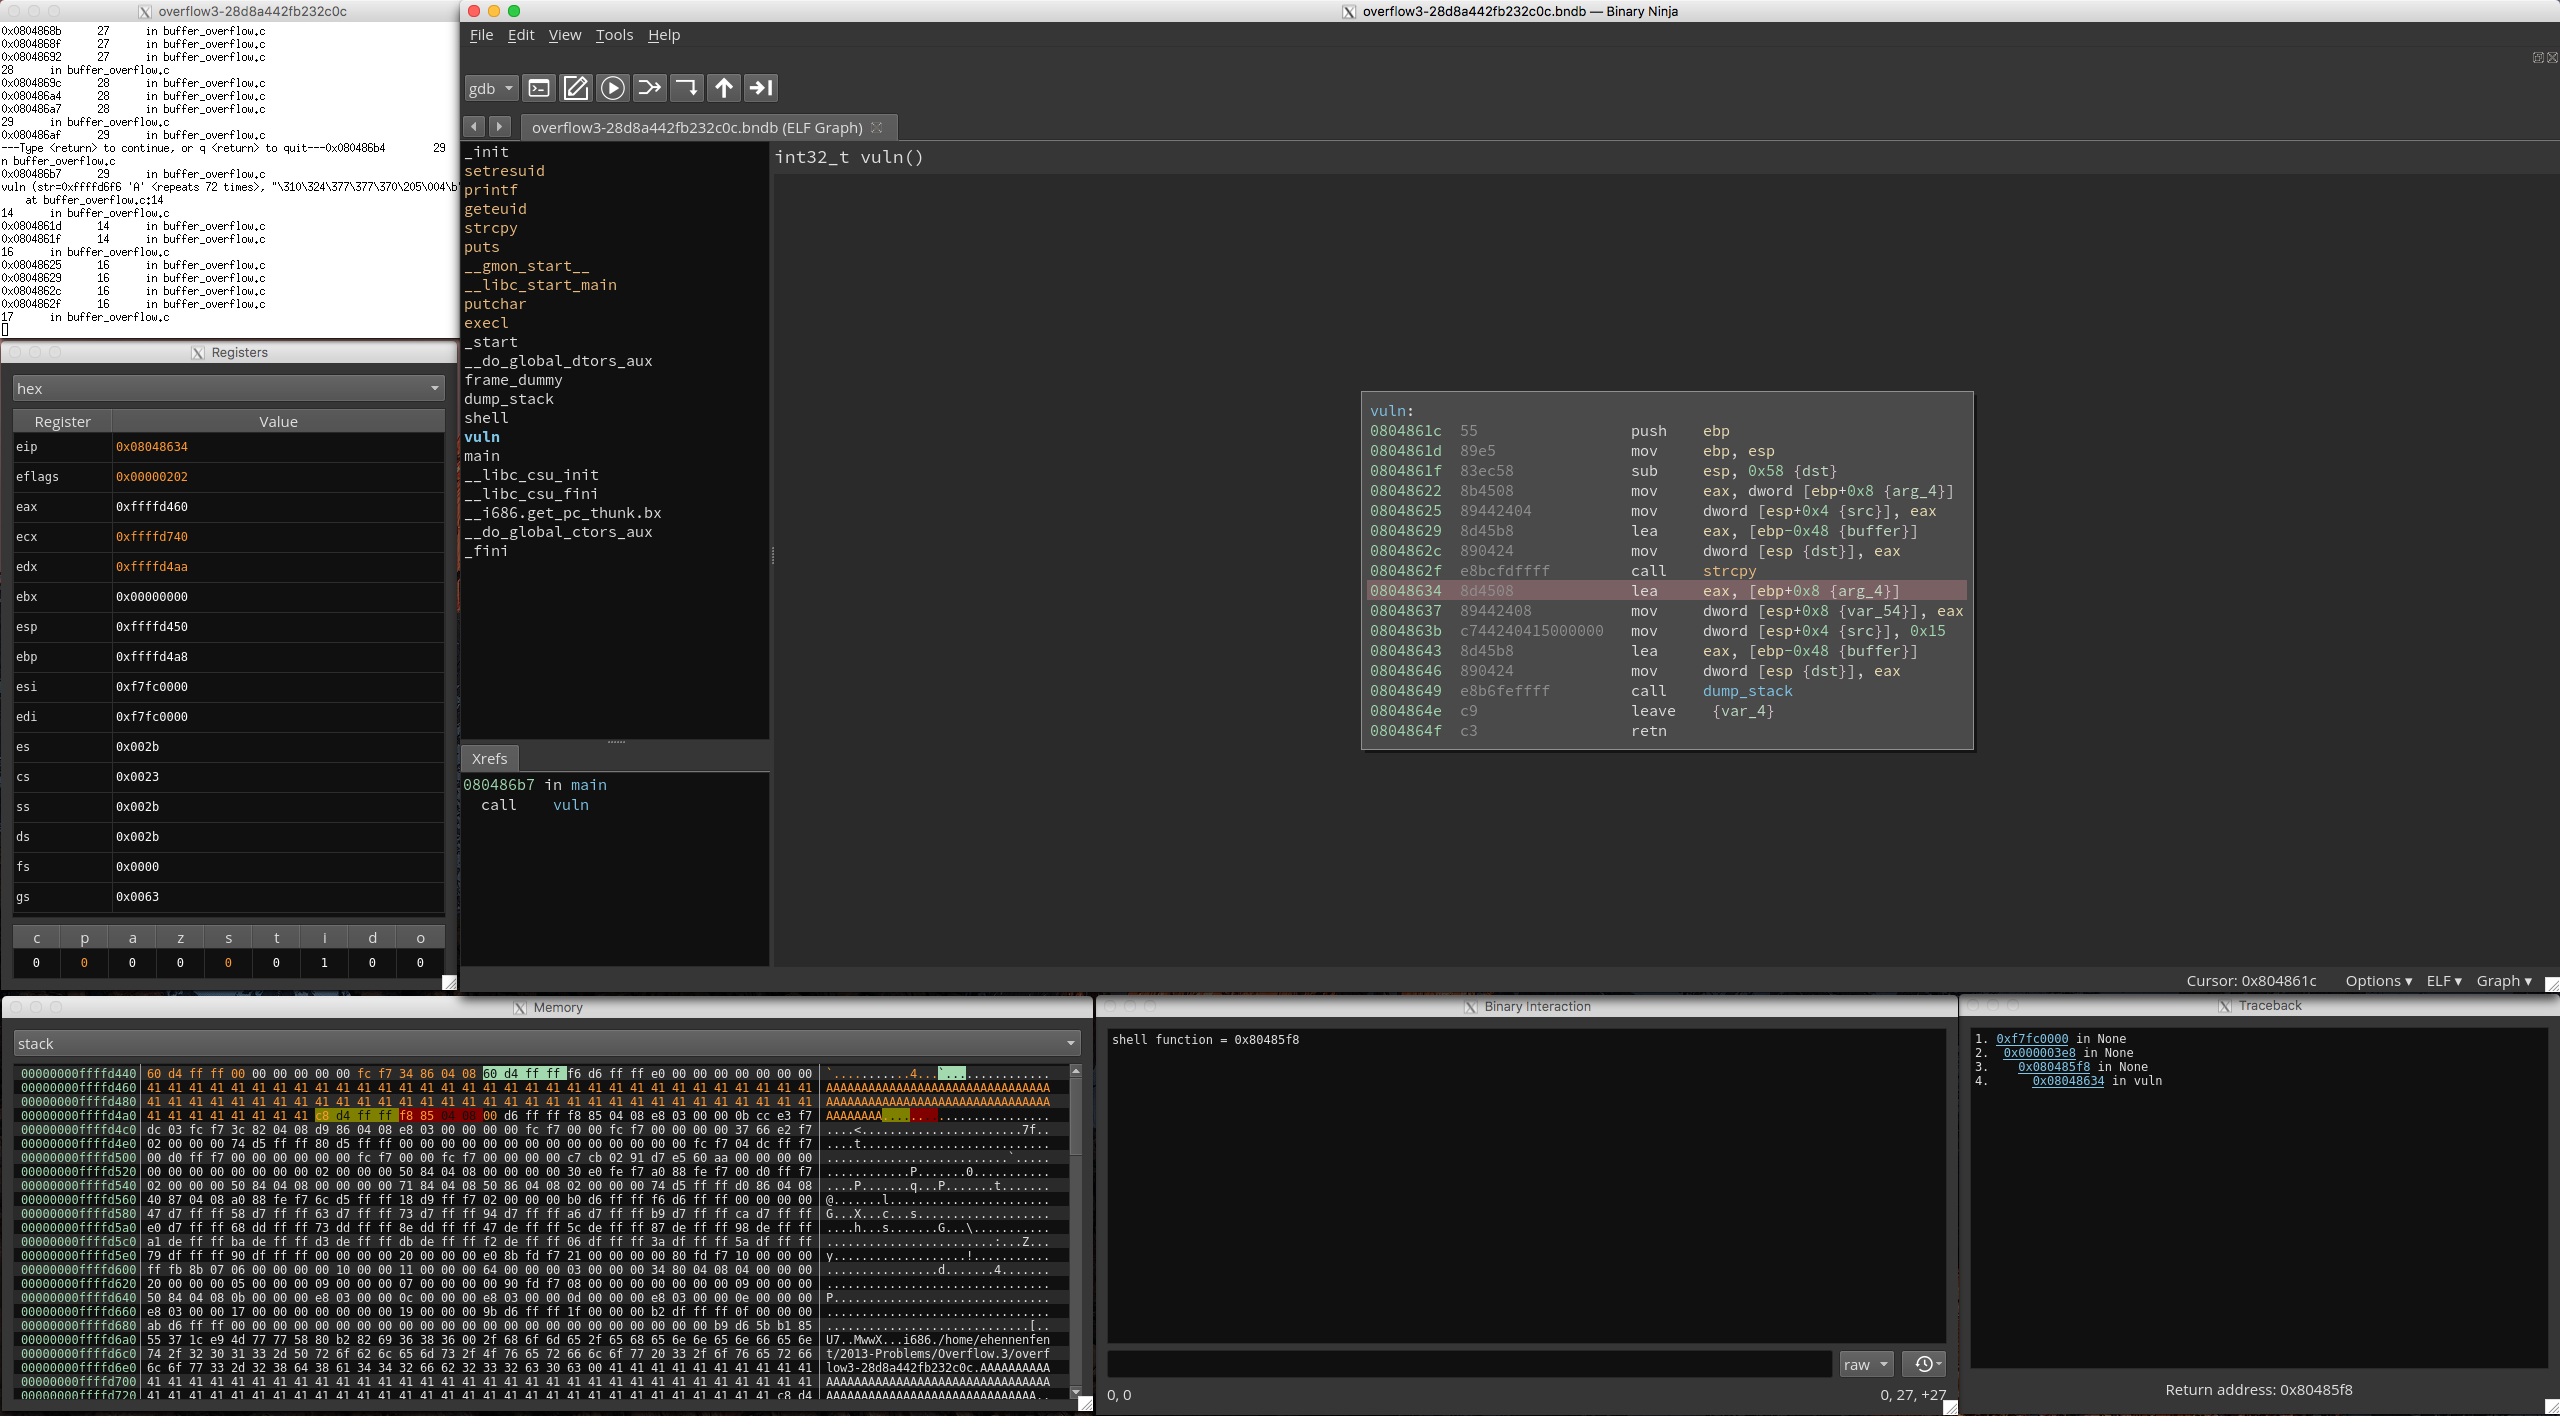
binja_dynamics preview

binja_dynamics

GitHubnccgroup/binja_dynamics

Un frontend PyQt5 per il plugin binjatron per Binary Ninja che include funzionalità di evidenziazione pensate per facilitare ai principianti…


dynamic-analysis-sandboxingreverse-engineeringdebuggers+2
259 anni fa
Precedente1…192021…32Successivo







