
 #1
Strumenti di debug specifici per l'analisi del flusso di esecuzione del malware e l'identificazione delle vulnerabilità.
Raccomandato da Kitploit

 xv4l3x/hermit
Inspects, decompiles and structurally patches Hermes bytecode (HBC) from React Native apps, with a GDB-style REPL, CFG, decompiler and re-serializing…
 aethervm/aethervm
Piattaforma di analisi ed emulazione binaria nativa LLVM che solleva codice macchina AArch64 e x86_64 a LLVM IR per strumentazione, deoffuscamento e…
 oscarsantanaarias/ida-ghidra-bridge
TCP JSON bridge servers for IDA Pro and Ghidra exposing decompilation, xrefs, symbols, vtables, RTTI and memory patching to external scripts and…
 vmoranv/jshookmcp
Uno spazio di lavoro di reverse engineering con ricerca prioritaria e profili dedicati per agenti AI — 735 strumenti in 36 domini in un unico server…
 gilnett/wstrace
Monitor di sistema e API Windows standalone zero-driver in Rust
 google/kernel-research
Toolkit per lo sfruttamento del kernel Linux che fornisce una libreria per la creazione di exploit, generatori di catene ROP e stack pivot, esecutori…
 icicle-emu/icicle-python
Binding Python per l'emulatore Icicle, che abilitano il fuzzing grey-box del firmware, l'emulazione binaria e i flussi di lavoro di reverse…
 revng/revng
Open source binary analysis framework and decompiler built on LLVM and QEMU, lifting binaries to a readable intermediate representation for reverse…
 gmh5225/letmegg
Windows kernel proof-of-concept che dimostra una tecnica anti-debugging che impedisce a WinDbg di effettuare il break manipolando il percorso di…
 gmh5225/linux-kernel-debugger
Modulo debugger hardware del kernel per il dump delle operazioni dei rootkit e l'ispezione dell'attività a livello kernel per l'analisi malware e il…
 mrexodia/titanhide
Driver kernel di Windows che intercetta le funzioni Nt* della SSDT per nascondere debugger e processi dai controlli anti-debug, con un plugin x64dbg…
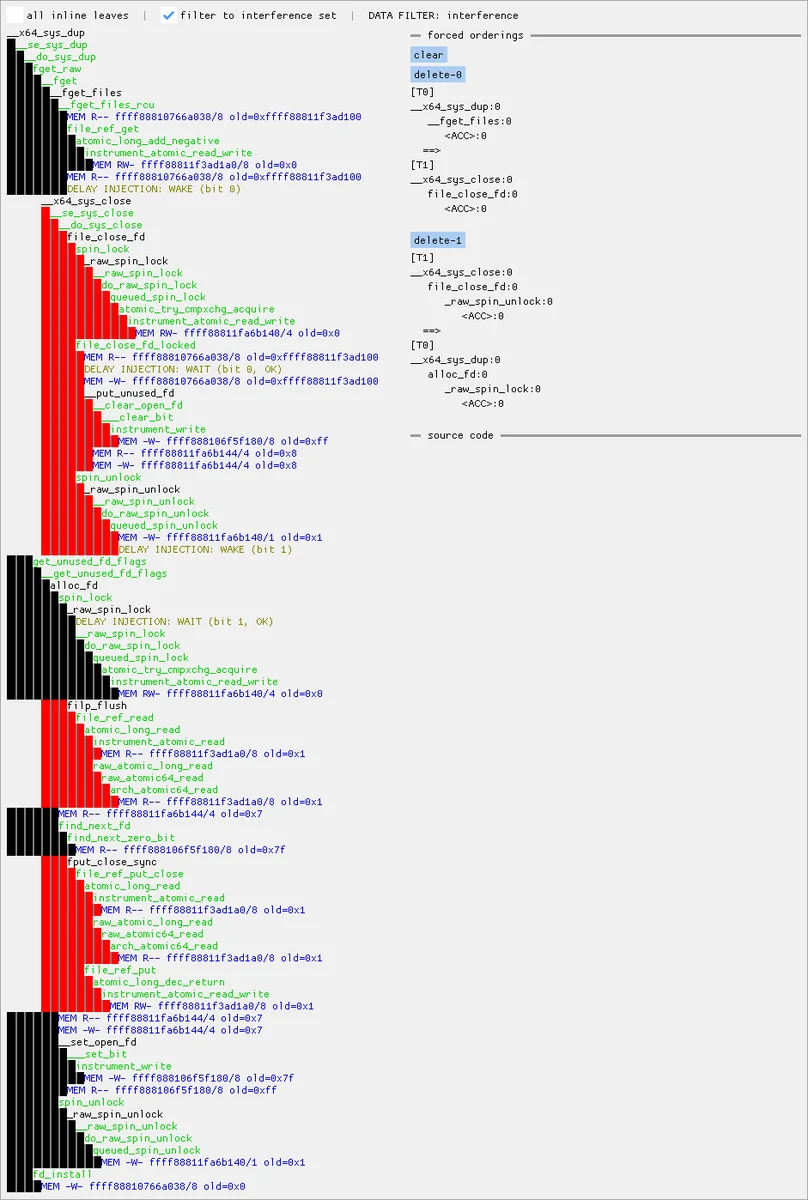 googleprojectzero/maccconc
Toolkit per esplorare le race condition del kernel Linux utilizzando le tracce KCOV: visualizzatori GUI e da terminale per l'esecuzione concorrente e…
 gmh5225/kernelmode-driver
Driver kernel per sistemi Windows x64 che consente di leggere/scrivere memoria virtuale/fisica intercettando Win32k
 gmh5225/keypatchx
KeyPatch Enhanced — Plugin IDA Pro per il patching assembly x86/x64 consapevole dei simboli, basato su Keystone Engine. Fork di Keypatch con…
 frida/frida-gum
Libreria di strumentazione e introspezione multipiattaforma scritta in C
 therealsaumil/static-arm-bins
Binari ARM compilati staticamente per il debug e l'analisi a runtime
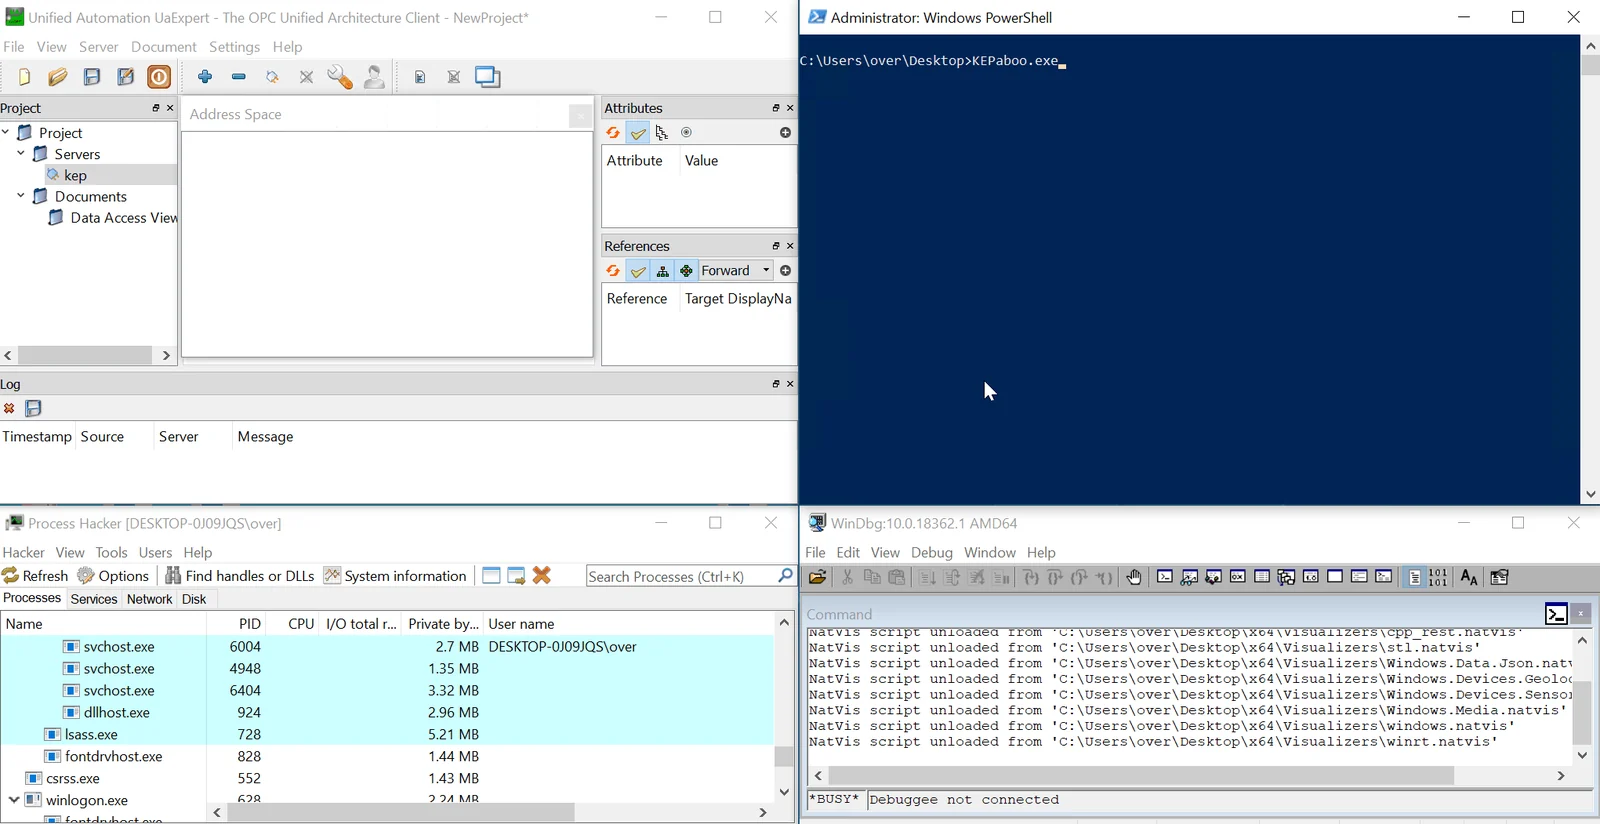 0vercl0k/kepaboo
Neutralizza le tecniche anti-debugging di KEPServerEX
 gaasedelen/lighthouse
Un Coverage Explorer per Reverse Engineers








