
 #1
Strumenti per l'estrazione di dati sensibili da sistemi compromessi senza essere rilevati.
Raccomandato da Kitploit

 4n4nk3/tinkerershell
Un semplice reverse shell in python scritto solo per divertimento.
 conviso-archives/firefox_tunnel
Tunnel C2 basato su browser che esfiltra payload attraverso cookie.sqlite di Firefox e HTML/JS con invio automatico, consentendo un bypass silenzioso…
 joshuamart/pwnedpasswordschecker
Cerca (offline) se la tua password (formato NTLM o SHA1) è stata compromessa (elenco password HIBP v8)
 woj-ciech/pepe
Raccogli informazioni sugli indirizzi email da Pastebin
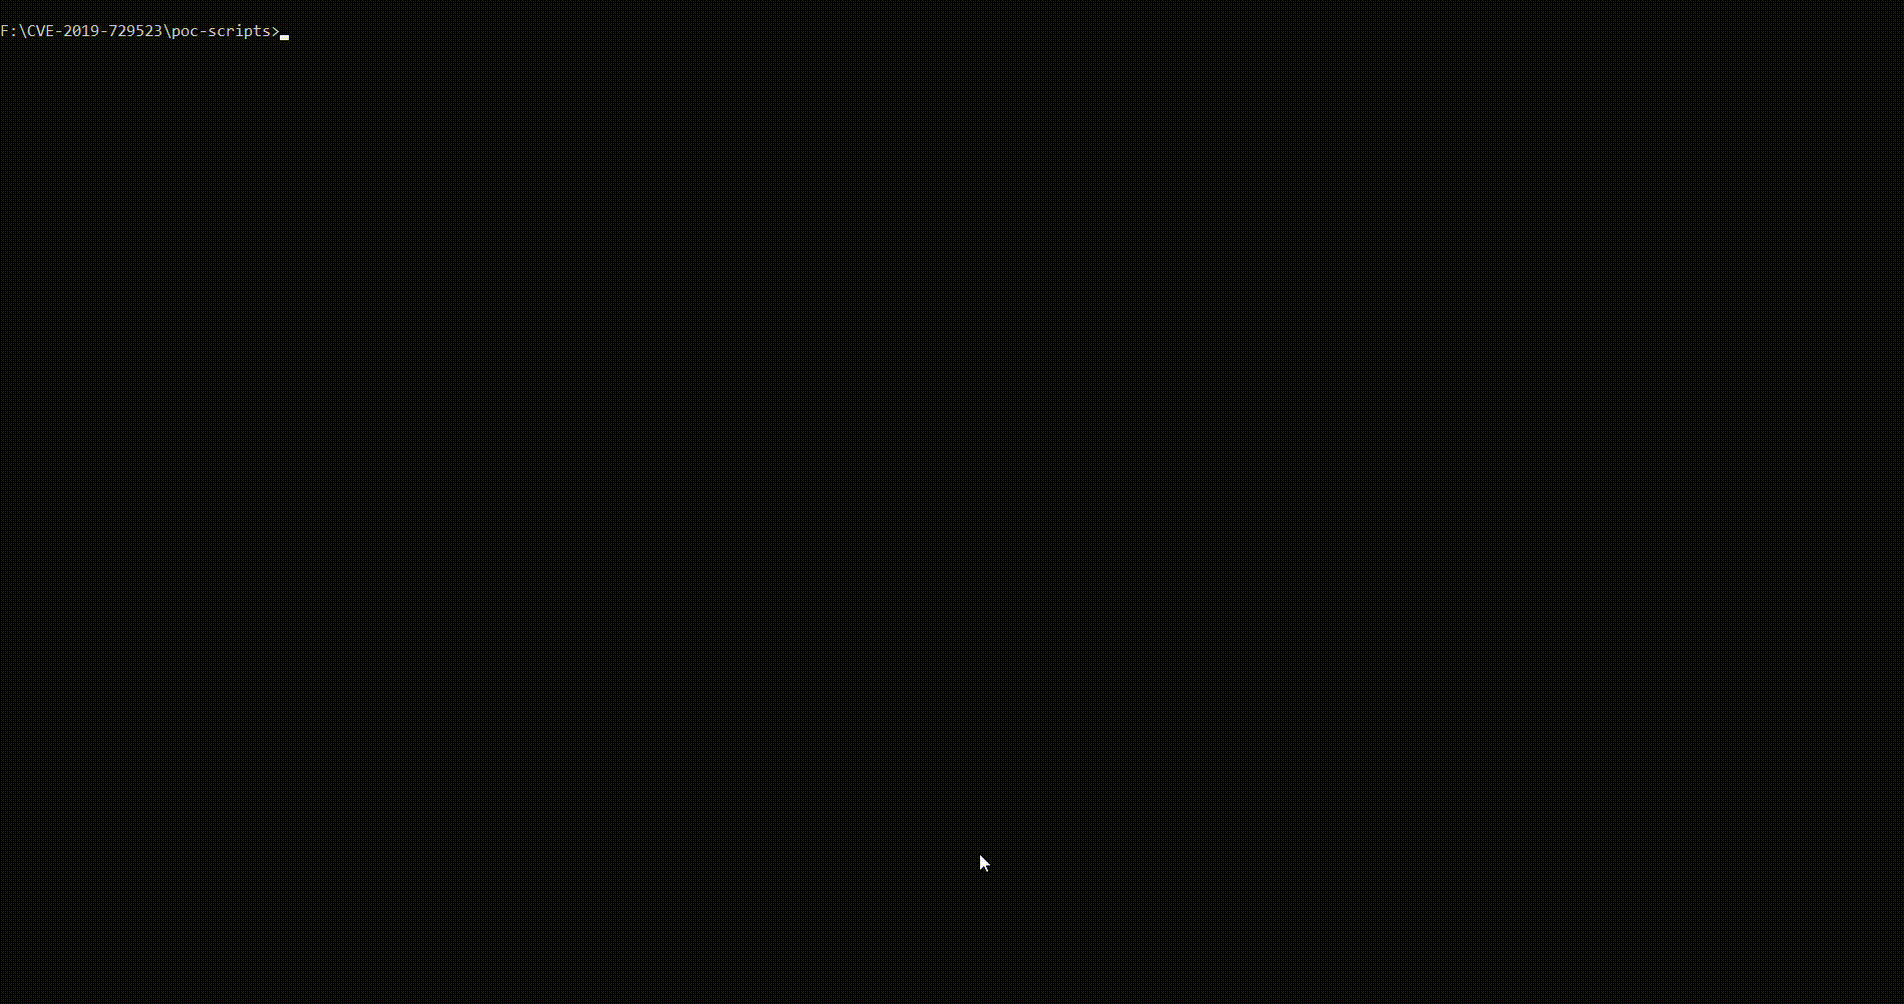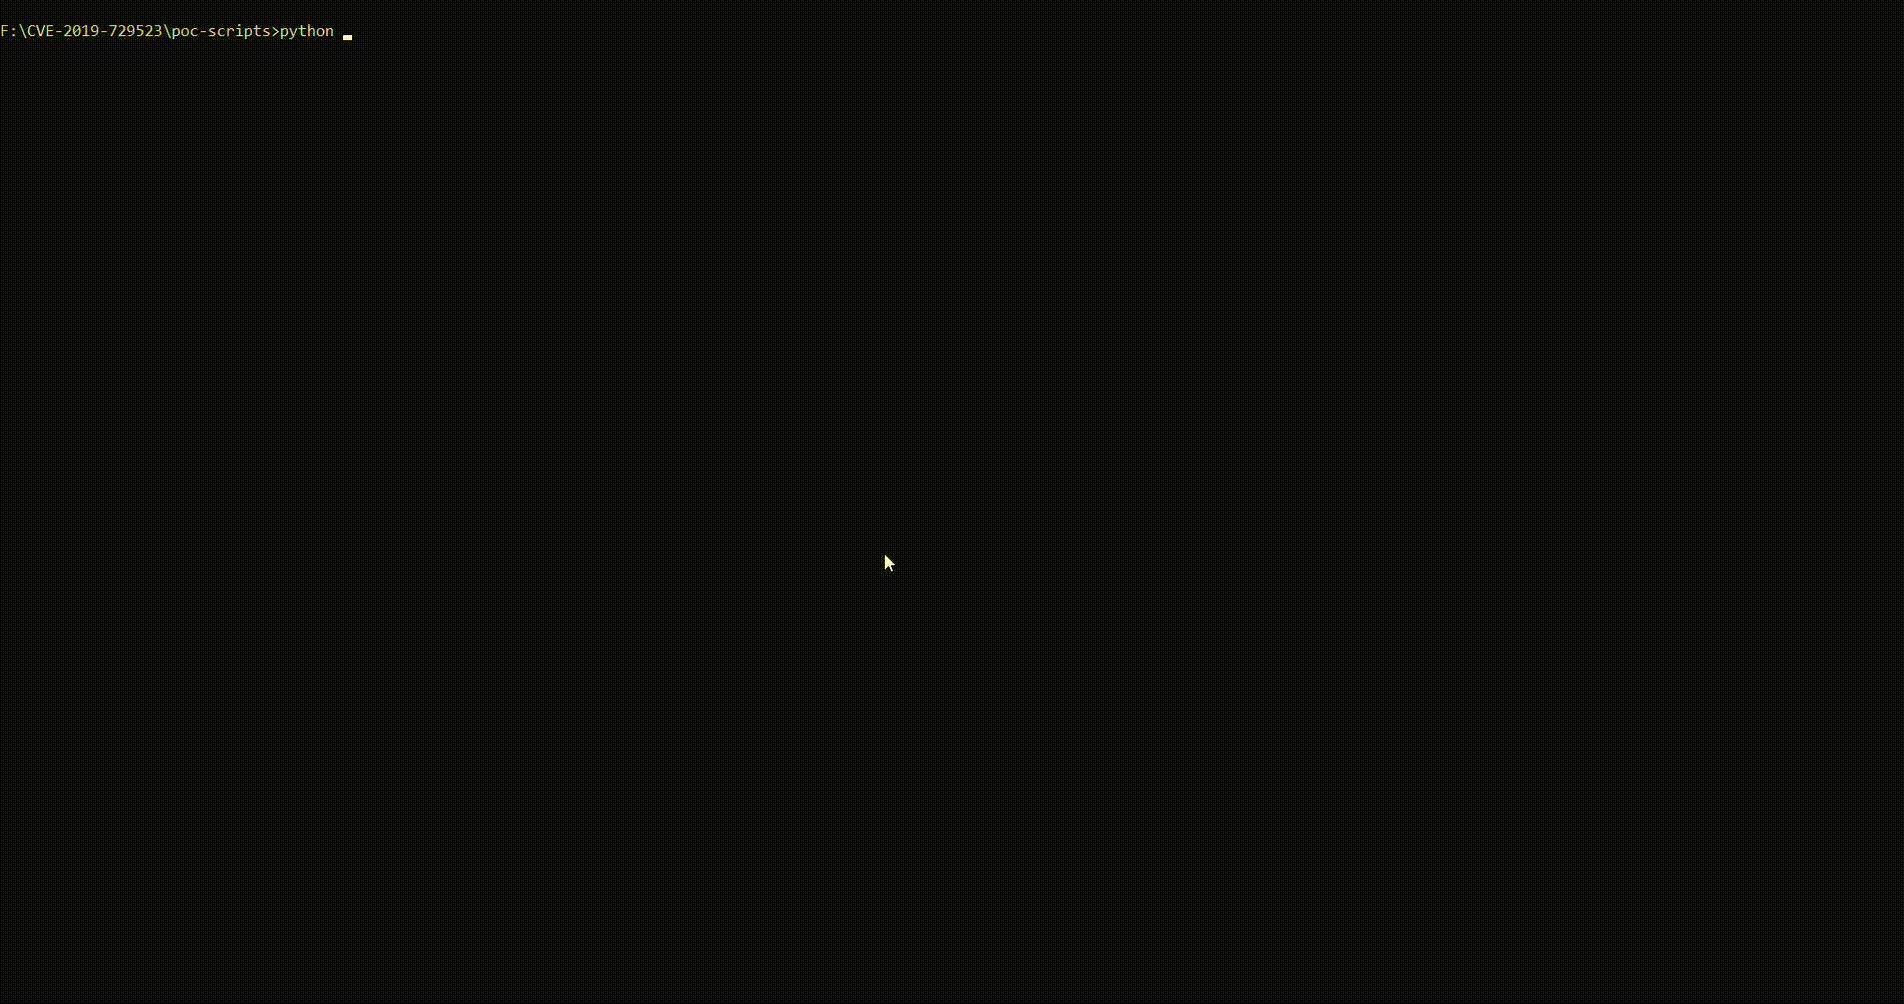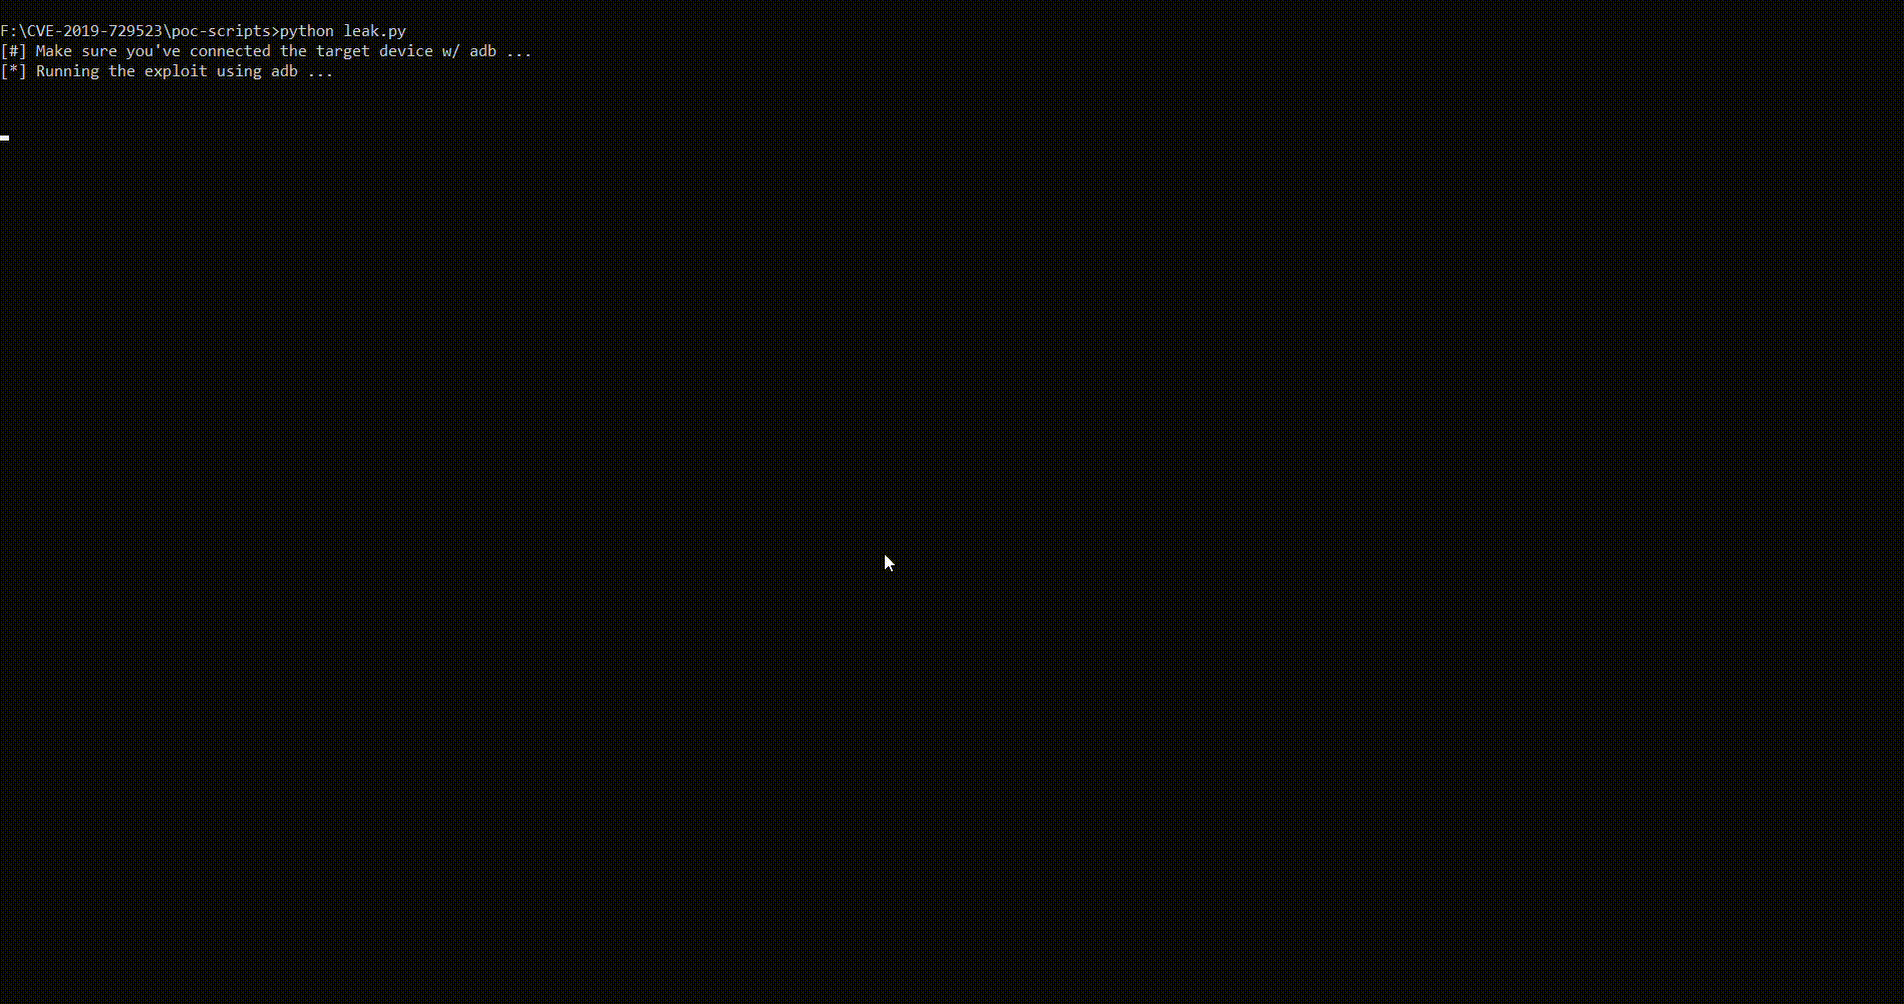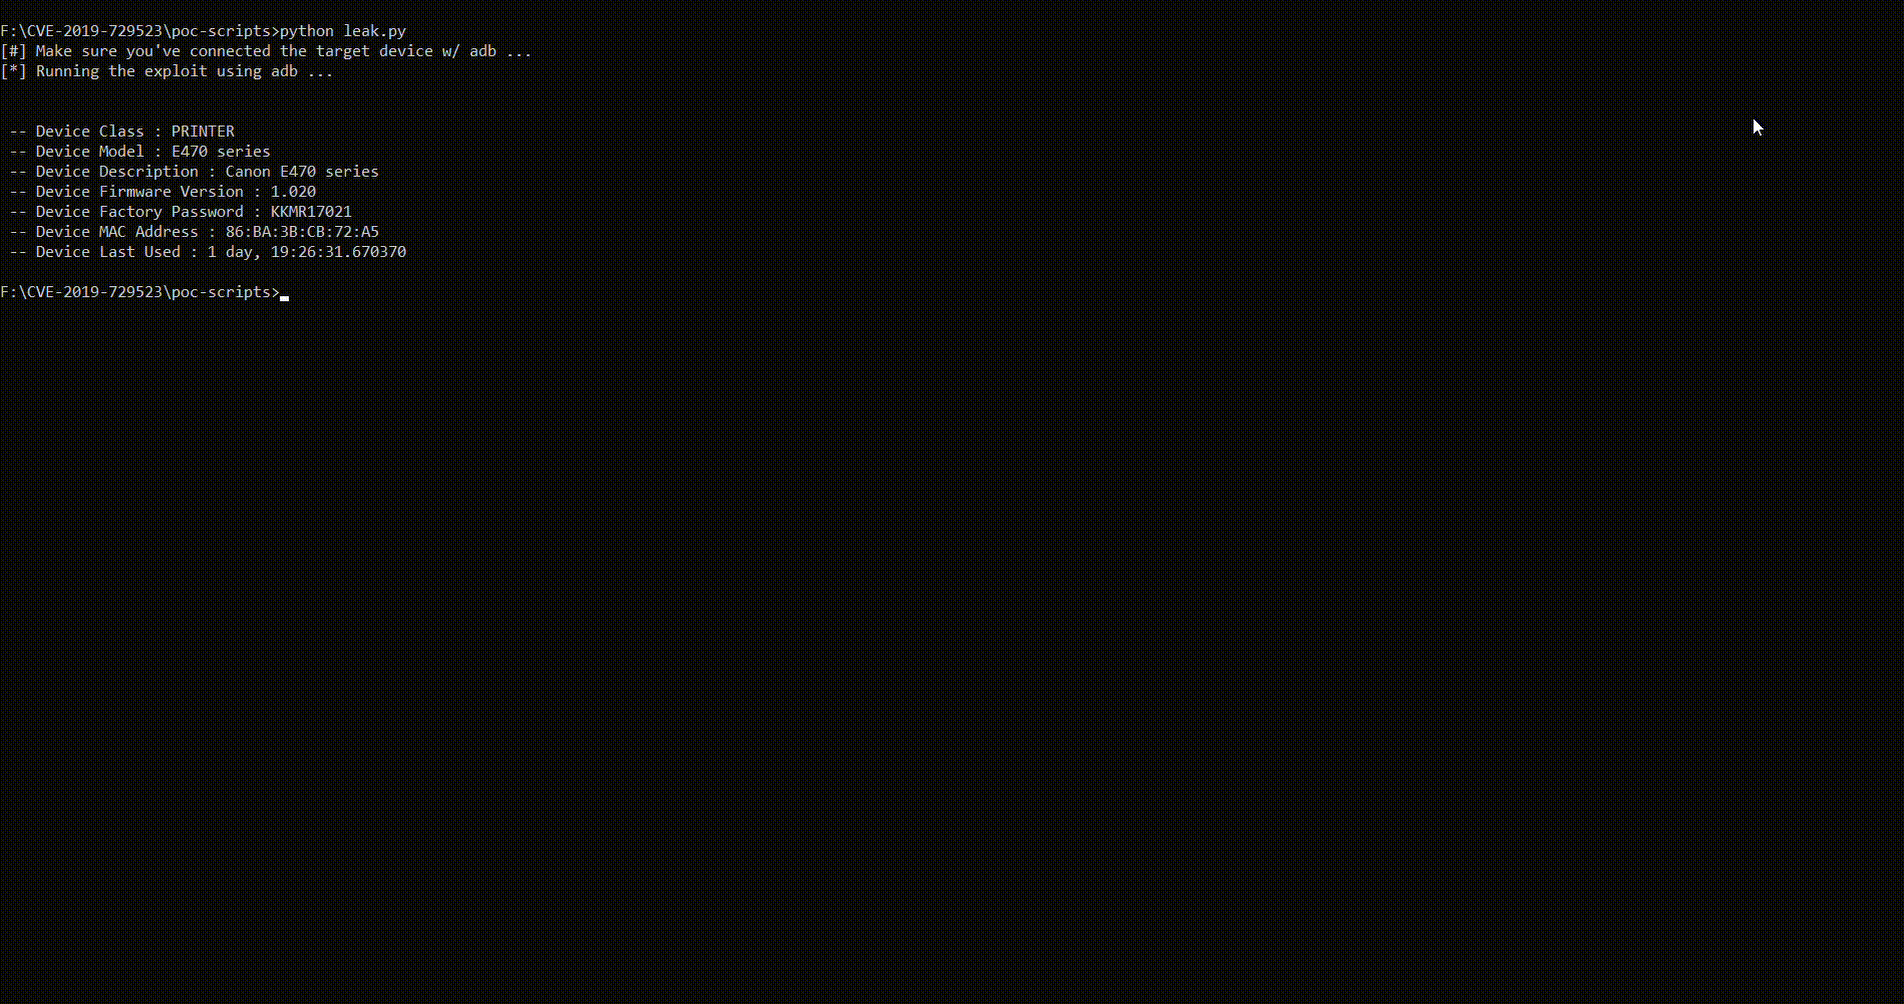 0x48piraj/cve-2019-14339
POC per CVE-2019-14339 Canon PRINT 2.5.5
 jxlil/pwndb
Strumento di ricerca di credenziali compromesse basato su Tor che interroga il servizio nascosto pwndb2 per trovare email e password esposte in…
 nicchongwb/rootsmart-v2.0
Sviluppo di Ransomware per Android - Crittografia AES256 + CVE-2019-2215 (reverse root shell) + Esfiltrazione dei dati








