
 #1
Strumenti per l'estrazione di dati sensibili da sistemi compromessi senza essere rilevati.
Raccomandato da Kitploit
 l0lsec/cve-2021-26837
CVE-2021-26837 - SQL Injection nel parametro SearchTextbox di HelpSystems/Fortra DeliverNow. Payload, richieste annotate ed evidenze. Corretto nella…
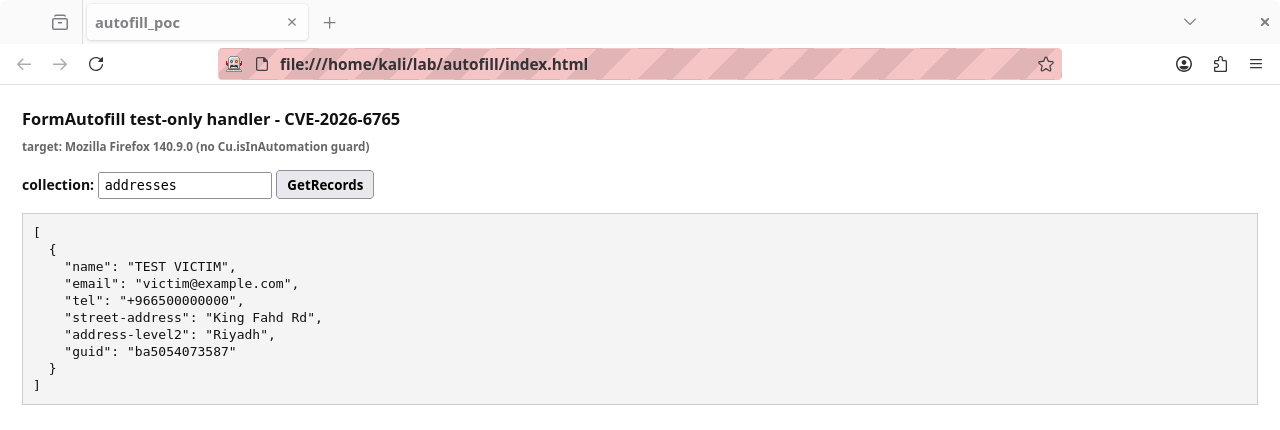 defineid/skeletonkey
CVE-2026-6765, solo test dei gestori FormAutofill esposti in Firefox
 0xdak/cve-2026-69083_exploit
PoC Python per CVE-2026-69083, un'iniezione SQL non autenticata nell'endpoint di ricerca asset-content di SiYuan. Supporta l'evasione tramite REGEXP…
 sectestannaquinn/grassmarlin-cve-2026-6807-xxe-poc
Reverse engineering basato sulla divulgazione CISA del nuovo CVE
 1amunvalid/cve-2025-10951
Verificatore proof-of-concept per CVE-2025-10951, una path traversal non autenticata in ml-logger, che valida la lettura arbitraria di file tramite…
 george0papasotiriou/cve-2026-3333-dns-rebinding-to-steal-cloud-metadata
Exploit Python per CVE-2026-3333 che dimostra il DNS rebinding per accedere ai metadati cloud e rubare le credenziali IAM tramite un'app web…
 alpernae/cve-2024-40422
Implementazione Python/PoC per CVE-2024-40422. Sfrutta una vulnerabilità critica di directory traversal nell'endpoint /api/get-browser-snapshot di…
 34zy/apt-backpack
cve-2019-11510, cve-2019-19781, cve-2020-5902, cve-2021-1497, cve-2021-20090, cve-2021-22006, cve-2021-22205, cve-2021-26084,…
 cenobyte-vincit/slot2
Bootkit UEFI GRUB2 che installa un impianto di rete pre-avvio tramite l'opzione di avvio NVRAM, esegue il chainload di un UKI, lancia un payload…
 george0papasotiriou/cve-2026-11111-toctou-in-file-permission-check-before-open
PoC didattico per una CVE di race condition TOCTOU sui permessi dei file in Flask; utilizza la sostituzione di symlink durante la finestra check-open…
 squeeze440/zotlit-poc
PoC — l'importazione degli allegati copia file da percorsi locali non approvati in ZotLit (GHSA-4qh7-66xv-h329, CVE-2026-87000, CVSS 5.5).

 toxy4ny/bl00dym4ry
Simulatore di trojan educativo per la formazione sulla cybersicurezza, che simula attacchi di phishing con ingegneria sociale, ricognizione di…
 pugazhendii22/keepass-exfil-forensics
Writeup di network forensics + tooling per una challenge DFIR di TryHackMe: inverte una catena di esfiltrazione hex→Base64→XOR dal traffico PCAP, poi…
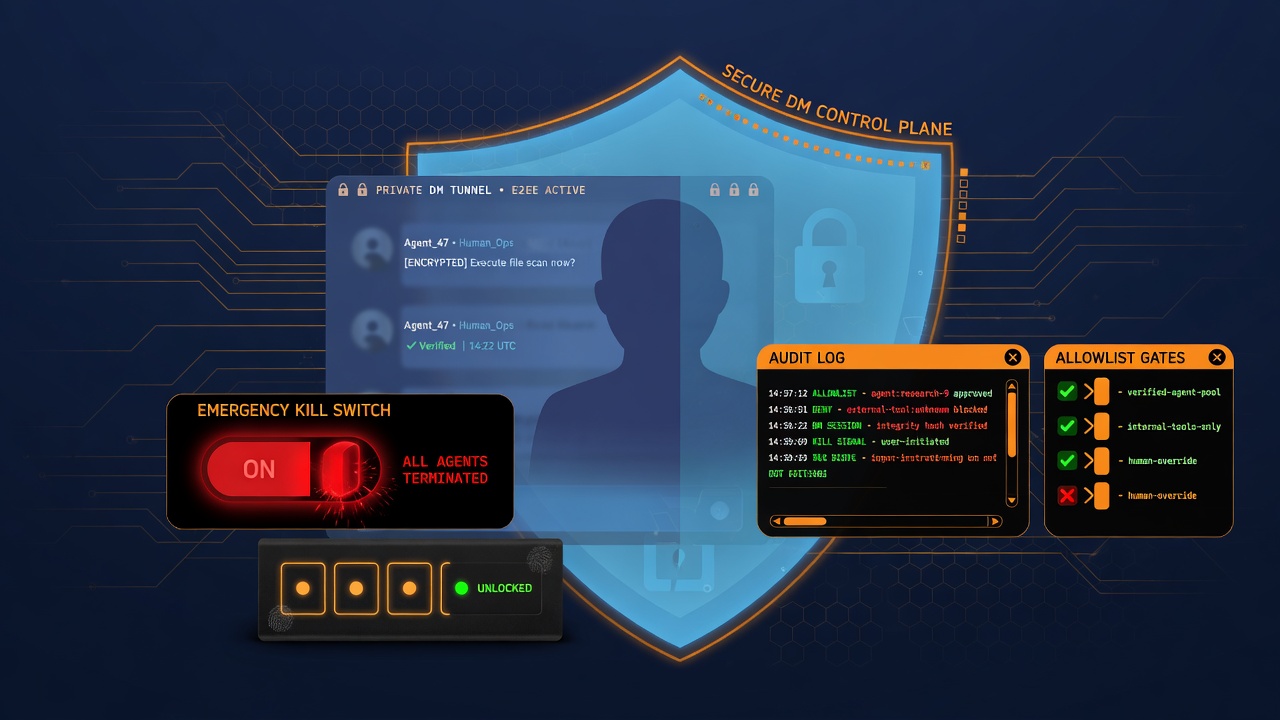 wattocyber/agentic-dm-gateway
Piano di controllo della sicurezza per agenti LLM: allowlist, kill switch del proprietario, sessioni PIN, limiti di frequenza, rilevamento delle…
 nxploited/cve-2025-7401
Premium Age Verification / Restriction for WordPress <= 3.0.2 - Lettura e Scrittura Arbitraria di File non Autenticata
 missaels235/poc-cve-2025-24104-py
Script Python proof-of-concept che dimostra l'esfiltrazione di file iOS tramite symlink dannoso nel ripristino del backup del dispositivo, prendendo…
 thestingr/cve-2024-36991-tool
Questo POC binario automatizza lo sfruttamento di CVE-2024-36991 inviando richieste curl appositamente create a un'istanza Splunk vulnerabile.…








