 #1
Strumenti per implementare, analizzare, rompere e implementare sistemi e algoritmi crittografici.
Raccomandato da Kitploit
 user6400/cve-2026-39031-lansweeper-lsrunase2-lsencrypt2
CVE-2026-39031 — recupero offline della password in chiaro per Lansweeper lsrunase 2.0 / lsencrypt 2.0 tramite una chiave RC4 hardcoded. PoC +…
 zf-tm/cve-2026-29000
PoC della CVE-2026-29000
 lycis/cawdog
CAWODOG è un progetto proof-of-concept che dimostra come proteggere modelli AI basati su Python distribuiti su macchine industriali offline. …
 cspanias/rconfig_rce
PoC combinati per rConfig: SQL Injection (CVE-2020-10220) e Command Injection (CVE-2020-10879)
 kalidas-7/cve-2019-9053
Exploit di SQL injection blind basata sul tempo non autenticata per CMS Made Simple <= 2.2.9. Estrae le credenziali admin e opzionalmente decifra gli…
 cybervinner/tp-link-tl-wr820n-cve-2025-14175
Scritto di divulgazione responsabile per CVE-2025-14175 riguardante il supporto per algoritmi crittografici deboli nel server SSH di TP-Link…
 dwulf/eternal-codex
Il mio manifesto, storie, immagini e cose divertenti
 seecret.it/seecret.it
Seecret.it è un servizio sicuro di condivisione di informazioni sensibili tramite link crittografati e monouso. Ideale per trasmettere password,…
 web-logs2/snapshot-demo
CVE-2022-27499
 kyomahooin/cve-2008-6970
Brute force per SQL injection blind.
 shinigami-777/poc_cve-2025-54887
Prova di concetto per CVE-2025-54887
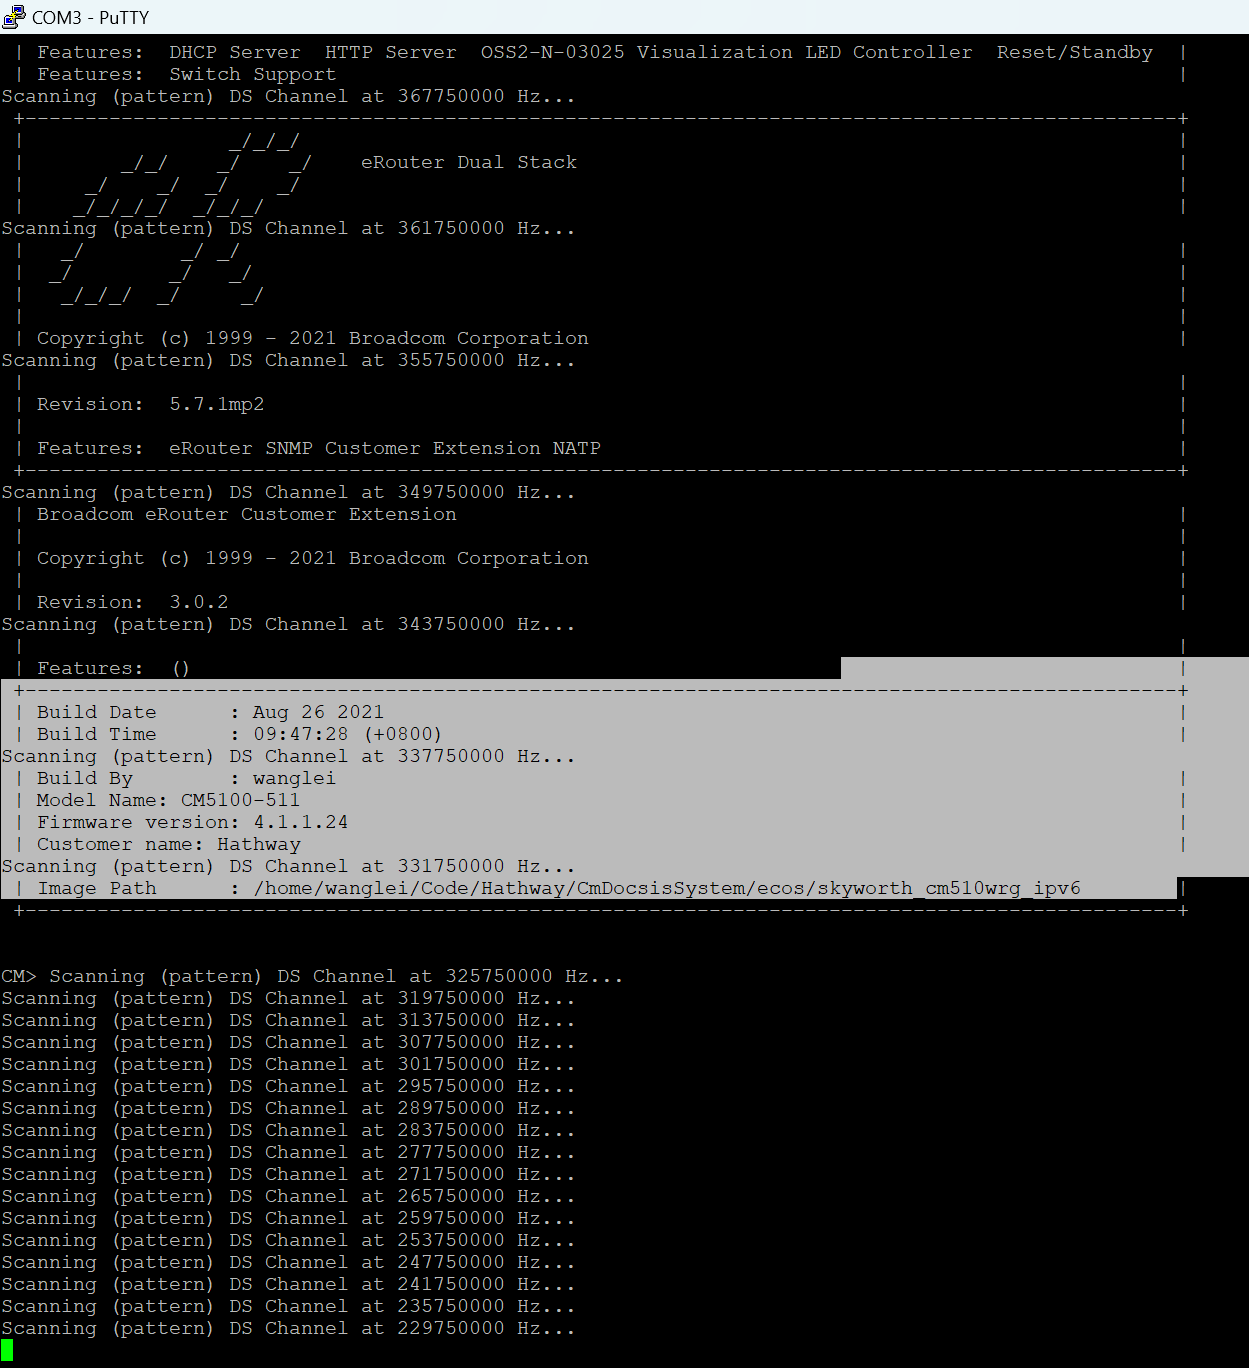 nitinronge91/extracting-user-credentials-for-web-portal-and-wifi-ap-for-hathway-router-cve-2024-44815-
CVE-2024-44815
 boon-rekcah/cms-made-simple-2.2.9-cve-2019-9053
Exploit Python 3 per CVE-2019-9053, un'iniezione SQL non autenticata in CMS Made Simple 2.2.9, che estrae le credenziali dell'amministratore e…
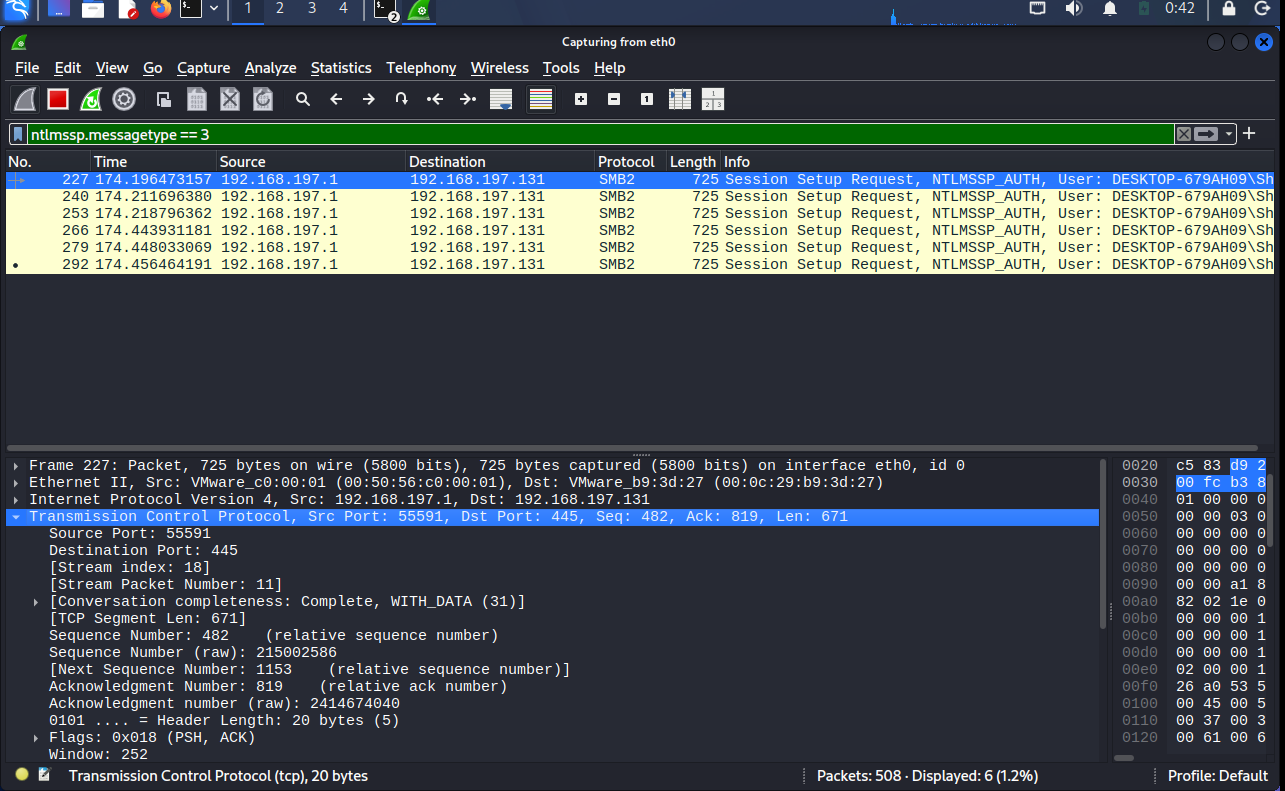 rahultb-sec/cve-2026-33829-writeup
Caso di studio di vulnerabilità: CVE-2026-33829 (Coercizione NTLM dello Strumento di cattura di Windows)
 pandora-research/cve-2018-0114-exploit
Exploit per CVE-2018-0114: ri-firma i token JWT incorporando una chiave pubblica controllata dall'attaccante nell'intestazione JWS, bypassando…
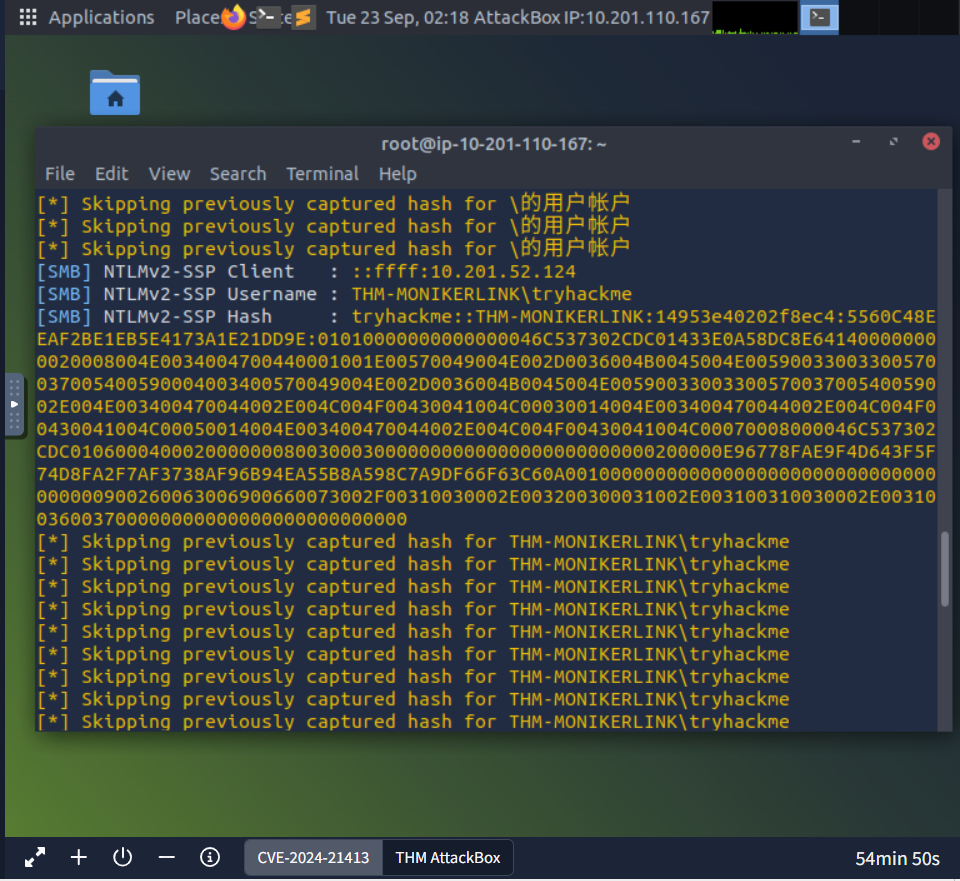 yass2400012/email-exploit-moniker-link-cve-2024-21413-
Proof-of-concept exploit per CVE-2024-21413 che utilizza Moniker Link in email HTML per attivare una connessione SMB e catturare hash netNTLMv2…
 maikneysm/autopwn-titanic.htb
Questo è uno script di exploit automatizzato per la macchina Hack The Box *Titanic*. Estrae gli hash degli utenti Gitea tramite LFI, assiste nel loro…
 kayes817/cve-2022-1257
Exploit proof-of-concept per CVE-2022-1257 che estrae e decifra le credenziali memorizzate dal database dell'agente McAfee (ma.db) utilizzando…