
 #1
Strumenti per implementare, analizzare, rompere e implementare sistemi e algoritmi crittografici.
Raccomandato da Kitploit
 brodsbytes/cyberpup
Un'app di cybersecurity gratuita e open-source per persone non tecniche.
 dopaminauta/onetwoseven-writeup
HTB OneTwoSeven: guida completa — credenziali deterministiche, escape da chroot tramite symlink, bypass delle rewrite-rule per RCE, da CVE-2024-1086…
 softdeadlock/voron-crypto
Libreria crypto/protocollo per il messenger Voron (X3DH-lite + Double Ratchet, group sender-keys, trasporto onion) — richiesta revisione esterna
 looky243/cve-2025-24071-poc
CVE-2025-24071 Prova di concetto
 lva/infineon-cve-2017-15361
Semplice script PowerShell per verificare se un computer utilizza un chip TPM Infineon vulnerabile a CVE-2017-15361.
 gardeniawhite/fuzzing
fuzzing con libFuzzer, incluso openssl heartbleed (CVE-2014-0160)
 insider77circle/ai-password-testing-agent
Come l'IA trasforma gli attacchi alle password da enumerazione cieca in campagne adattive - e le regole di rilevamento e le contromisure che li…
 laplace1002/tamarinagent
Interfaccia utente human-in-the-loop che converte descrizioni di protocolli in linguaggio naturale o C/C++ in un Protocol IR revisionabile, quindi…
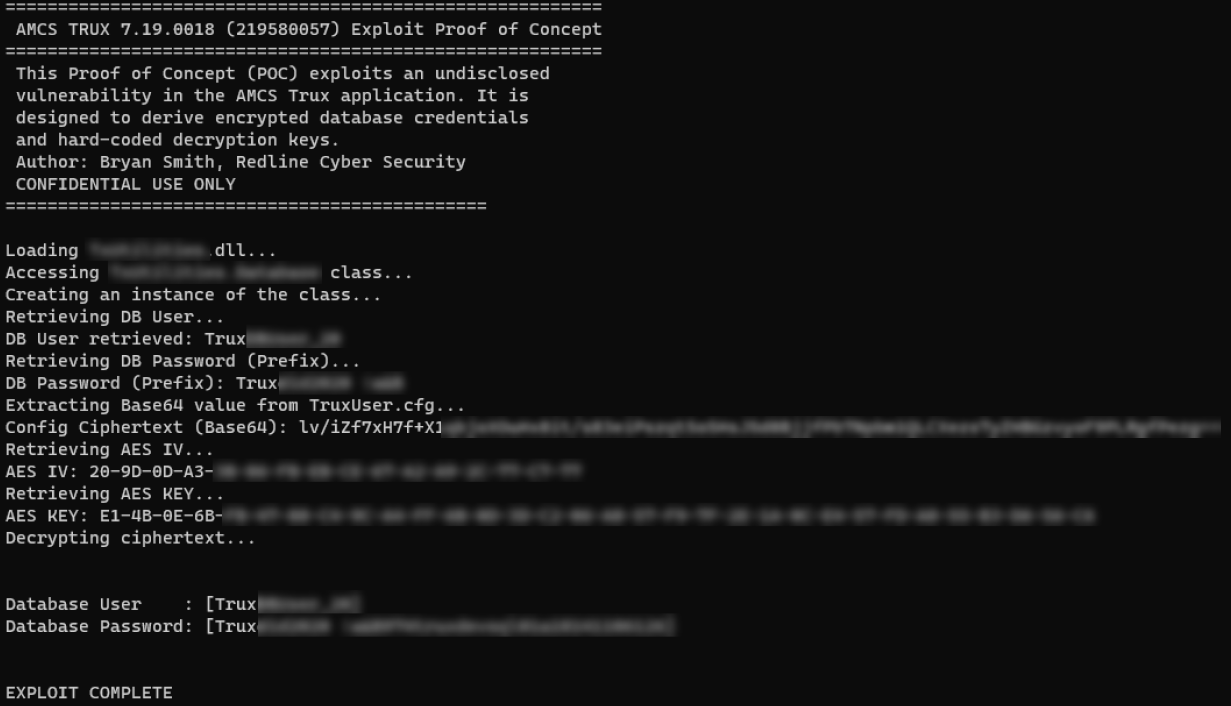 securekomodo/cve-2024-22734
Exploit POC per CVE-2024-22734 che colpisce AMCS Trux Software
 gmikisilva/cve-2024-33901-proofofconcept
Breve programma che dimostra la vulnerabilità CVE-2024-33901 in KeePassXC versione 2.7.7
 thanhuutuan/cve_2019_18935
Questo progetto per CVE-2019-18935
 yanghaoi/cve-2020-0601
PoC per CVE-2020-0601- Windows CryptoAPI (Crypt32.dll) POC: https://github.com/ollypwn/CurveBall
 okymi-x/cve-2021-43798
Toolkit Python per test autorizzati del path traversal di Grafana CVE-2021-43798, con PoC di lettura arbitraria dei file, decriptazione dei segreti…
 kkirsche/slae
Esame SecurityTube Linux Assembly Expert x86
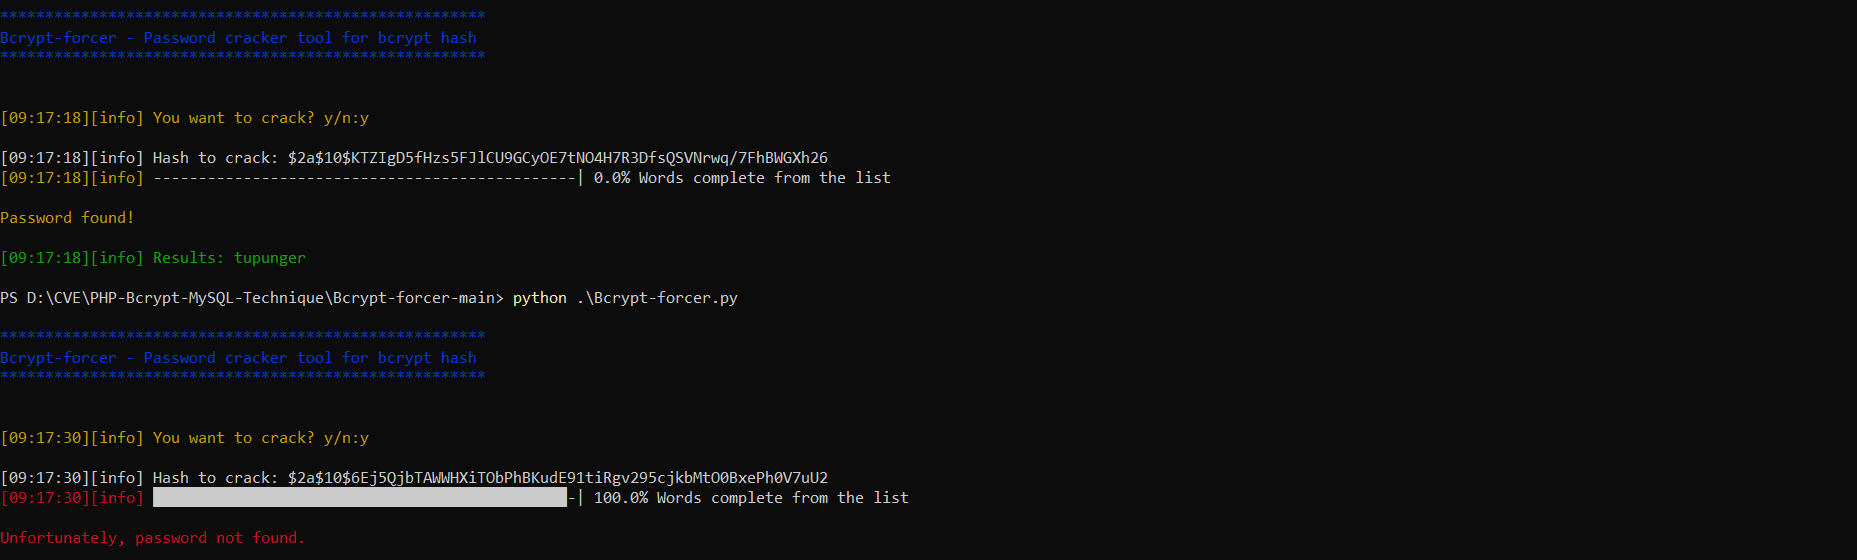 nu11secur1ty/bcrypt-forcer
Cracker di hash Bcrypt per test di penetrazione e recupero password. Decripta gli hash Bcrypt utilizzando metodi dizionario o forza bruta.
 cerberusmrxi/wp-contest-gallery-28.1.4-exploit
Kit di sfruttamento completo per la vulnerabilità SQL Injection CVE-2026-3180 - WordPress Contest Gallery. Include estrazione automatica dei dati,…
 ibm/pgp-client-checker-cve-2021-33560
Strumento per verificare se un client PGP è affetto da CVE-2021-33560
 jmiettinen/cve-2022-21449-vuln-test
Tester basato su Java per la vulnerabilità di verifica della firma ECDSA CVE-2022-21449. Controlla la JVM per il bug Psychic Signatures e segnala lo…








