
 #1
Strumenti per implementare, analizzare, rompere e implementare sistemi e algoritmi crittografici.
Raccomandato da Kitploit

 aramosf/cve-2026-61500
PoC Python e laboratorio Docker per CVE-2026-61500: recupera lo stato del PRNG di Rejetto HFS V8 per falsificare un cookie di sessione admin e…
 0xsazzad/grafana-cve-2021-43798
Implementazione in Python di uno strumento per decifrare e cifrare dati sensibili in Grafana, affrontando specificamente le vulnerabilità associate a…
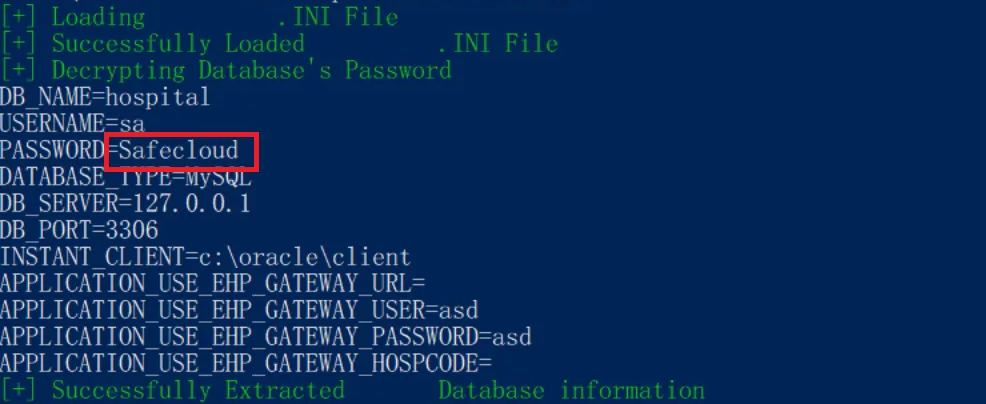 safecloudth/cve-2024-53522
Proof-of-concept exploit per CVE-2024-53522, che dimostra la decrittazione delle credenziali del database HOSxP XE utilizzando una chiave privata-IV…
 eremiel/cve-2018-0114
script python2.7 per la generazione di JWT
 xfox64x/cve-2016-5639
Crestron AirMedia AM-100 Traversal e Hashdump Moduli Metasploit
 kinryulabs/rootpacket-cve-2026-31431
Kit di strumenti per cryptojacking dal vivo con exploit LPE CVE-2026-31431, fuga dal container, rootkit del kernel e miner Monero XMRig, catturato da…
 pelock/steganography-online-codec-javascript
Codec steganografico online che ti consente di nascondere un messaggio crittografato con password all'interno di immagini e foto utilizzando…
 untouchable17/cve-2025-24054
Windows File Explorer: divulgazione hash NTLMv2-SSP a zero click
 fcunnane/atomicmemory
Atomic Memory™
 devnw/zig/tls
Implementazione in Zig di TLS 1.3 per QUIC, conforme a RFC 8446/9001 con zero dipendenze esterne, dotata di protezione AEAD, validazione X.509 e…
 0xuhaw/cve-2022-0778
Prova di concetto per CVE-2022-0778 in formato P12 e PEM
 george0papasotiriou/cve-2026-22001-sphincs-wots-weak-randomness-forgeable-signature
Dimostra una grave falsificazione di firma SPHINCS+ WOTS+ causata da randomness debole e riutilizzo del nonce, recuperando i segreti da due coppie di…
 ull0a/cve-2026-50751
Bypass dell'autenticazione tramite certificato nella VPN Remote-Access di Check Point (IKEv1).
 cryptoadvocate/cryptohackapp
Il punto di riferimento per l'ingegneria mobile del progetto Cryptohack Badge.
 trailofbits/break-golf
Golf di crittanalisi: rompi gli schemi e dimostralo in Lean 4. Bacheca proof-of-concept.
 rayferrufino/make-and-break
Costruita una macchina virtuale personalizzata, che esegue Ubuntu 18.04.1 e Webmin 1.810. Utilizzando CVE-2019-15107 per sfruttare una backdoor nella…
 folks-iwd/cve-2025-68999-poc
Exploit PoC per CVE-2025-68999 - SQL Injection di Secondo Ordine in Happy Addons for Elementor <= 3.20.4
 msdmehdipour/meshtastic-cve-2025-52464-poc
Prova di concetto solo software per CVE-2025-52464 nei Messaggi diretti di Meshtastic








