
 #1
Strumenti per implementare, analizzare, rompere e implementare sistemi e algoritmi crittografici.
Raccomandato da Kitploit

 roxanne_ardary/e2eauth
Specifica di autenticatore TOTP/HOTP multipiattaforma con sincronizzazione della cassaforte crittografata end-to-end, archiviazione locale-first,…

 eternityforest/lazymesh
Rete mesh IoT/Radioamatori come prova di concetto con routing globale su Internet

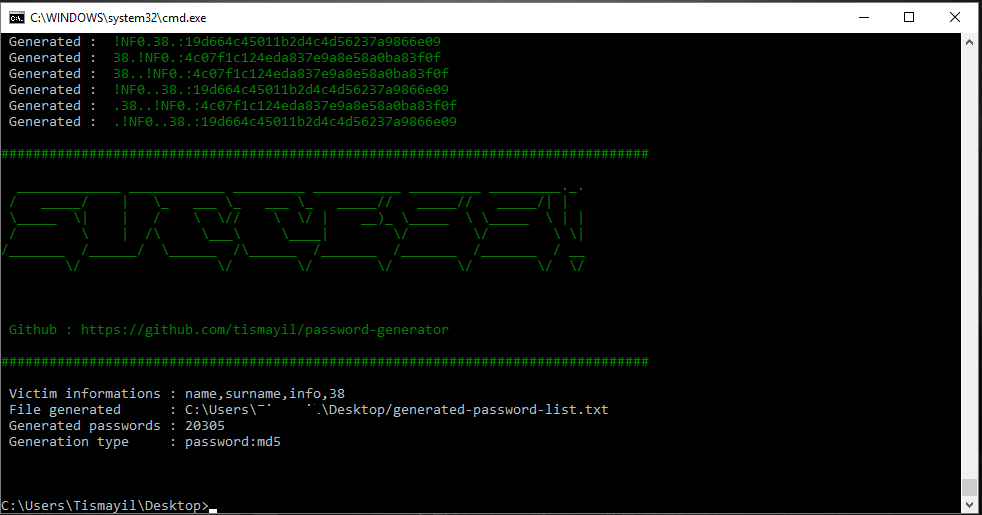 tismayil/password-generator
Generatore di liste di password per attacchi brute force.
 krishsharma0413/syncord
Syncord è uno strumento CLI di sincronizzazione e archiviazione di file che utilizza Discord come archivio di file crittografato.
 0xxon/cve-2020-0601-plugin
Pacchetto Zeek che utilizza OpenSSL per rilevare tentativi di exploit di CVE-2020-0601
 umarrehmansiddiqui/cve-2026-0073
Proof-of-concept di exploit per un bypass dell'autenticazione TLS del Wireless Debugging di adbd su Android, che sfrutta una discrepanza nel tipo di…
 linnemanlabs/glimmer
Framework di emulazione dell'avversario e C2 per la ricerca sulla sicurezza
 vqkro/higernes
un toolkit OSINT passivo in python e c++ per username, email, domini, IP, telefoni, hash. nessuna chiave, nessun login.
 voidsecsoftwares/voidsec-proxy
Toolkit multi-modulo di sicurezza offensiva per il concatenamento di proxy SOCKS5, scansione delle porte, enumerazione DNS, cracking di hash,…
 anthophilee/a2sv--ssl-vul-scan
A2SV = Scansione automatica delle vulnerabilità SSL HeartBleed, CCS Injection, SSLv3 POODLE, FREAK... ecc. Vulnerabilità supportate [CVE-2007-1858]…
 freax13/cve-2023-31355-poc
Exploit per la vulnerabilità del firmware AMD SEV-SNP (CVE-2023-31355) che decifra la memoria arbitraria di guest dismessi corrompendo il seed della…
 engrbilal992/deaddialect
Una ISA RISC-V unica per sessione — ogni avvio parla un dialetto diverso. I vecchi binari diventano invalidi. Il malware non può persistere.
 balgan/cve-2025-15467
DoS funzionante per CVE-2025-15467 e un contenitore docker per testare
 roninreilly/wazuh-unauth-chain
PoC Wazuh che concatena CVE-2026-74034 (lettura di file) e CVE-2026-74041 (esecuzione di comandi); corretto in 4.14.8. Solo libreria standard di…
 wvllxe/cve-2026-104356-pictshare-weak-delete-code
Eliminazione prevedibile di delete_code tramite rand() in PictShare < 3.7.1 (CWE-338). PoC + analisi dell'advisory.
 studiomeyer-io/mcp-server-attestation
Indurimento della catena di fornitura Layer-2 per server MCP — manifesti degli strumenti firmati con Ed25519, attestazione di spawn runtime,…
 chakshugupta13/lab
Code artifacts from research paper implementations








