
 #1
Strumenti per implementare, analizzare, rompere e implementare sistemi e algoritmi crittografici.
Raccomandato da Kitploit

 voorivex/pentest-guide
Guida ai test di penetrazione basata su OWASP inclusi casi di test, risorse ed esempi.
 foospidy/payloads
Git tutti i payload! Una raccolta di payload per attacchi web.
 naxg/cve-2020-1472
Procedura di riproduzione di CVE-2020-1472
 samhaxr/anonx
Un trasferimento di file crittografato tramite AES-256-CBC
 yanghaoi/cve-2020-0601
PoC per CVE-2020-0601- Windows CryptoAPI (Crypt32.dll) POC: https://github.com/ollypwn/CurveBall
 frenchcisco/ratel
RAT-el è uno strumento open source per penetration test che consente di prendere il controllo di una macchina Windows. Funziona secondo il modello…
 lockedbyte/cryptovenom
Cryptovenom: Il coltellino svizzero della crittografia
 okanulkr/curveball-cve-2020-0601-poc
Proof-of-concept per CVE-2020-0601 (CurveBall) che dimostra il bypass della validazione dei certificati ECC per falsificare una CA attendibile e…
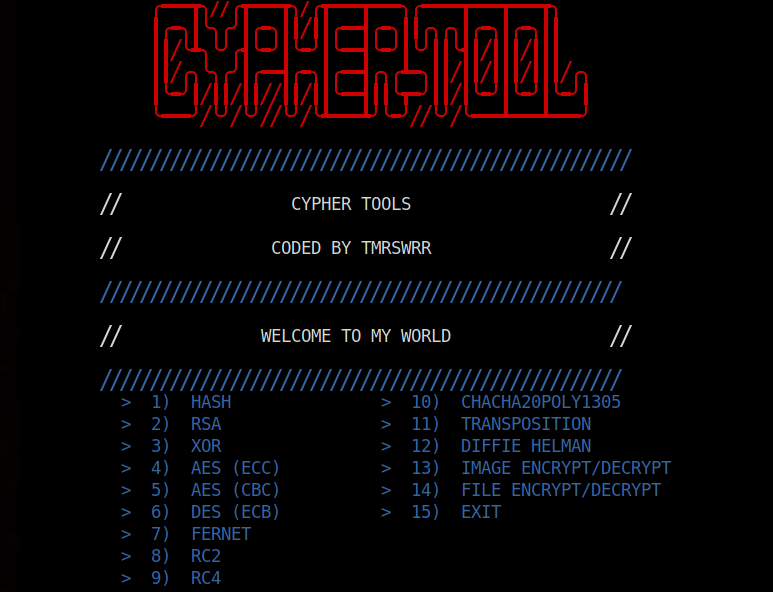 capture0x/cypher
#crypto #cipher #encode #decode #hash
 icyguider/nimcrypt
Crypter PE scritto in Nim
 kudelskisecurity/cdf
Strumento automatizzato di fuzzing differenziale per software crittografico che rileva errori di implementazione, fallimenti di conformità e perdite…
 loseys/oblivion
Controllore di fughe di dati e strumento OSINT
 exploitblizzard/cve-2020-0601-spoofkey
Exploit proof-of-concept per CVE-2020-0601 che dimostra la generazione di chiavi crittografiche falsificate e la firma del codice utilizzando OpenSSL…
 becrevex/gaston
BEAST (CVE-2001-3389) Verificatore
 codesiddhant/jasmin-ransomware
Jasmin Ransomware è uno strumento avanzato di red team (clone di WannaCry) utilizzato per simulare attacchi ransomware reali. Jasmin aiuta i…
 liamg/pax
:skull: :unlock: Strumento CLI per attacchi oracle di padding PKCS7
 mehulj94/braindamage
Servizio di amministrazione remota che utilizza twitter come server di comando e controllo
 salgio/esptouchcatcher
eWeLinkESPT è uno strumento che decodifica e decifra automaticamente le credenziali della rete WiFi trasmesse a un dispositivo IoT basato su ESP…








