
 #1
Strumenti per implementare, analizzare, rompere e implementare sistemi e algoritmi crittografici.
Raccomandato da Kitploit

 freax13/cve-2024-21978-poc
Exploit per la vulnerabilità del firmware AMD SEV-SNP CVE-2024-21978, che consente la decrittazione di memoria guest arbitraria tramite corruzione…

 nccgroup/test_avb_key
Utilità Python per verificare se le immagini di avvio verificate Android (vbmeta) sono firmate con chiavi di test note pubblicamente, identificando…
 cossacklabs/themis
Framework crittografico facile da usare per la protezione dei dati: messaggistica sicura con forward secrecy e archiviazione sicura dei dati. API…
 joshuamart/pwnedpasswordschecker
Cerca (offline) se la tua password (formato NTLM o SHA1) è stata compromessa (elenco password HIBP v8)
 rotarydrone/globalunprotect
Decrittografa i file di configurazione e i cookie di GlobalProtect.
 nitinronge91/extracting-user-credentials-for-web-portal-and-wifi-ap-for-hathway-router-cve-2024-44815-
CVE-2024-44815
 r3nt0n/bopscrk
Genera wordlist di password mirate combinando informazioni personali, applicando trasformazioni di maiuscole/minuscole e leet, e raschiando testi di…
 francoismichel/ssh3
Protocollo shell veloce e sicuro basato su HTTP/3, QUIC e TLS 1.3. Supporta OAuth2, OpenID Connect e l'autenticazione SSH classica con port…
 stivenhacker/ghoststrike
Iniettore C++ con process hollowing che cifra e offusca lo shellcode con XOR, Base64 e risoluzione dinamica delle API per distribuire reverse shell…
 yowise/cve-2022-26923
Scrittura tecnica dettagliata e proof-of-concept per CVE-2022-26923, una vulnerabilità di escalation dei privilegi dei servizi certificati di Active…
 shanker-sec/hlf-time-oracle
Chaincode per la blockchain Hyperledger Fabric fornisce un tempo accurato ad altri chaincode. Risolvendo così il problema di sicurezza associato alla…
 joelgmsec/cloudtopolis
Cracking di Password a Infrastruttura Zero
 anmolksachan/cve-2020-2733
Exploit per CVE-2020-2733 in JD Edwards EnterpriseOne Tools, che dimostra la decrittazione non autenticata della password admin e il bypass…
 ret2desync/cve-2024-38793-poc
Codice Proof of Concept per lo sfruttamento di CVE-2024-38793 (Best Restaurant Menu by PriceListo <= 1.4.1 - SQL Injection autenticata (Contributor+))
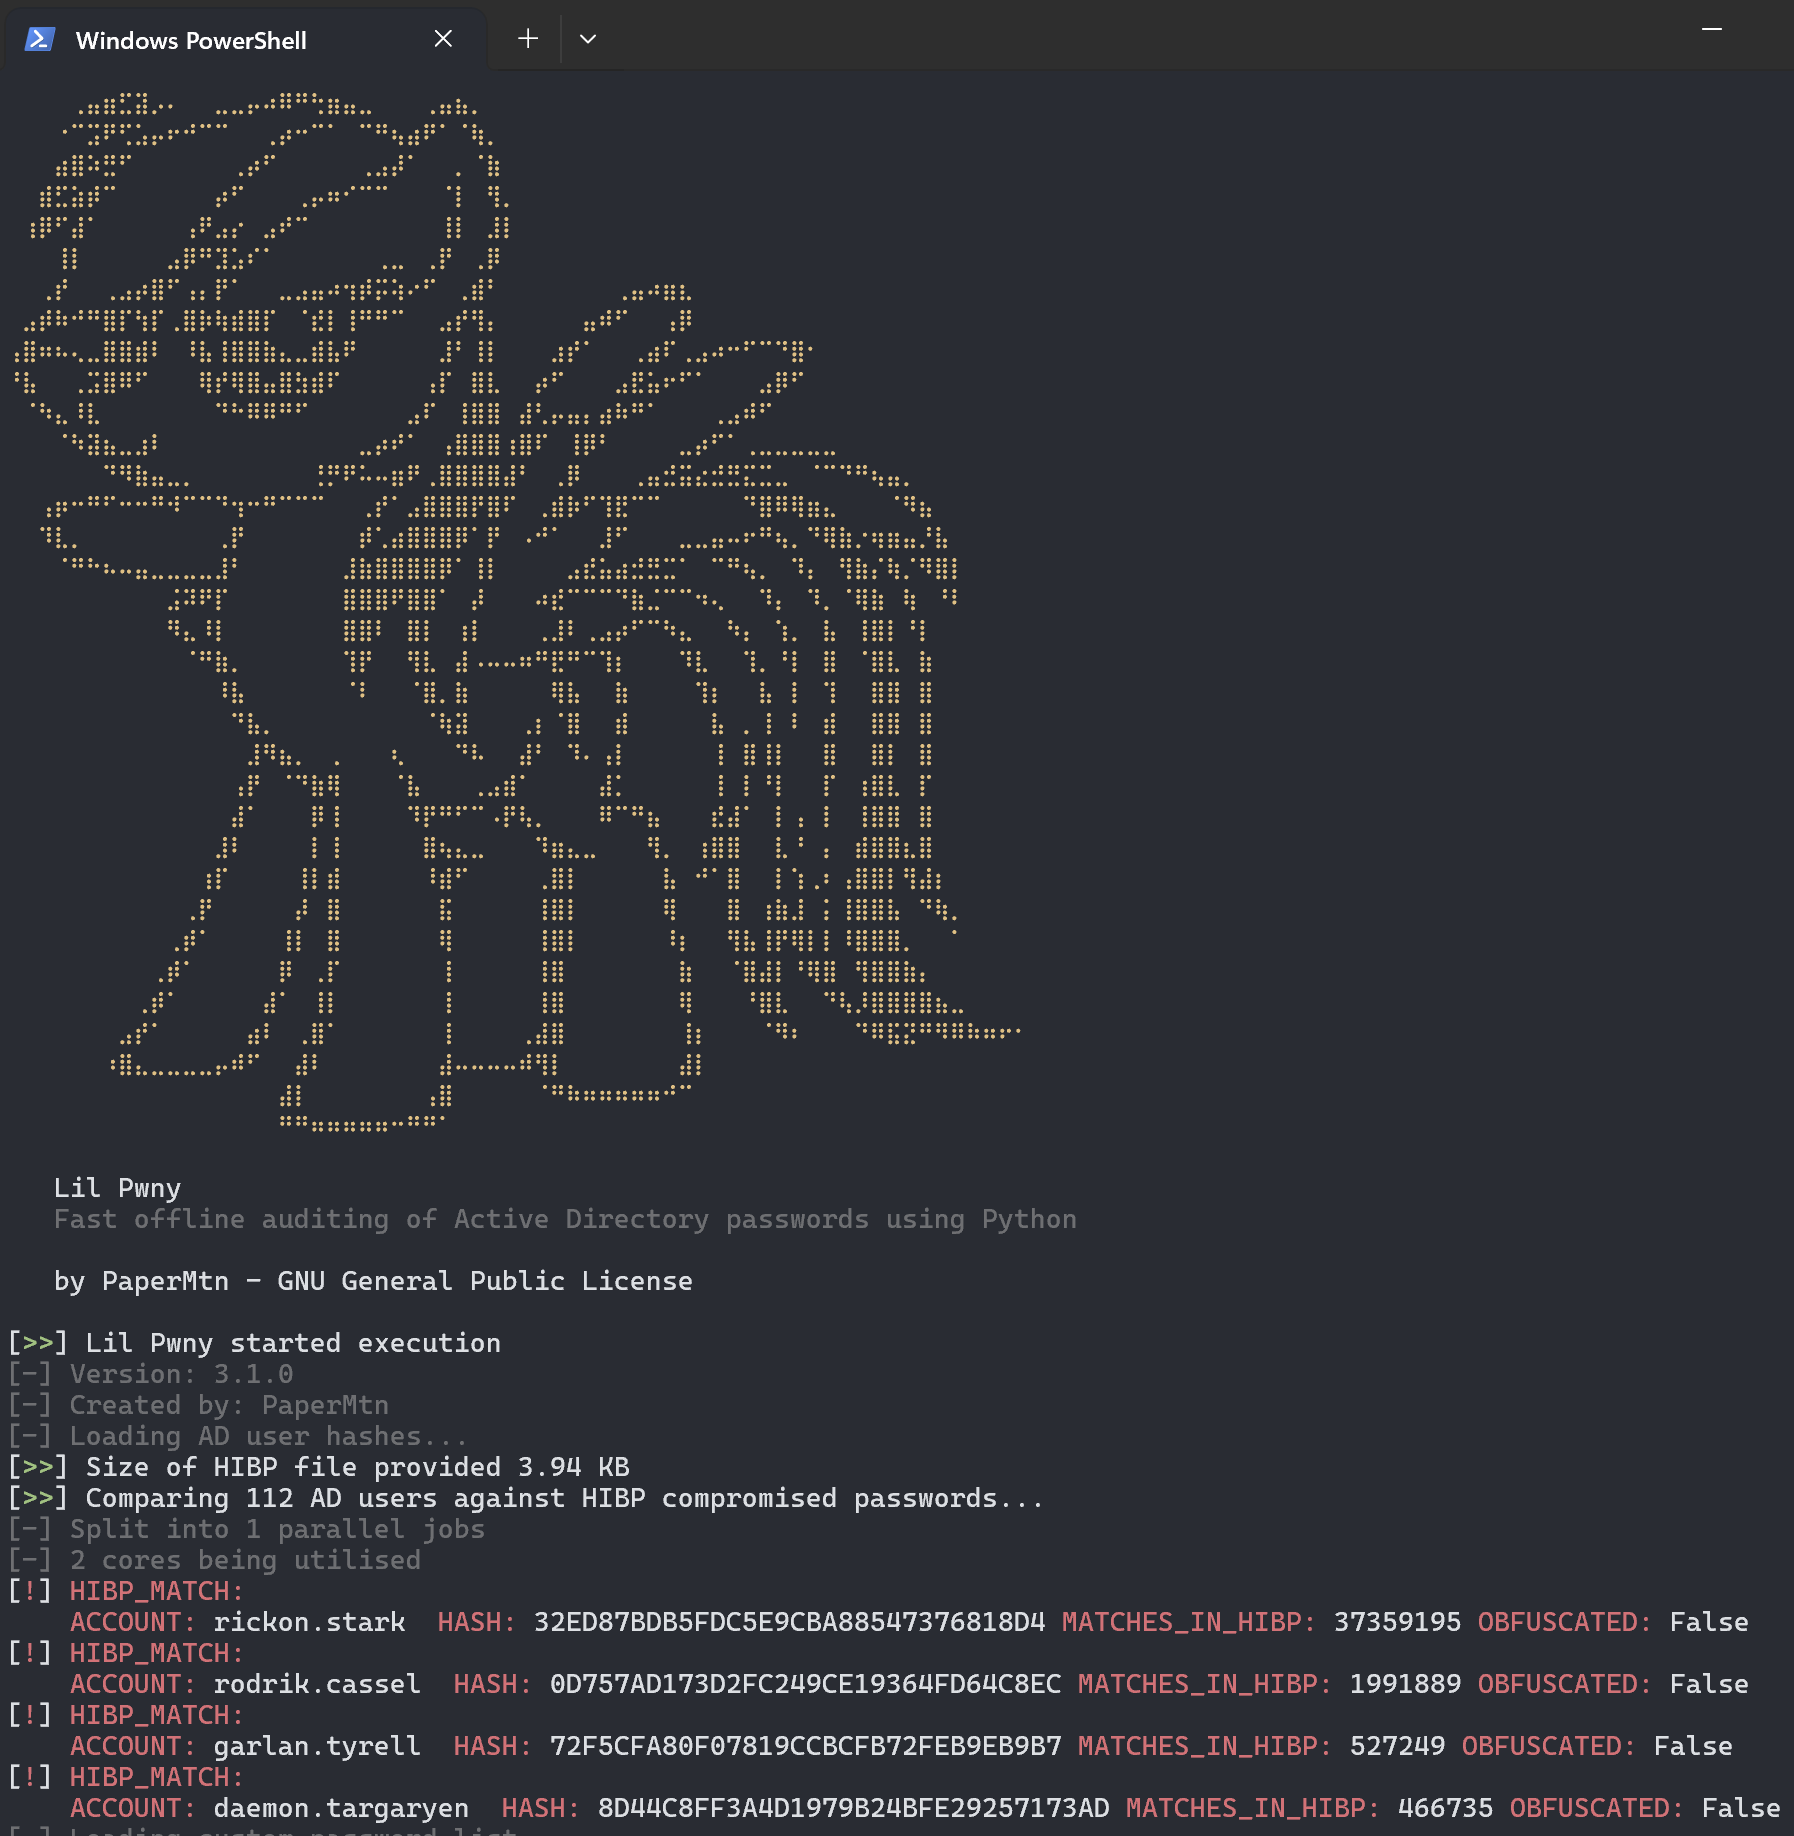 papermtn/lil-pwny
Auditing offline rapido delle password di Active Directory usando Python.
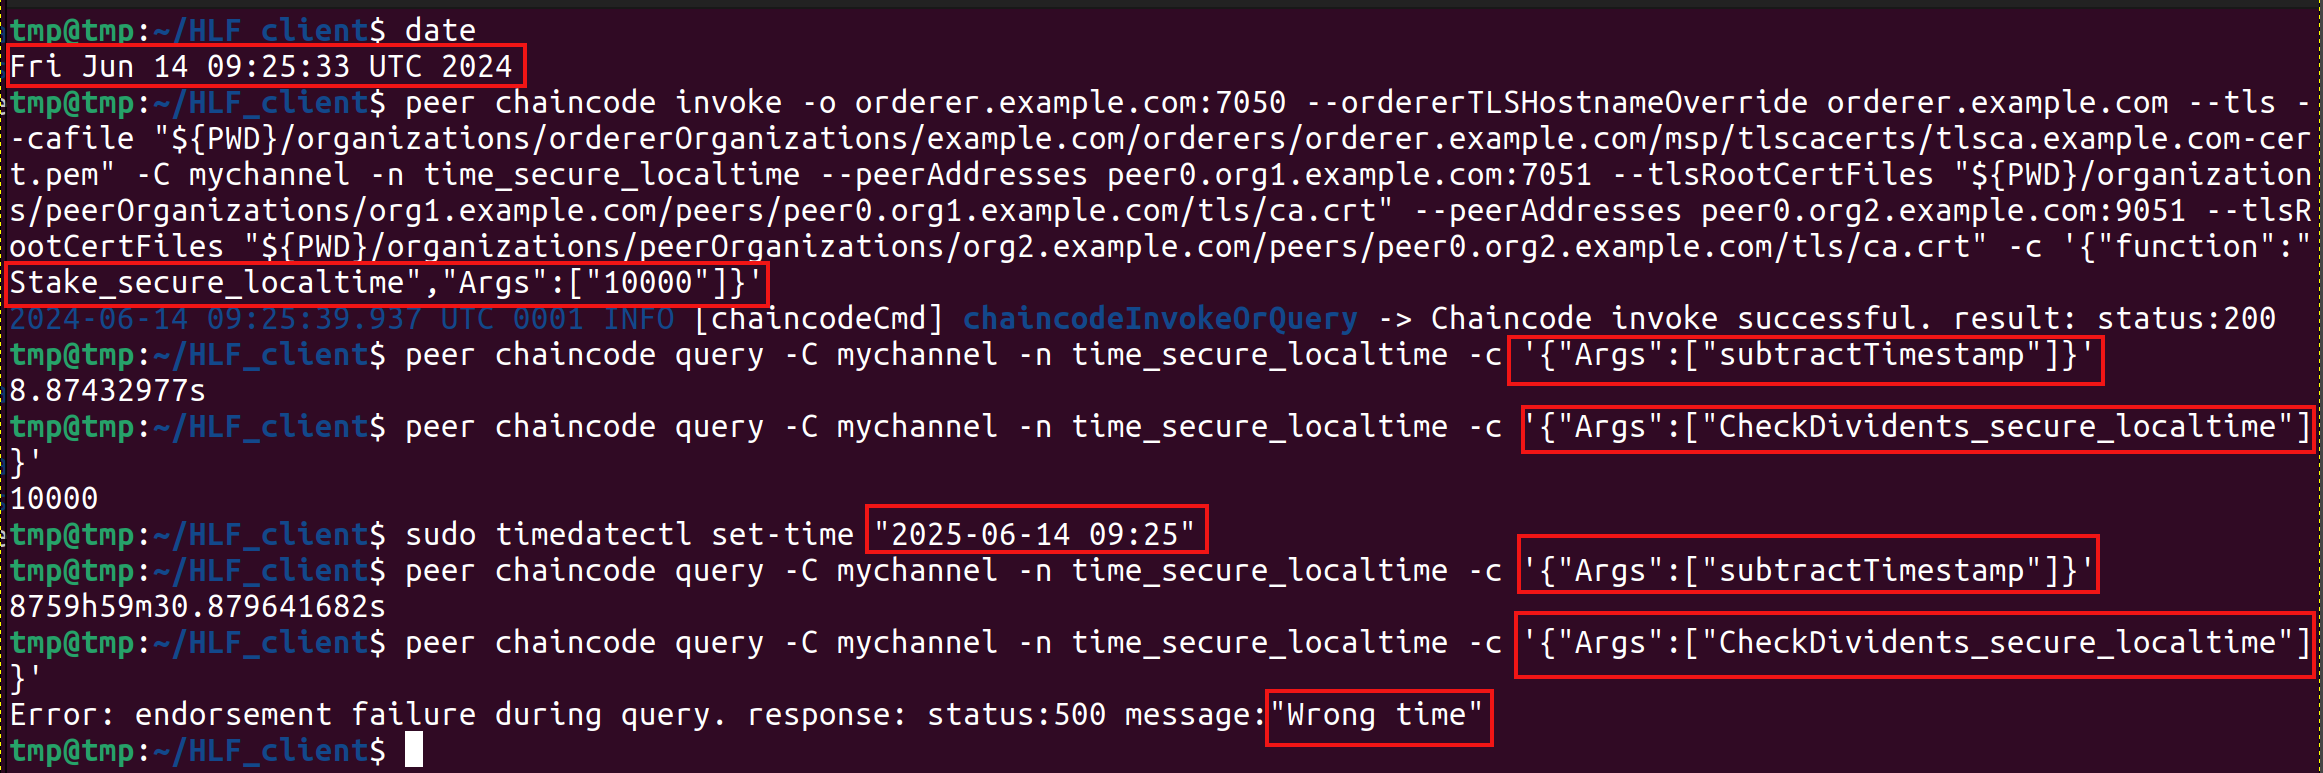 shanker-sec/hlf_txtime_spoofing
PoC che copre il problema della manipolazione del tempo di transazione (CVE-2024-45244) nella blockchain di Hyperledger Fabric.







