
 #1
Strumenti per implementare, analizzare, rompere e implementare sistemi e algoritmi crittografici.
Raccomandato da Kitploit
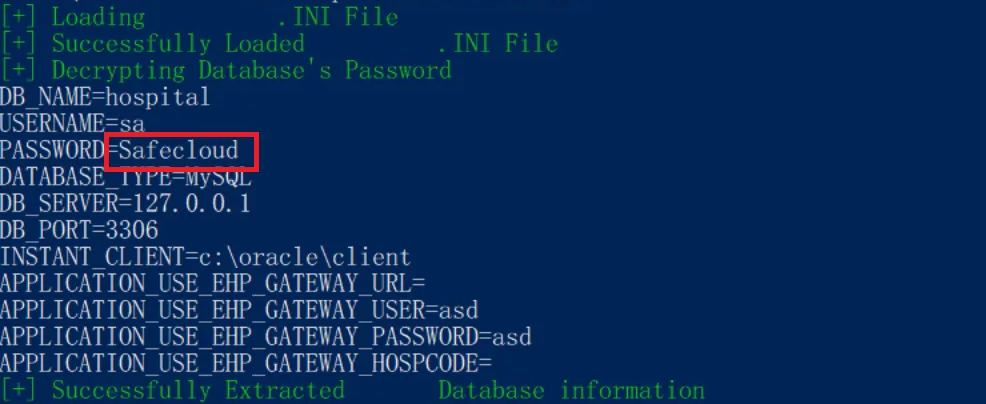
 safecloudth/cve-2024-53522
Proof-of-concept exploit per CVE-2024-53522, che dimostra la decrittazione delle credenziali del database HOSxP XE utilizzando una chiave privata-IV…
 brannondorsey/wifi-cracking
Decifra i router Wi-Fi WPA/WPA2 con Airodump-ng e Aircrack-ng/Hashcat
 jborean93/dpapi-ng
Decrittatore DPAPI NG Python per piattaforme non Windows
 nmantani/fileinsight-plugins
FileInsight-plugins: toolbox di decodifica dell'editor esadecimale McAfee FileInsight per l'analisi di malware
 pointedsec/cve-2024-44541
Questo repository descrive una vulnerabilità di SQL Injection in Inventio Lite v4, inclusi i passaggi per lo sfruttamento e uno script Python per…
 redcode-labs/coldfire
Libreria per lo sviluppo di malware in Golang
 orange-cyberdefense/keepwn
Uno strumento Python per automatizzare la scoperta di KeePass e l'estrazione di segreti.
 d1se0/cve-2024-21413-vulnerabilidad-outlook-lab
Laboratorio didattico che dimostra lo sfruttamento della vulnerabilità CVE-2024-21413 di Outlook con uno strumento di exploit email in Python e…
 landgrey/pydictor
Un potente e utile costruttore di dizionari per hacker per attacchi di forza bruta.
 wubinworks/magento2-encryption-key-manager-cli
Un'utilità per la rotazione e la gestione delle chiavi di crittografia di Magento 2. Le vittime di CVE-2024-34102 (noto anche come Cosmic Sting)…
 dev0558/cve-2023-32784-exploit-report
Dimostrazione educativa del recupero della password master di KeePass per CVE-2023-32784 tramite analisi del dump di memoria, con configurazione…
 securekomodo/cve-2024-22734
Exploit POC per CVE-2024-22734 che colpisce AMCS Trux Software
 d0ge/sign-saboteur
SignSaboteur è un'estensione di Burp Suite per modificare, firmare e verificare vari token web firmati
 verylazytech/cve-2024-4956
POC - CVE-2024–4956 - Nexus Repository Manager 3 Path Traversal non autenticato
 verylazytech/cve-2024-24919
POC - CVE-2024–24919 - Check Point Security Gateways
 farghlymal/config-extractors
Estrae e decripta i dati di configurazione del malware da campioni catturati, automatizzando la scoperta degli endpoint C2, l'estrazione delle…
 gmikisilva/cve-2024-33901-proofofconcept
Breve programma che dimostra la vulnerabilità CVE-2024-33901 in KeePassXC versione 2.7.7








