
 #1
Strumenti per implementare, analizzare, rompere e implementare sistemi e algoritmi crittografici.
Raccomandato da Kitploit
 glebarez/padre
Estremamente veloce, exploit avanzato di Padding Oracle
 badkeys/debianopenssl
Chiavi private vulnerabili al bug OpenSSL di Debian (CVE-2008-0166)
 3xpl01tc0d3r/processinjection
Questo programma è progettato per dimostrare varie tecniche di iniezione dei processi.
 luftwaffe66/gobfuscator
Offusca il codice sorgente Go tramite crittografia di stringhe AES-256 con decrittazione a runtime, ridenominazione degli identificatori e rimozione…
 tasooshi/brutas
Wordlists realizzate a mano (e automatizzate) con ♥
 yucaerin/cve-2024-55555
Laravel Crypto Killer Scanner di massa (CVE-2024-55555)
 0xsch1zo/nullgate
Libreria che facilita l'uso di syscall indirette. Un bypass AV/EDR piuttosto interessante come PoC.
 cspanias/rconfig_rce
PoC combinati per rConfig: SQL Injection (CVE-2020-10220) e Command Injection (CVE-2020-10879)
 demining/digital-signature-forgery-attack
Come le vulnerabilità CVE-2025-29774 e il bug SIGHASH_SINGLE minacciano i metodi operativi dei portafogli multi-firma con RawTX falsi
 sic4rio/grafana-decryptor-for-cve-2021-43798
Decripta le password DataSource di Grafana sfruttando la directory traversal CVE-2021-43798 per recuperare i file di configurazione e derivare le…
 cbeuw/cloak
Uno strumento di elusione della censura per evitare il rilevamento da parte di avversari statali autoritari
 kalidas-7/cve-2019-9053
Exploit di SQL injection blind basata sul tempo non autenticata per CMS Made Simple <= 2.2.9. Estrae le credenziali admin e opzionalmente decifra gli…
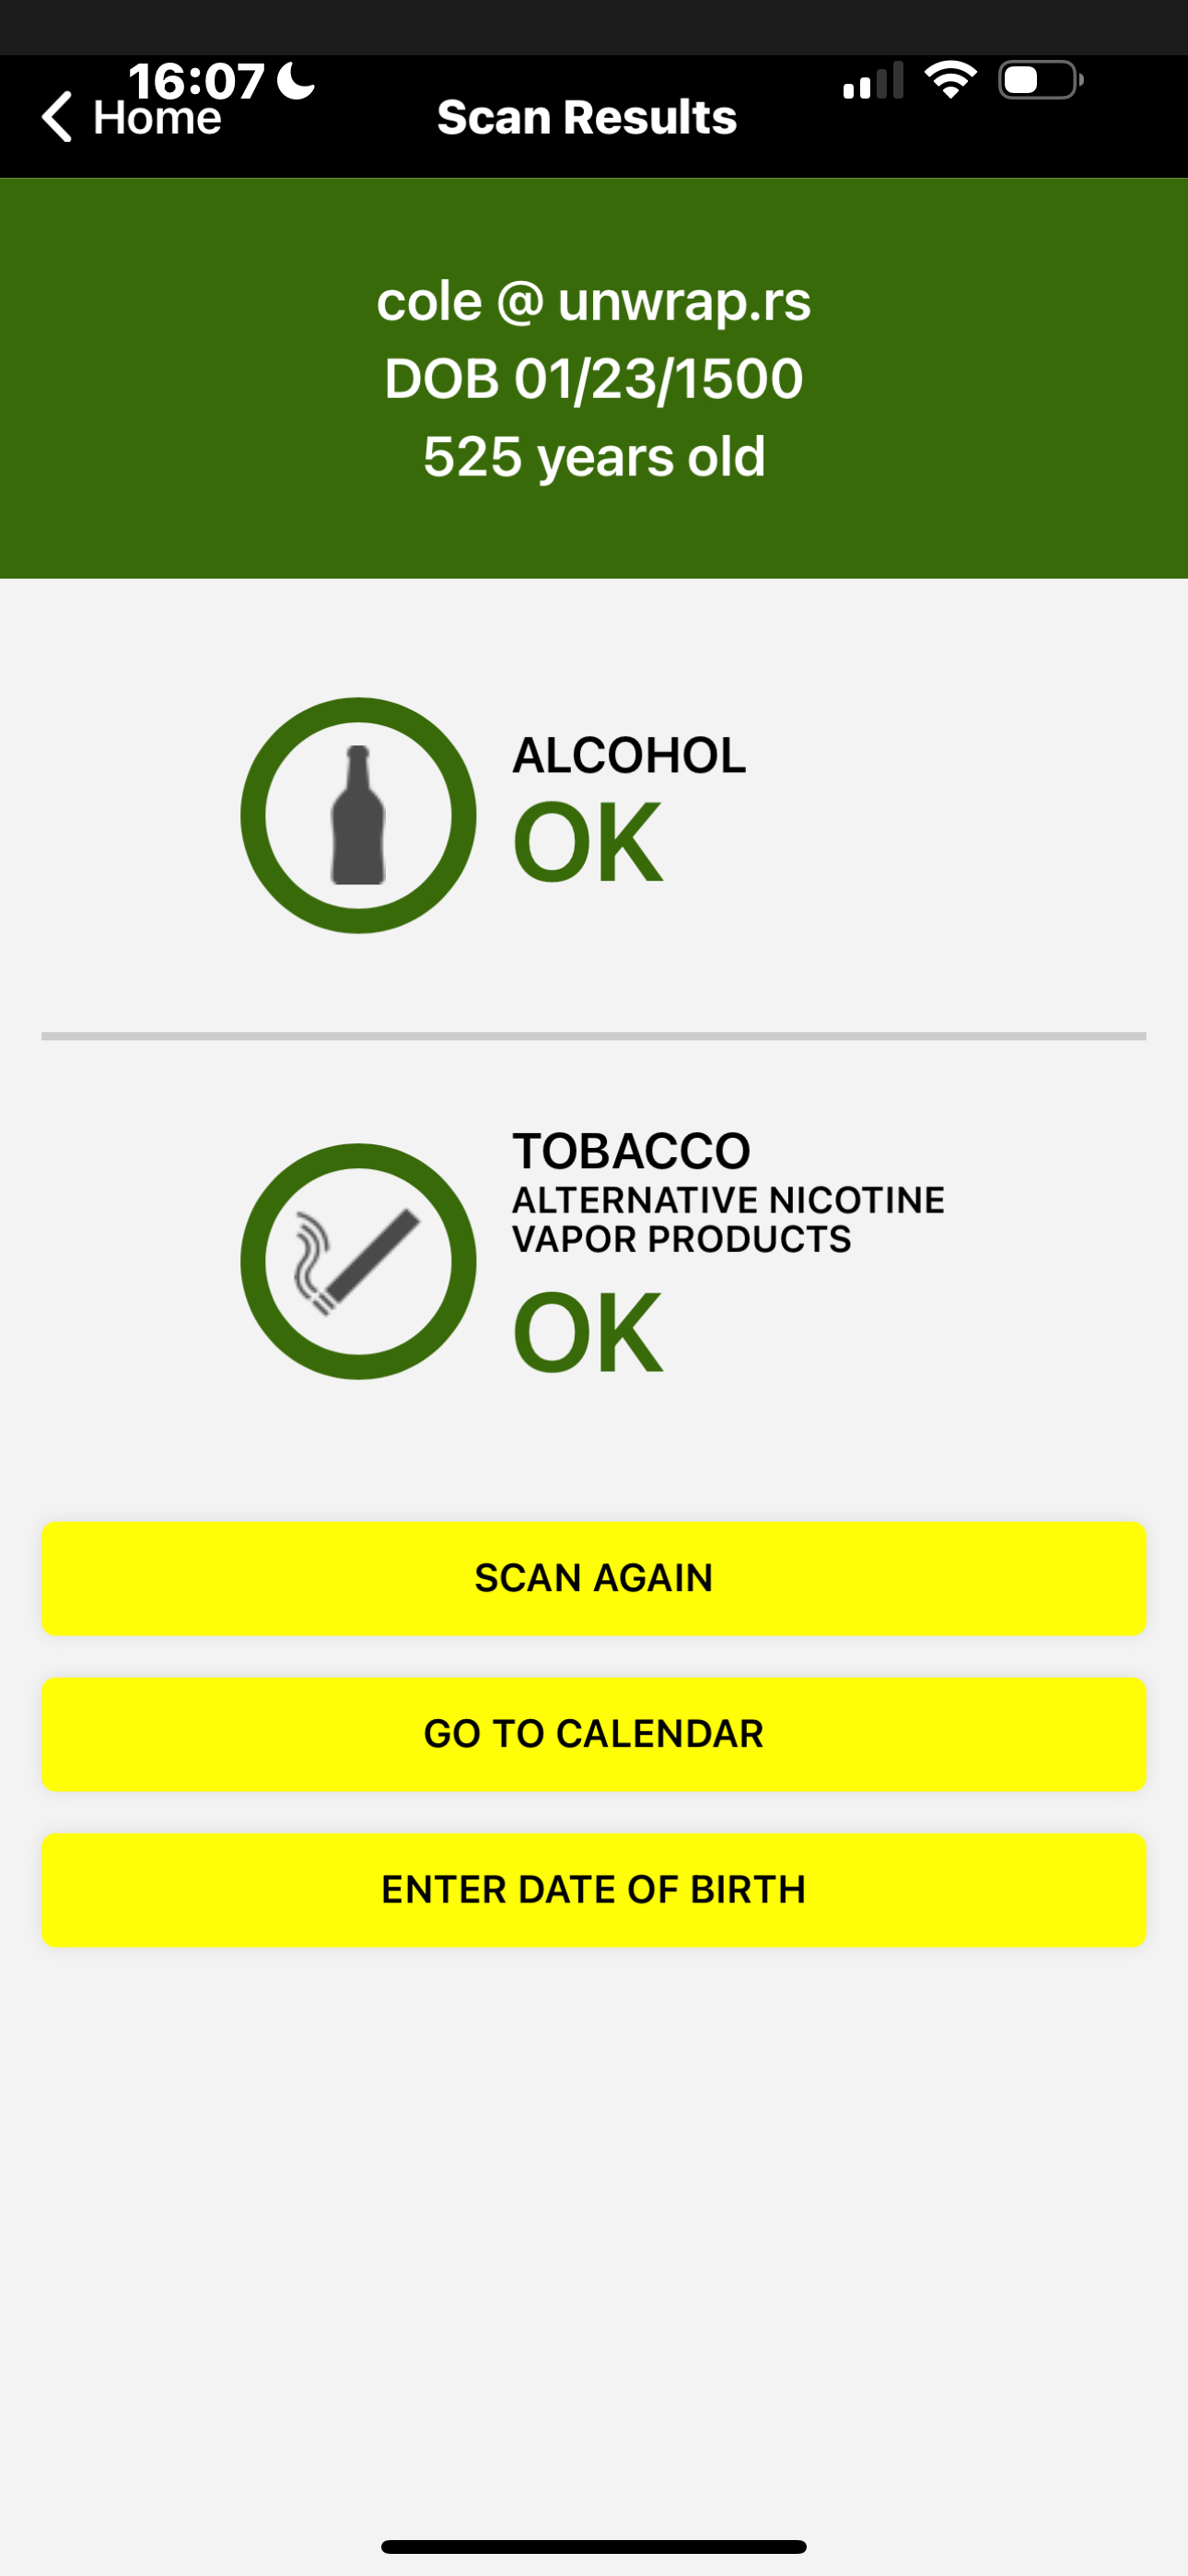 coleleavitt/aamva-pdf417-vulnerability-research
Ricerca su vulnerabilità sistemiche di validazione PDF417 in sistemi di identificazione conformi AAMVA (CVE-2025-31336, CVE-2025-31337, scr1841160)
 incommatose/cve-2023-6063-poc
Una prova di concetto per CVE-2023-6063, una vulnerabilità di SQL injection blind basata sul tempo in WP Fastest Cache ≤1.2.2.
 bwithe/cve-2024-9796
CVE-2024-9796 WP-Advanced-Search < 3.3.9.2 - SQL Injection non autenticata. Poc.
 eternityforest/lazymesh
Rete mesh IoT/Radioamatori come prova di concetto con routing globale su Internet
 x3rx3ssec/cve-2022-0169
CVE-2022-0169 - WordPress Photo Gallery SQLi PoC
 arsalanraja987/java-insecure-random-cve-2021-27568
Dimostrazione di CVE-2021-27568: Random insicuro nella generazione di token








