
 #1
Strumenti per implementare, analizzare, rompere e implementare sistemi e algoritmi crittografici.
Raccomandato da Kitploit

 shoucheng3/aws__aws-sdk-java_cve-2022-31159_1-12-2600
SDK Java per l'integrazione con Amazon Web Services, che fornisce accesso API sicuro a S3, DynamoDB, EC2 e altro, con autenticazione, crittografia e…
 shoucheng3/esapi__esapi-java-legacy_cve-2022-24891_2-2-3-1
La libreria OWASP Enterprise Security API fornisce controlli di sicurezza per applicazioni web Java, inclusi autenticazione, controllo accessi,…
 shoucheng3/asf__james-project_cve-2022-22931_3-6-0
Server di posta modulare in Java con supporto per IMAP, SMTP, POP3 e JMAP, con distribuzione tramite Docker, architettura distribuita e gestione CLI…
 shoucheng3/apache__activemq_cve-2020-11998_5-15-12
Exploit per CVE-2020-11998 che prende di mira Apache ActiveMQ 5.15.12, consentendo l'esecuzione remota di codice tramite messaggi appositamente…
 shoucheng3/springsource__spring-security-oauth_cve-2018-1260_2-3-2-release
Libreria di supporto per OAuth e OAuth2 per Spring Security, che abilita autenticazione e autorizzazione API sicure per implementazioni consumer e…
 thomasarmel/rollback_car_attack_proverif
Prova di concetto in ProVerif dell'attacco di rollback sul keyfob dell'auto (CVE-2022-37418, CVE-2022-36945 e CVE-2022-37305)
 shoucheng3/apache__nifi_cve-2022-33140_1-16-22
Sistema automatizzato di elaborazione e distribuzione del flusso di dati con configurazione sicura, tracciamento della provenienza e architettura…
 shoucheng3/spring-cloud__spring-cloud-config_cve-2020-5410_2-1-8-release
Server di configurazione centralizzato per sistemi distribuiti con API HTTP, archiviazione basata su Git, crittografia/decrittografia delle proprietà…
 shoucheng3/esapi__esapi-java-legacy_cve-2022-23457_2-2-3-1
Libreria API di sicurezza aziendale che fornisce controlli di sicurezza per applicazioni web Java, inclusi autenticazione, controllo degli accessi,…
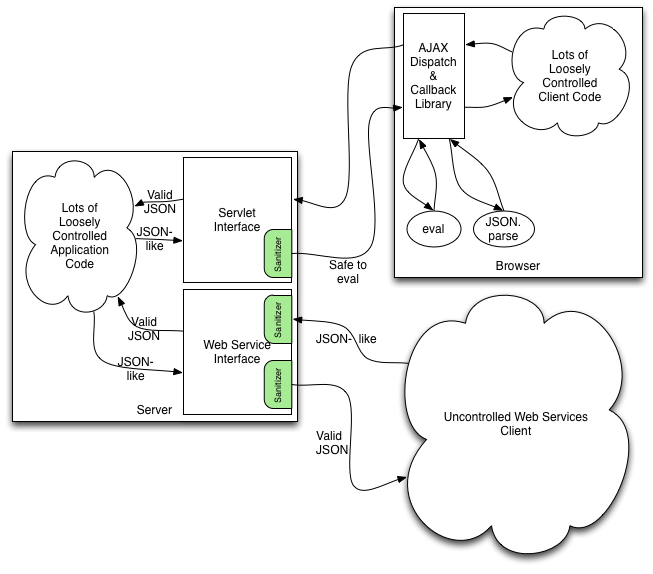 shoucheng3/owasp__json-sanitizer_cve-2020-13973_1-2-0
Libreria Java che converte contenuti JSON malformati in JSON sicuro e conforme agli standard, prevenendo l'iniezione di codice e garantendo…
 shoucheng3/apache__rocketmq_cve-2023-37582_4-9-6
Exploit per CVE-2023-37582 che prende di mira Apache RocketMQ, una piattaforma di messaggistica distribuita con bassa latenza, alta produttività e…
 shoucheng3/whitesource__curekit_cve-2022-23082_1-1-3
Libreria di sicurezza Java che fornisce encoder e sanitizer contestuali per correggere automaticamente vulnerabilità come XSS, path traversal e…
 shoucheng3/apache__rocketmq_cve-2019-17572_4-6-0
Exploit per Apache RocketMQ CVE-2019-17572 che prende di mira piattaforme di messaggistica distribuita con funzionalità di autenticazione e…
 shoucheng3/apache__shiro_cve-2023-34478_1-11-0
Framework di sicurezza Java che fornisce API di autenticazione, autorizzazione, crittografia e gestione delle sessioni per proteggere qualsiasi…
 commando-x/vuln-bank-mobile
Un'applicazione bancaria mobile deliberatamente vulnerabile, progettata per esercitarsi nel mobile security testing. Include vulnerabilità comuni…
 demonslay335/cryptotester
Un'utilità per giocare con la crittografia, orientata all'analisi dei ransomware.
 shinigami-777/poc_cve-2025-54887
Prova di concetto per CVE-2025-54887
 z-bool/venom-jwt
Strumento di verifica delle vulnerabilità e brute-force delle chiavi sviluppato per il penetration testing di JWT, che genera risultati per FUZZ…








