
 #1
Strumenti per implementare, analizzare, rompere e implementare sistemi e algoritmi crittografici.
Raccomandato da Kitploit

 perseus99999/cve-2019-9053-working-
CMS Made Simple < 2.2.10 - SQL Injection . Versione effettivamente funzionante
 jagdeepsinghceh/cms-made-simple-python3
Note di exploit e ricerca convertite in Python3 per CMS Made Simple (CVE-2019-9053) — Vulnerabilità di SQL Injection non autenticata. Include PoC…
 secretflow/secretflow
Un framework unificato per l'analisi dei dati e l'apprendimento automatico che preservano la privacy.
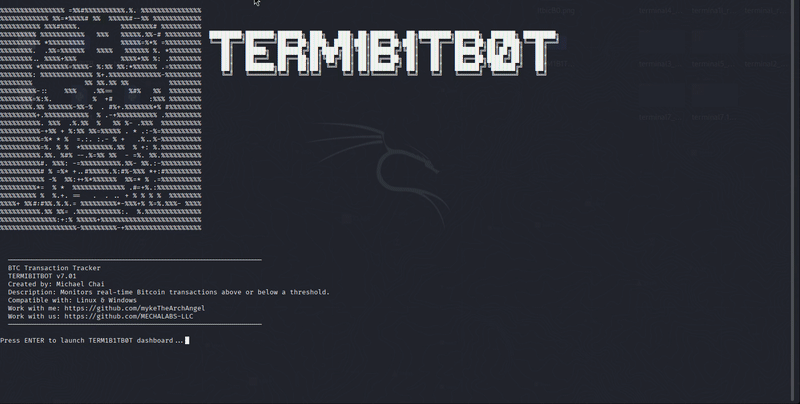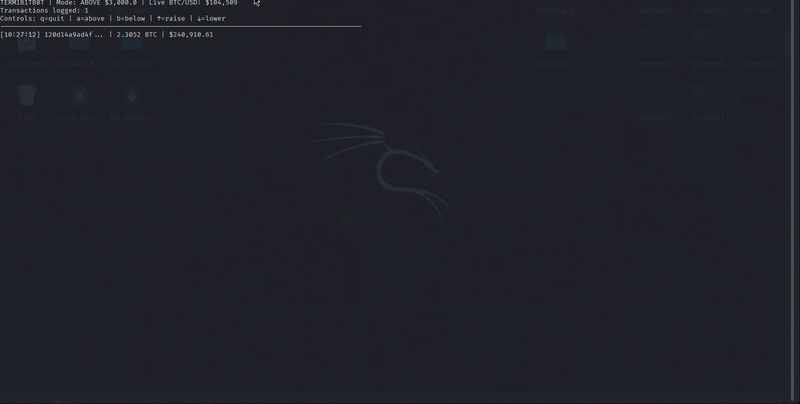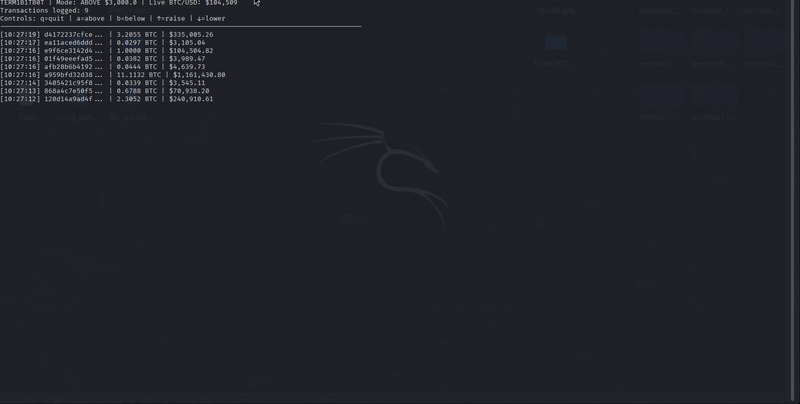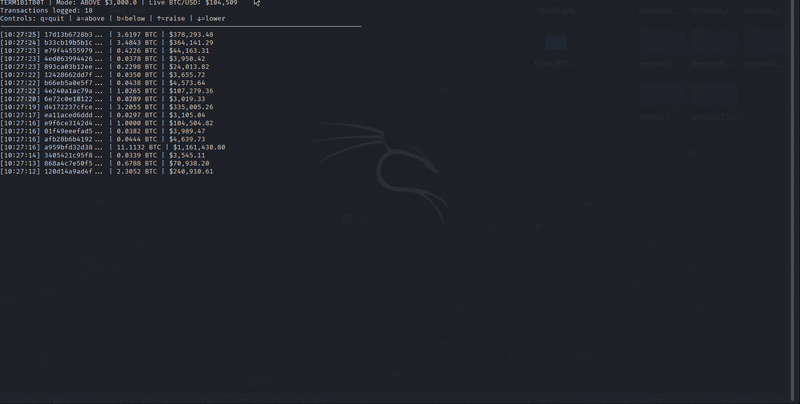 mykethearchangel/term1b1tb0t
Uno strumento da terminale che monitora le transazioni Bitcoin in tempo reale sopra o sotto una soglia specificata.
 joshuakasa/van-gonography
Nascondi 🕵️♂️ i tuoi file di qualsiasi tipo all'interno di un'immagine a tua scelta usando la steganografia

 dwulf/eternal-codex
Il mio manifesto, storie, immagini e cose divertenti
 boku7/venom
Venom C2 è un framework Command & Control in Python3 senza dipendenze per la persistenza redteam
 oldboy21/shgenob
Strumento basato su Python per generare Shellcode da PIC C
 paranoidninja/brc4-bof-artillery
Raccolta di BOFs di Brute Ratel C4 per il post-sfruttamento di Windows: accesso alla memoria dei processi, recupero degli hash NetNTLMv2, raccolta…
 helidem/cve-2025-24054_cve-2025-24071-poc
Prova di concetto per la perdita dell'hash NTLM tramite .library-ms CVE-2025-24054 / CVE-2025-24071
 shoucheng3/asf__cxf_cve-2016-6812_3-0-11
Framework open-source per servizi per creare e sviluppare servizi SOAP, RESTful e CORBA con supporto per WS-Security, JAX-WS e API JAX-RS.
 demining/pixnapping-attack-on-android
# Attacco Pixnapping: compromettere chiavi private e seed phrase attraverso la vulnerabilità CVE-2025-48561 rappresenta una nuova minaccia critica…
 droe/sslsplit
Proxy trasparente man-in-the-middle che termina le connessioni SSL/TLS, genera certificati al volo e registra il traffico decifrato per analisi…
 shinycolumn/cve-2025-56802
Vulnerabilità di generazione e gestione delle chiavi AES-CFB nell'applicazione desktop Reolink
 shinycolumn/cve-2025-56801
AES-CFB IV Generation Vulnerability in Reolink Desktop Application
 caelumisme/cve-2019-9053-poc
Python 3 exploit per CVE-2019-9053, una SQL injection blind basata sul tempo non autenticata in CMS Made Simple < 2.2.10, che estrae le credenziali…
 thieveshkar/rootquest-ctf-box-multi-stage-exploitation-vm
VM vulnerabile personalizzata (Ubuntu 14.04) progettata per insegnare il penetration testing multi-stage. Include 10 sfide interconnesse tra…









