
 #1
Strumenti per implementare, analizzare, rompere e implementare sistemi e algoritmi crittografici.
Raccomandato da Kitploit

 pelock/total-commander-ftp-password-recovery-tool-python
Strumento di recupero password FTP per Total Commander in Python che consente di decifrare le informazioni sulle password degli account FTP per tutte…
 oscerd/camel-pqc-tls
Esempi di crittografia post-quantistica (PQC) per TLS 1.3 con Apache Camel, utilizzando lo scambio di chiavi ibrido X25519MLKEM768 su JDK 21…
 zf-tm/cve-2026-29000
PoC della CVE-2026-29000
 oscerd/kroxylicious-pqc-filter
Un plugin filtro Kroxylicious che fornisce crittografia trasparente post-quantum (ML-KEM + AES-256-GCM) a livello di record per Apache Kafka, senza…
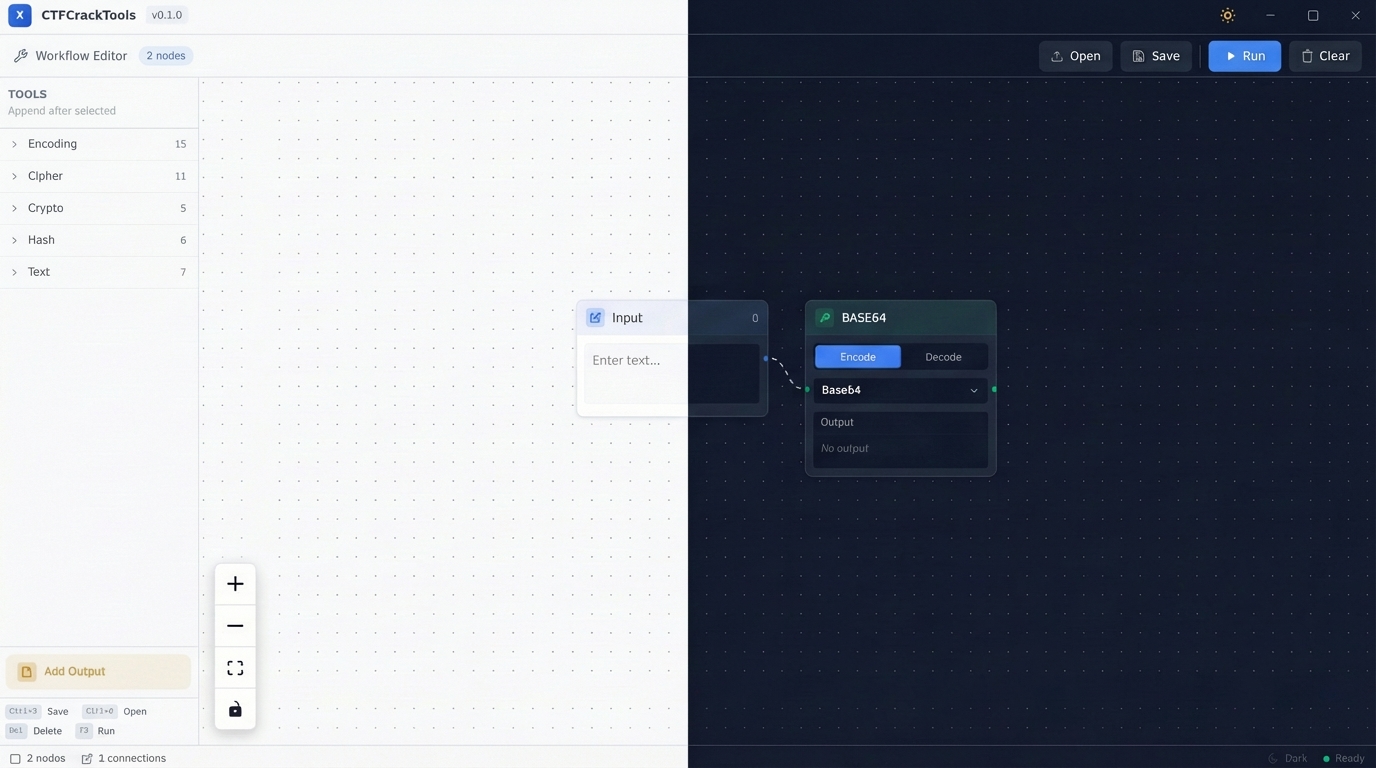 0chencc/ctfcracktools
Il coltellino svizzero CTF di nuova generazione alimentato da Rust e Tauri. Caratterizzato da un flusso di lavoro visivo basato su nodi e…
 habibkaratas/sorry-ransomware-analysis
Scusa ransomware (.sorry) IOCs, regole YARA e analisi forense - campagna CVE-2026-41940 cPanel
 simantchaudhari/cve-2025-24054-poc
Proof-of-concept exploit per CVE-2025-24054, una vulnerabilità di divulgazione hash NTLM di Windows Library (.library-ms). Genera un file .library-ms…
 scriptzteam/paranoid-copy-fail-cve-2026-31431
Paranoid disabilita l'intero modulo AF_ALG + algif_* - Copia Fallita (CVE-2026-31431)

 cryptoadvocate/dcsgonefirm
La casa di ingegneria del firmware del primo progetto di badge elettronico dei Circuit Crafters.
 themalwareguardian/cve-2018-14847
Analisi e PoC per CVE-2018-14847, vulnerabilità di divulgazione di informazioni in MikroTik RouterOS Winbox che consente l'accesso in lettura non…
 mrcord77/rust_citadel
Libreria di crittografia ibrida post-quantistica che combina X25519 + ML-KEM-768 con AES-256-GCM
 l33tdawg/aether
Framework di analisi della sicurezza degli Smart Contract e generazione di PoC basato su IA
 securisec/chepy
Chepy è una libreria python / interfaccia a riga di comando equivalente al fantastico strumento CyberChef.
 chewkeanho/research-cve-2025-68971
[MIRROR] Completo Rapporto di Ricerca sulla Vulnerabilità di Sicurezza CVE-2025-68971.
 josecl200/vc-poodlepoc
POC di sfruttamento del POODLE CVE-2014-3566 realizzato con vibe coding
 sailay1996/vss-fr2system
test
 sivaadityacoder/cve-2025-68621
PoC didattico e analisi di CVE-2025-68621, un attacco di temporizzazione sul login di sincronizzazione di Trilium Notes. Dimostra il recupero…
 bhatbhupendra/moniker-link--cve-2024-21413-
Guida educativa su CVE-2024-21413, la vulnerabilità Outlook zero-click Moniker Link, che copre il flusso dell'attacco, la cattura delle credenziali…








