
 #1
Strumenti per implementare, analizzare, rompere e implementare sistemi e algoritmi crittografici.
Raccomandato da Kitploit

 d78ui98/apkdeeplens
Approfondimenti sulla sicurezza Android a tutto spettro.
 kaihaochen04/monikerlinktest
cve-2024-21413
 linnemanlabs/glimmer
Framework di emulazione dell'avversario e C2 per la ricerca sulla sicurezza

 nexaiceo/nexus-os
Il Sistema Operativo di IA Agentic Governato — Rust + Tauri 2.0 | 65 crates, 658 commands, 84 pages, 5,029 tests, 10/10 OWASP
 paulameg/simplectf-thm-walkthrough
Primo CTF completato con successo! Questo repository documenta il mio walkthrough del Simple CTF di TryHackMe. Copre la ricognizione di rete (Nmap),…
 blacksnufkin/credshunter
PoC per CVE-2026-3609 - perdita di handle di xhunter1.sys di XIGNCODE3 che consente il bypass di PPL e il dump di LSASS
 vhscom/private-landing
🔐 Impara l'autenticazione costruendola correttamente. Un'implementazione di riferimento estensibile e conforme agli standard per Cloudflare Workers…
 siyad01/agentbox
Runtime sandboxizzato open-source per agenti AI — isolamento gVisor/Docker, vault delle credenziali, registro di audit immutabile. Realizzato dopo…
 kvesel/zipbrk
Fuzzer del formato di file Zip e multi-strumento.
 x3r0day/fud-c2-framework
Un reverse shell fileless e un framework C2 che sfrutta syscall dirette, tunneling proxy e crittografia ChaCha20 per l'evasione degli AV.
 sup3rdav3/cve-2025-4396
CVE-2025-4396 - WordPress Relevanssi SQL Injection Blind Basata sul Tempo
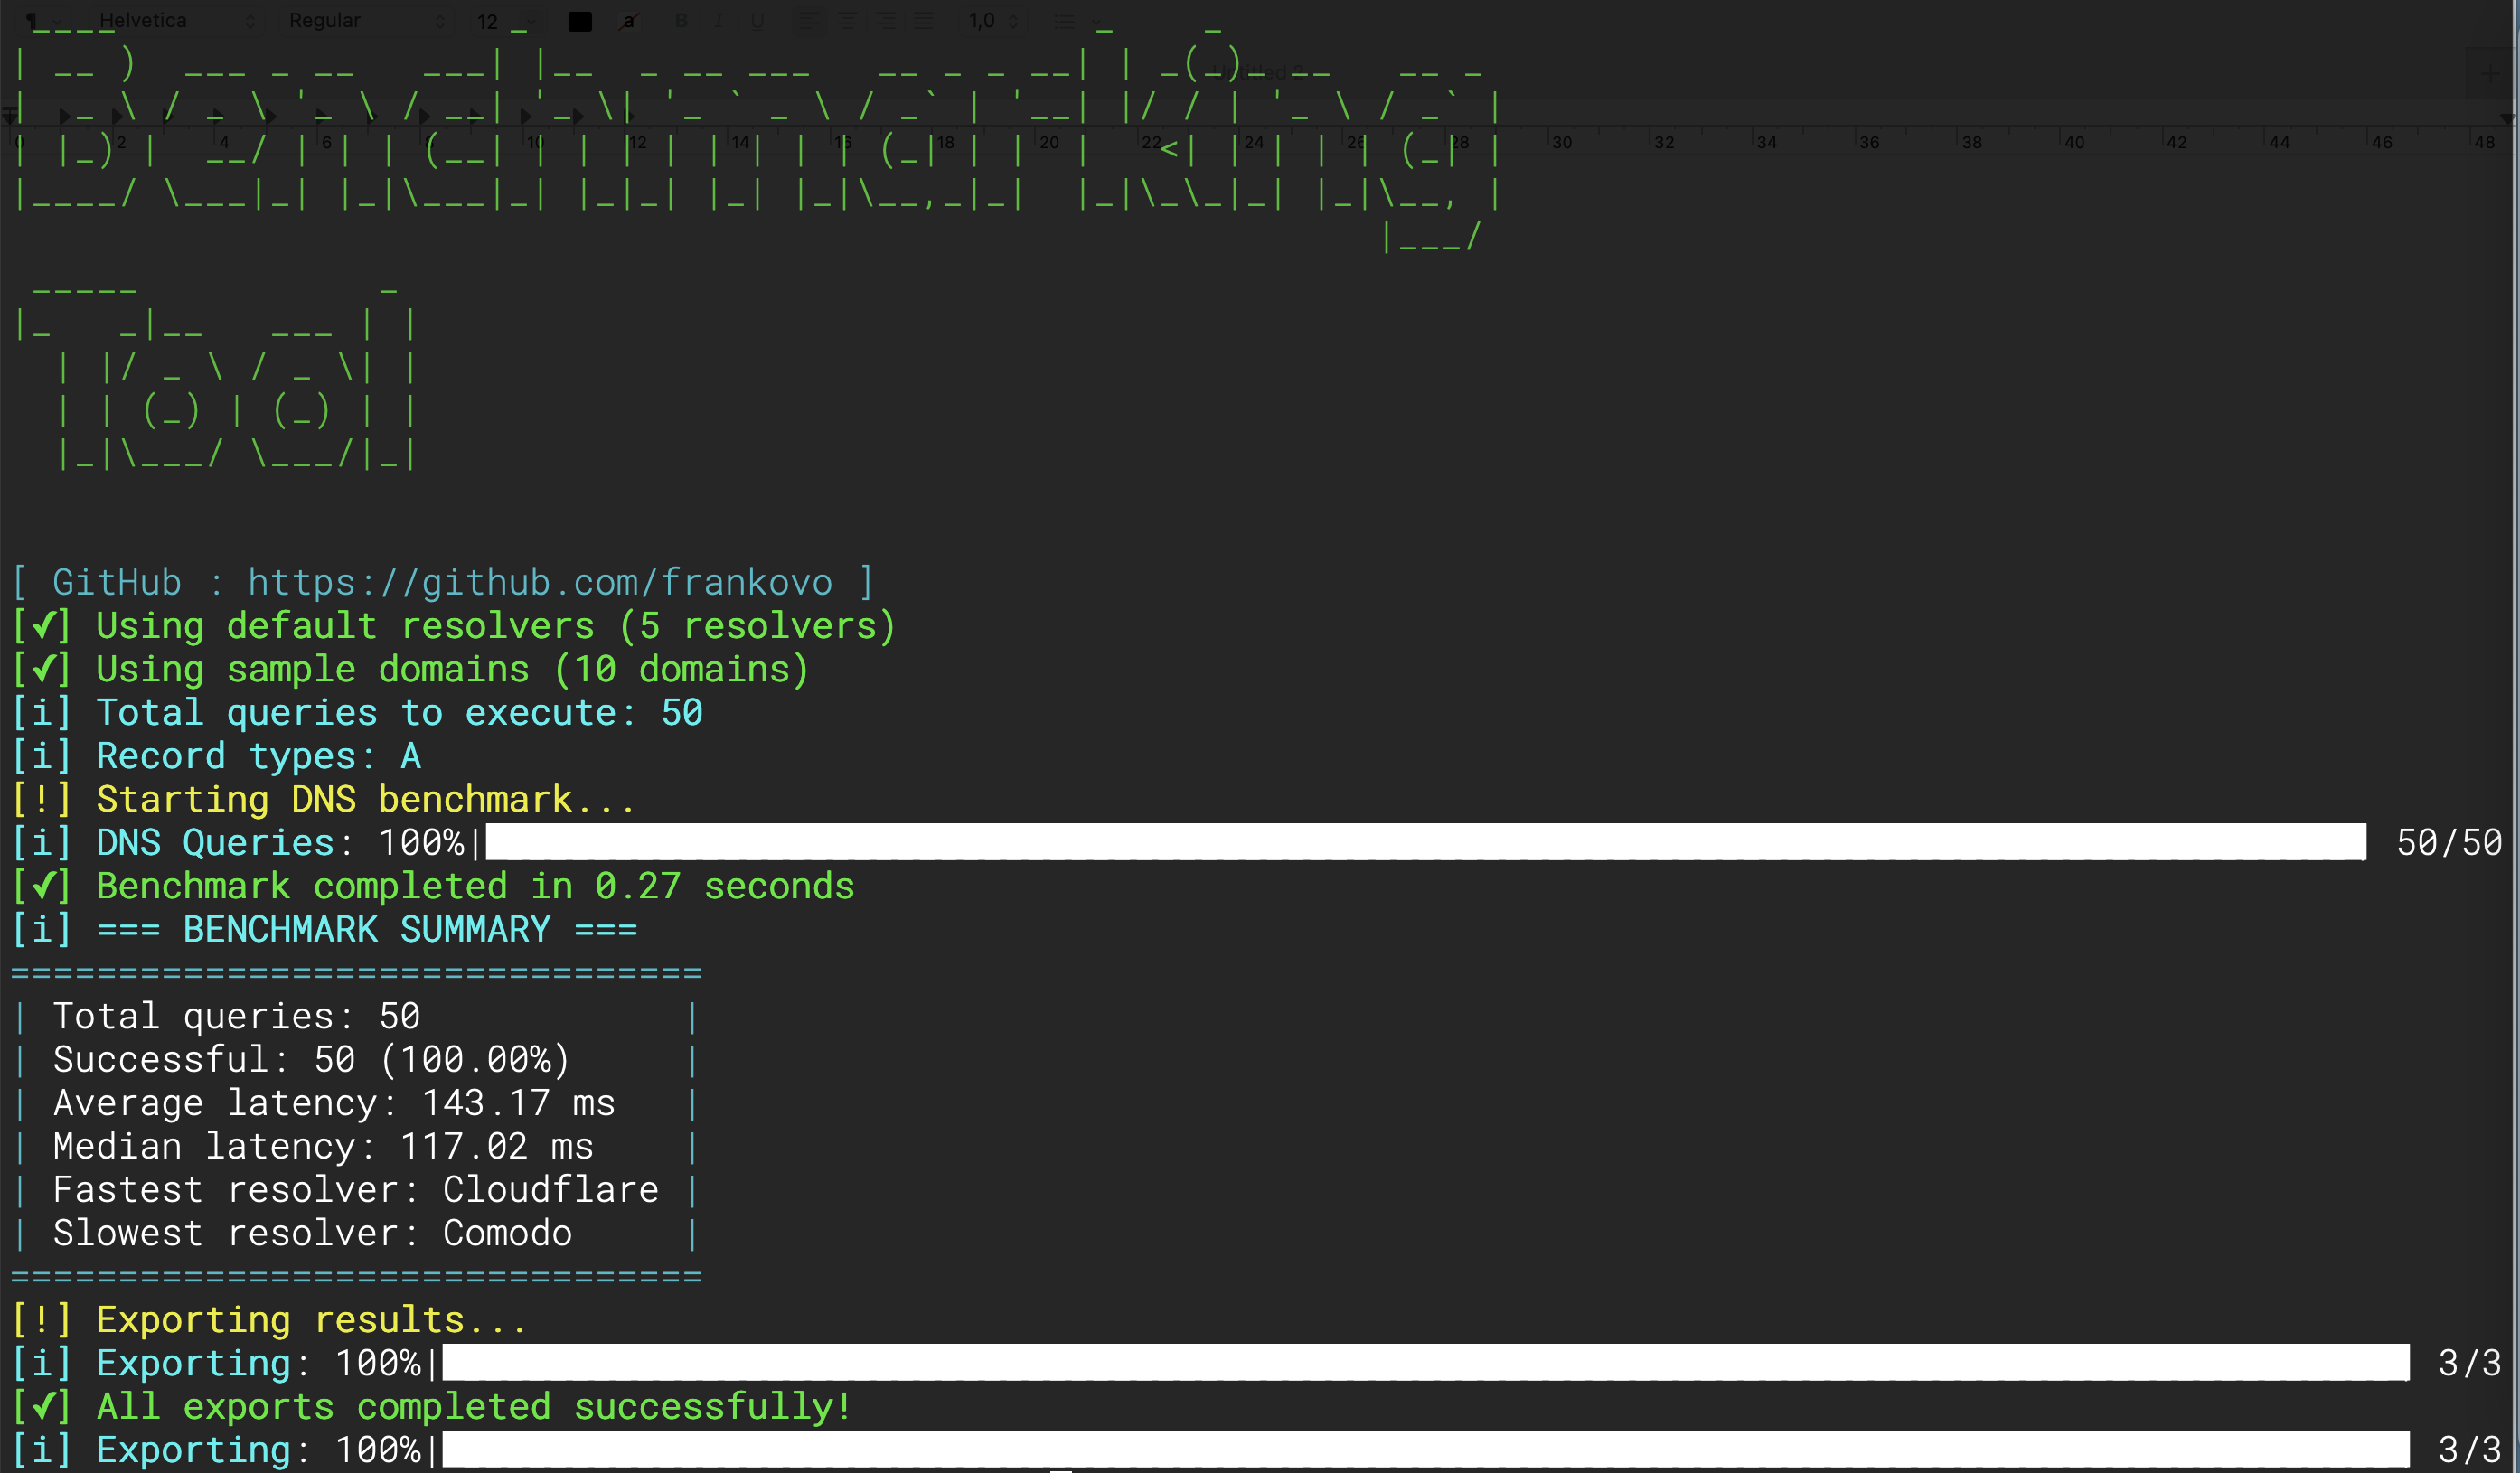 net-benchmark/dns-benchmark-tool
Test delle prestazioni DNS rapido e completo con validazione DNSSEC, supporto DoH/DoT e funzionalità enterprise.
 auyer/steganography
Libreria Go senza dipendenze per la steganografia LSB nelle immagini: codifica file arbitrari in carrier PNG e decodifica messaggi nascosti, con…
 awnumar/memguard
Sandbox software per la memorizzazione di informazioni sensibili in memoria.
 saqibnet/blackbox-pentesting-infsecos
Full black-box penetration test contro SecOS:1 (VulnHub) — sfruttamento CSRF, privilege escalation tramite CVE-2015-1328 (OverlayFS),…
 itsystem/afalg-check
Utilità per Linux che verifica la disponibilità di `AF_ALG`/`algif_aead` e aiuta a valutare il rischio relativo a `CVE-2026-31431`.
 keeweb/keeweb
Gestore di password gratuito e multipiattaforma compatibile con KeePass
 nox-project/nox-framework
Framework OSINT/CTI ad alte prestazioni per il pivoting dell'identità automatizzato e l'analisi dei rischi su oltre 120 fonti.








