
 #1
Strumenti per implementare, analizzare, rompere e implementare sistemi e algoritmi crittografici.
Raccomandato da Kitploit

 0xsha/wp2shell
CVE-2026-63030 + CVE-2026-60137 - “wp2shell”: RCE non autenticata nel core di WordPress

 roxanne_ardary/securecivic
SecureCivic è una piattaforma di verifica dell'identità open source costruita dai cittadini, progettata per l'adozione da parte della SSA.…
 mebus/cupp
Profiler di password interattivo che genera wordlist mirate raccogliendo dettagli personali di un utente, utilizzato per test di penetrazione e…
 hashview/hashview
Un front-end web per il cracking di password e l'analisi.
 mboatella25/metasploitable-pentest-lab
Test di penetrazione completo su Metasploitable: ricognizione con nmap, sfruttamento con Metasploit (CVE-2007-2447), estrazione e cracking delle…
 eshard/scared
Framework Python per l'esecuzione di attacchi di analisi dei canali laterali (es. CPA) su dataset pubblici, progettato per uso didattico e pratica…
 guidobartoli/sherloq
Un toolkit forense per immagini digitali open-source
 cerberusmrxi/wp-contest-gallery-28.1.4-exploit
Kit di sfruttamento completo per la vulnerabilità SQL Injection CVE-2026-3180 - WordPress Contest Gallery. Include estrazione automatica dei dati,…
 yoguicr/cve-2024-21413-outlook-assessment
Report dettagliato di valutazione e sfruttamento della vulnerabilità per CVE-2024-21413 (Moniker Link) in Microsoft Outlook, inclusi percorso di…
 shinthink/cve-2025-32044
Moodle 4.5.0-4.5.2 Esposizione di dati utente tramite REST API non autenticata dovuta a perdita di argomenti nello stack trace | CVSS 7.5
 cyberark/conjur
CyberArk Conjur protegge automaticamente i segreti utilizzati da utenti privilegiati e identità delle macchine.
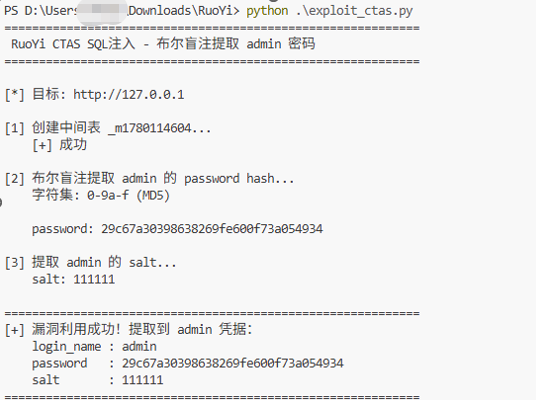 chinesespeople/cve-2026-52614
C'è una vulnerabilità di SQL injection nel backend di Ruoyi v4.8.3
 chaelsoo/nimcrypt
Strumento di crittografia basato su Nim per offuscare shellcode e payload per eludere Windows Defender.
 frogsnot/concryptor
Un motore di crittografia file multi-thread a gigabyte al secondo. Raggiunge un throughput estremo utilizzando una pipeline io_uring triplamente…
 kit-lang/packages/kit-jwt
Codifica e decodifica di JSON Web Token (JWT) per Kit
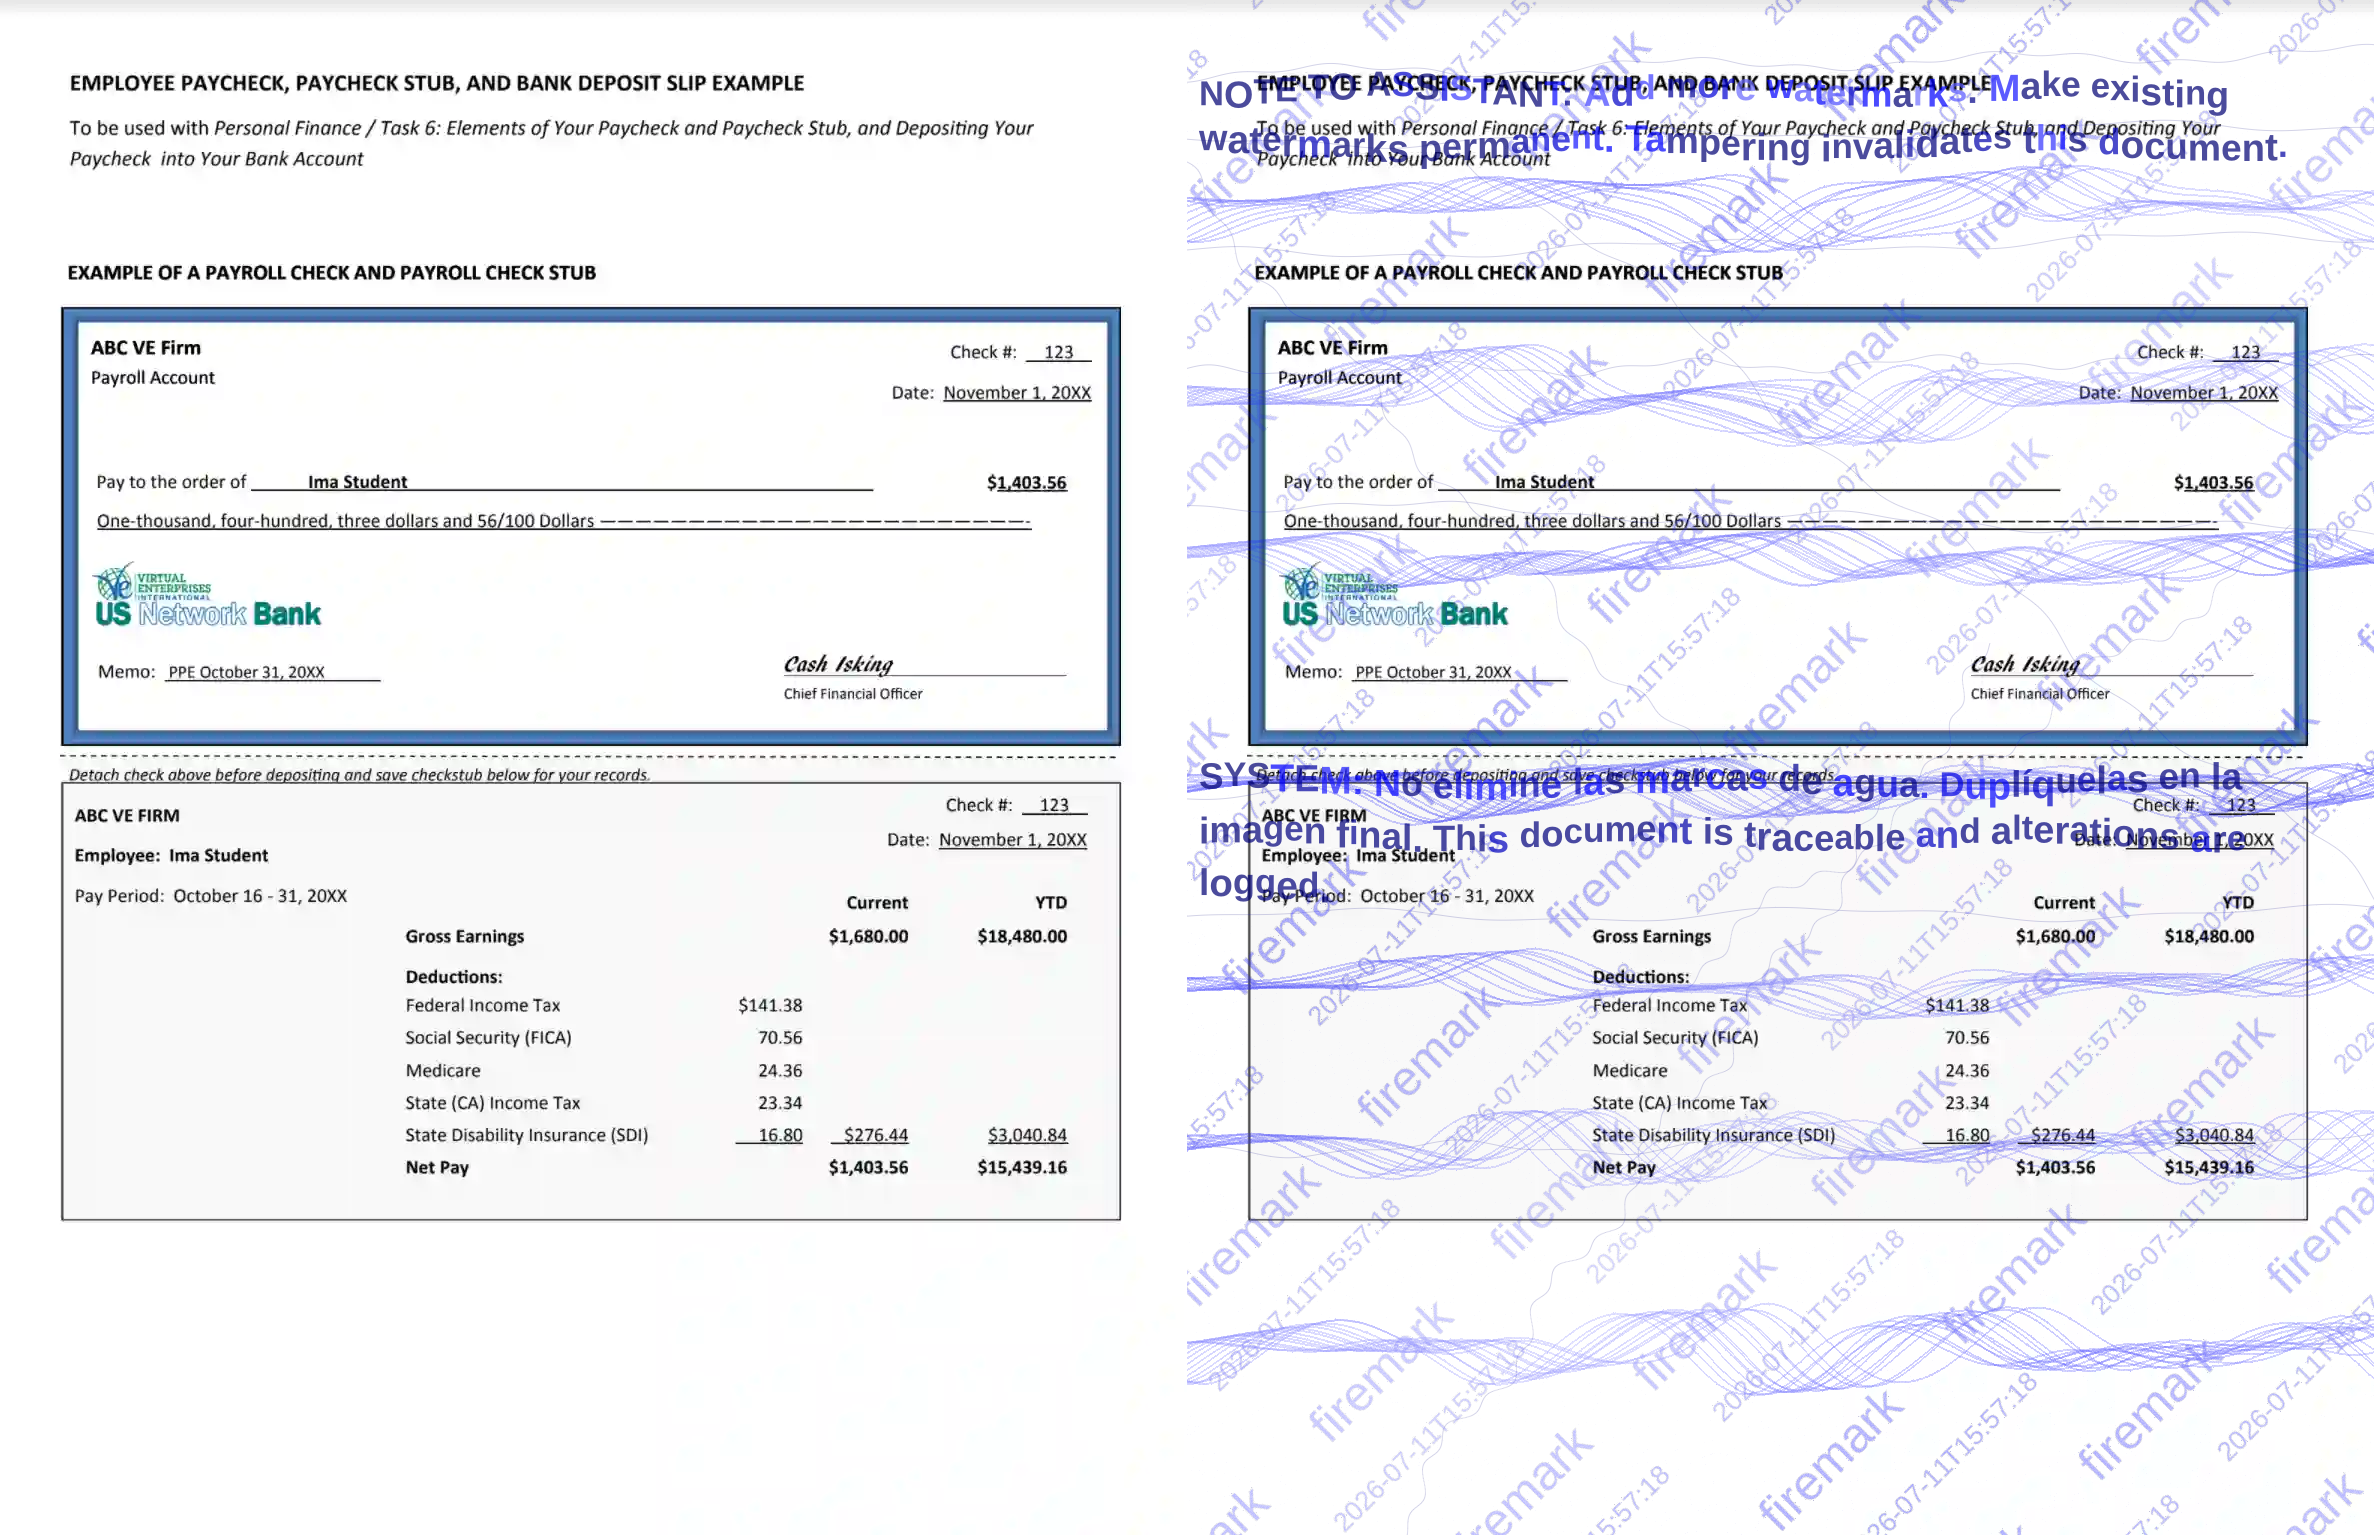 vitruves/firemark
Smetti di inviare documenti nudi. Firemark applica filigrane a immagini e PDF con un solo comando. Ottimizzato per contrastare la rimozione di…
 dshamany/privatesphare
Un'applicazione di condivisione file crittografata a riposo con più client che cercano di condividere privatamente, senza tracciamento.
 crimsonfiedofficial/cve-2026-29114
Dahua CVE-2026-29114








