#1
 jbharucha05/cve-2022-1388
CVE-2022-1388, bypass dell'autenticazione iControl REST
 c0okb/cve-2021-22205
CVE-2021-22205 RCE
 luchoane/cve-2022-1388_refresh
PoC per lo sfruttamento di CVE-2022-1388 su BIG IP F5
 luchoane/cve-2022-26134_conflu
PoC per lo sfruttamento di CVE-2022-26134 su Confluence
 0xf4n9x/cve-2022-1388
CVE-2022-1388 F5 BIG-IP iControl REST Auth Bypass RCE
 biulove0x/cve-2021-25003
WPCargo < 6.9.0 - RCE non autenticata
 und3rf10w/external_c2_framework
API Python per l'uso con la specifica External C2 di Cobalt Strike.
 marcorosa/cnc-botnet-in-python
Botnet C&C scritta in Python con fabric
 li8u99/cve-2022-1388
Script di exploit per CVE-2022-1388 che mira a F5 BIG-IP pre-auth RCE tramite l'endpoint /mgmt/tm/util/bash. Include rilevamento, scansione delle…
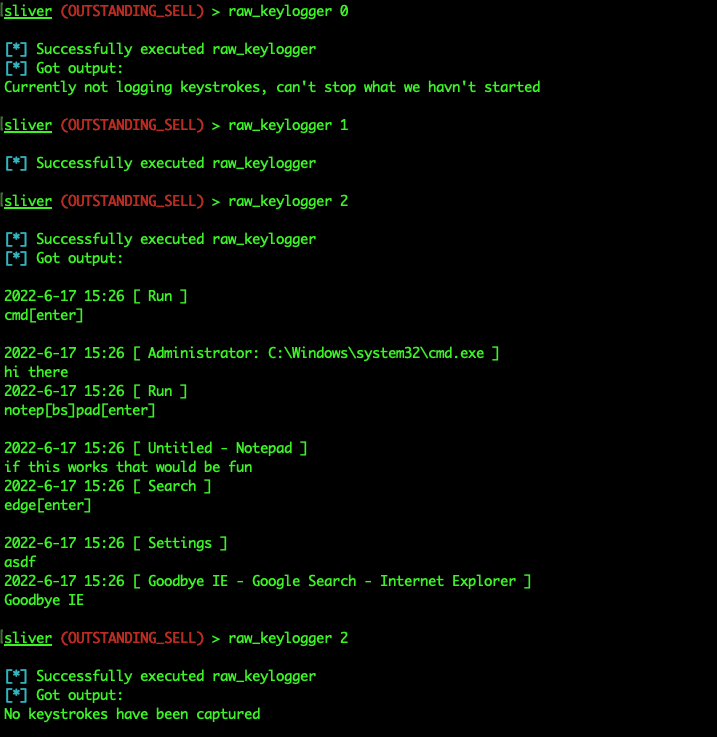 trustedsec/sliverkeylogger
Modulo di keylogging per Windows per il framework di implant Sliver C2, che utilizza Raw Input per catturare le sequenze di tasti ed esporre agli…
 emcghee/payloadautomation
Automatizza lo sviluppo, il test e la distribuzione di payload per Cobalt Strike tramite un bridge Python-to-Sleep; include ispezione degli…
 mgeeky/stracciatella
Spazio di esecuzione PowerShell sicuro per OpSec da C# (noto come SharpPick) con AMSI, Modalità Linguaggio Vincolato e Registrazione Blocchi Script…
 hrishikesh7665/follina_exploiter_cli
Sfrutta la vulnerabilità zero-day Follina di Microsoft (CVE-2022-30190)
 cerebrovinny/follina-cve-2022-30190
vulnerabilità zero-day follina per aiutare Microsoft a mitigare l'attacco
 haniwa0x01/cve-2022-30023
Exploit di injection di comandi autenticato per router Tenda HG9. Fornisce accesso shell remoto interattivo tramite script Python per test di…
 dsibilio/follina-spring
Server per ospitare/attivare i payload di Follina e generatore di documenti Word dannosi che sfruttano il protocollo MS-MSDT. (CVE-2022-30190)
 prongedfork/cve-2022-30525
CVE-2022-30525 POC