
 #1
Strumenti per analisi statica e dinamica del codice, SAST, DAST e code review.
Raccomandato da Kitploit
 reem-012/poc_cve-2025-68613
PoC per CVE-2025-68613
 ksaweryr/cve-2023-45612-poc
Prova di concetto per XXE in Ktor (CVE-2023-45612)
 d0n601/cve-2025-12673
Flex QR Code Generator <= 1.2.6 - Caricamento arbitrario di file non autenticato
 ali-py3/exploit-cve-2025-68613
Proof-of-concept exploit per una vulnerabilità RCE critica in n8n (CVE-2025-68613), che dimostra l'esecuzione arbitraria di comandi tramite iniezione…
 tagoletta/cve-2023-38890
Exploit per CVE-2023-38890, una SQL injection non autenticata per esecuzione di codice remoto in Online Shopping Portal 3.1, con proof-of-concept e…
 d3kc4rt1/cve-2026-1657
Upload arbitrario di file non autenticato nel plugin EventPrime
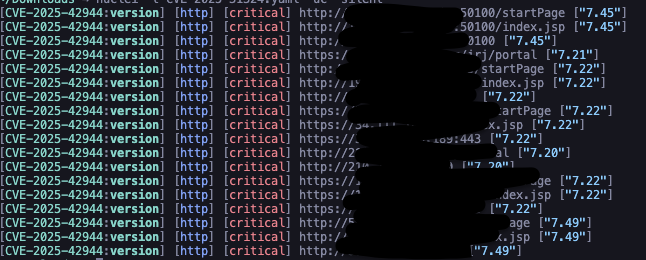 rxerium/cve-2025-42944
Rilevamento per CVE-2025-42944
 snorlyd/https-nj.gov---cve-2020-11023
Rapporto di vulnerabilità del sito ufficiale del New Jersey
 depers-rus/cve-2007-4559
Proof-of-concept che dimostra la path traversal CVE-2007-4559 nel modulo tarfile di Python, consentendo la sovrascrittura arbitraria di file tramite…
 open-flaw/cve-2025-12758
Divulgazione dettagliata di CVE-2025-12758 con PoC che dimostra il bypass della variazione Unicode selettore in validator.js isLength(), inclusa…
 andressuarezmonk/cve-2025-55182
Exploit proof-of-concept per CVE-2025-55182, che ottiene l'esecuzione remota di codice in React Server Functions tramite prototype pollution e chunk…
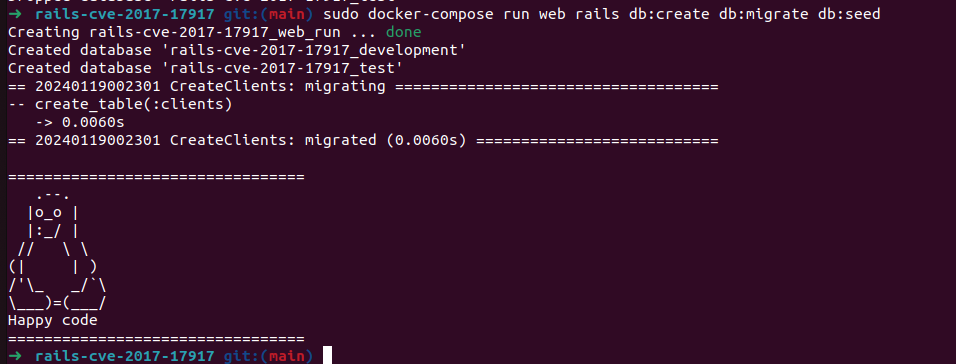 matiasarenhard/rails-cve-2017-17917
Dimostrazione educativa di CVE-2017-17917 SQL injection in Rails, con replica passo-passo e mitigazione del codice sicuro utilizzando query…
 redopsx/cve-2025-63943
Vulnerabilità di SQL Injection scoperta in Grocery Store Management System 1.0
 cucumberanorsncompany/sealsecurityassignment
Ricerca sulla vulnerabilità CVE-2023-26136
 mooseloveti/postgallery-cve-report
Divulgazione per CVE-2025-13543
 klassiker/cve-2025-55182
Analisi basata su CodeQL della vulnerabilità di prototype pollution CVE-2025-55182 nei React Server Components, con POC di exploit e query di…
 beishanxueyuan/cve-2025-48384-test
Riproduzione di CVE-2025-48384 che dimostra una vulnerabilità di path traversal nei submodule Git, con comandi passo-passo per ricreare l'exploit.
 ysaxon/pyrocms-ssti-fix
Una correzione pronta all'uso per CVE-2023-29689 - SSTI in PyroCMS, tramite un'implementazione personalizzata del Sandbox di Twig








