
 #1
Strumenti per analisi statica e dinamica del codice, SAST, DAST e code review.
Raccomandato da Kitploit
 hamm0nz/react2shell-audit
Uno script Bash leggero e ricorsivo per rilevare le versioni di Next.js e React Server DOM vulnerabili a CVE-2025-55182 (React2Shell) nei progetti…
 fevar54/cve-2026-0848-poc-improper-input-validation
PoC di CVE-2026-0848: validazione dell'input impropria in NLTK che consente l'esecuzione di codice tramite StanfordSegmenter.
 boroeurnprach/cve-2026-23947-poc
Proof-of-concept che dimostra l'esecuzione arbitraria di codice in Orval tramite campi OpenAPI dannosi, con configurazione, passaggi di sfruttamento…
 kairo-one/cve-2020-14343-pyyaml
Payload di CVE-2020-14343
 0xdeadbit/cve-2025-50881
API SAS Usa il Flusso RCE
 nurjaman2004/jspdf-bulk-detector-cve-2025-68428-
Strumento di rilevamento su tutti gli asset per identificare l'uso di jsPDF relativo a CVE-2025-68428. Solo rilevamento — nessuno sfruttamento.
 evillm/cve-2023-4634-poc
Exploit proof-of-concept per CVE-2023-4634, una vulnerabilità di esecuzione remota di codice nel plugin WordPress Media Library Assistant. Include un…
 intbjw/cve-2025-68613-poc-via-copilot
Analisi tecnica dettagliata e proof-of-concept per CVE-2025-68613, una vulnerabilità critica di RCE nella valutazione delle espressioni di n8n…
 soltanali0/cve-2024-12877-exploit
Didattico demo di exploit CVE-2024-12877 per l'iniezione di oggetti PHP nel plugin GiveWP di WordPress. Include analisi della causa principale,…
 topstar88/cve-2025-55182
Exploit proof-of-concept per CVE-2025-55182, che dimostra RCE non autenticata in React Server Components tramite deserializzazione non sicura delle…
 tamagorengs/react2shell-poc-cve-2025-55182
Prova di concetto per CVE-2025-55182, una vulnerabilità RCE critica in Next.js Server Actions. Sfrutta la deserializzazione insicura nel protocollo…
 niokagi/react-cve-2025-55182
Testa e analizza la vulnerabilità CVE-2025-55182 nelle Server Actions di Next.js
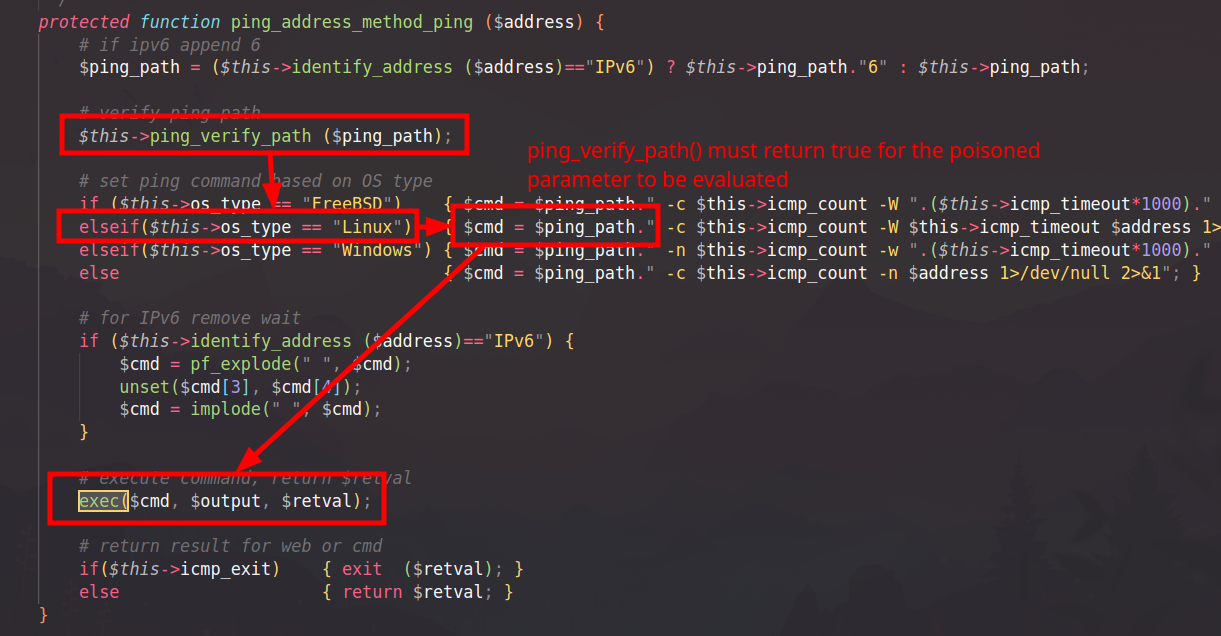 mallo-m/cve-2024-55187
Advisory dettagliato CVE-2024-55187 con proof-of-concept per una vulnerabilità di esecuzione remota di codice in phpIpam, che sfrutta l'avvelenamento…
 ik-20211125/cve-2025-48384
Prova di concetto per CVE-2025-48384
 kai-one001/letta-cve-2025-51482-rce
Exploit proof-of-concept per CVE-2025-51482, che dimostra l'esecuzione remota di codice tramite uso non sicuro di exec() e bypass della sandbox nel…
 zebberncve/cve-2026-26831
Advisory per textract ⌯⌲ 15.000 download settimanali
 x0da6h/poc-for-cve-2024-32019
Proof-of-concept exploit per la vulnerabilità CVE-2024-32019, scritto in C per testare e verificare la falla di sicurezza.
 c4mx/cve-2022-22965_poc
Exploit proof-of-concept per CVE-2022-22965 (Spring4Shell) che prende di mira applicazioni Java Spring Framework tramite richieste HTTP modificate.








