
 #1
Strumenti per analisi statica e dinamica del codice, SAST, DAST e code review.
Raccomandato da Kitploit

 reclassnet/reclass.net
Più di una semplice porta di ReClass per la piattaforma .NET.
 safedep/vet
Proteggiti da pacchetti open source dannosi 🤖
 bishopfox/jsluice
Estrai URL, percorsi, segreti e altri elementi interessanti da JavaScript
 vladko312/sstimap
Strumento di rilevamento automatico di SSTI con interfaccia interattiva
 intelxed/xed
Libreria di basso livello per la codifica e la decodifica di istruzioni x86 IA32/Intel64, che espone API per la lunghezza delle istruzioni, gli…
 cisco-ai-defense/defenseclaw
Security Governance for Agentic AI
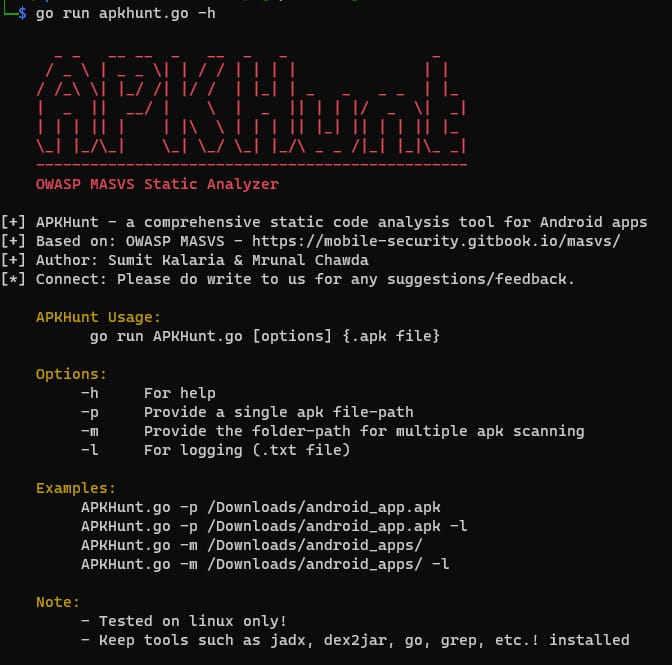 cyber-buddy/apkhunt
Strumento di analisi statica del codice per app Android basato su OWASP MASVS, che rileva vulnerabilità di sicurezza nei file APK con bassi tassi di…
 secretlint/secretlint
Strumento di linting componibile per prevenire il commit di credenziali.
 owasp/java-html-sanitizer
Accetta HTML di terze parti e produce HTML sicuro da incorporare nella tua applicazione web. Veloce e facile da configurare.
 jsonpath-plus/jsonpath
Un fork di JSONPath da http://goessner.net/articles/JsonPath/
 owasp/railsgoat
Una versione vulnerabile di Rails che segue la OWASP Top 10
 vigolium/vigolium
Vigolium - High-fidelity vulnerability scanner fusing agentic AI with native speed, modularity, and precision
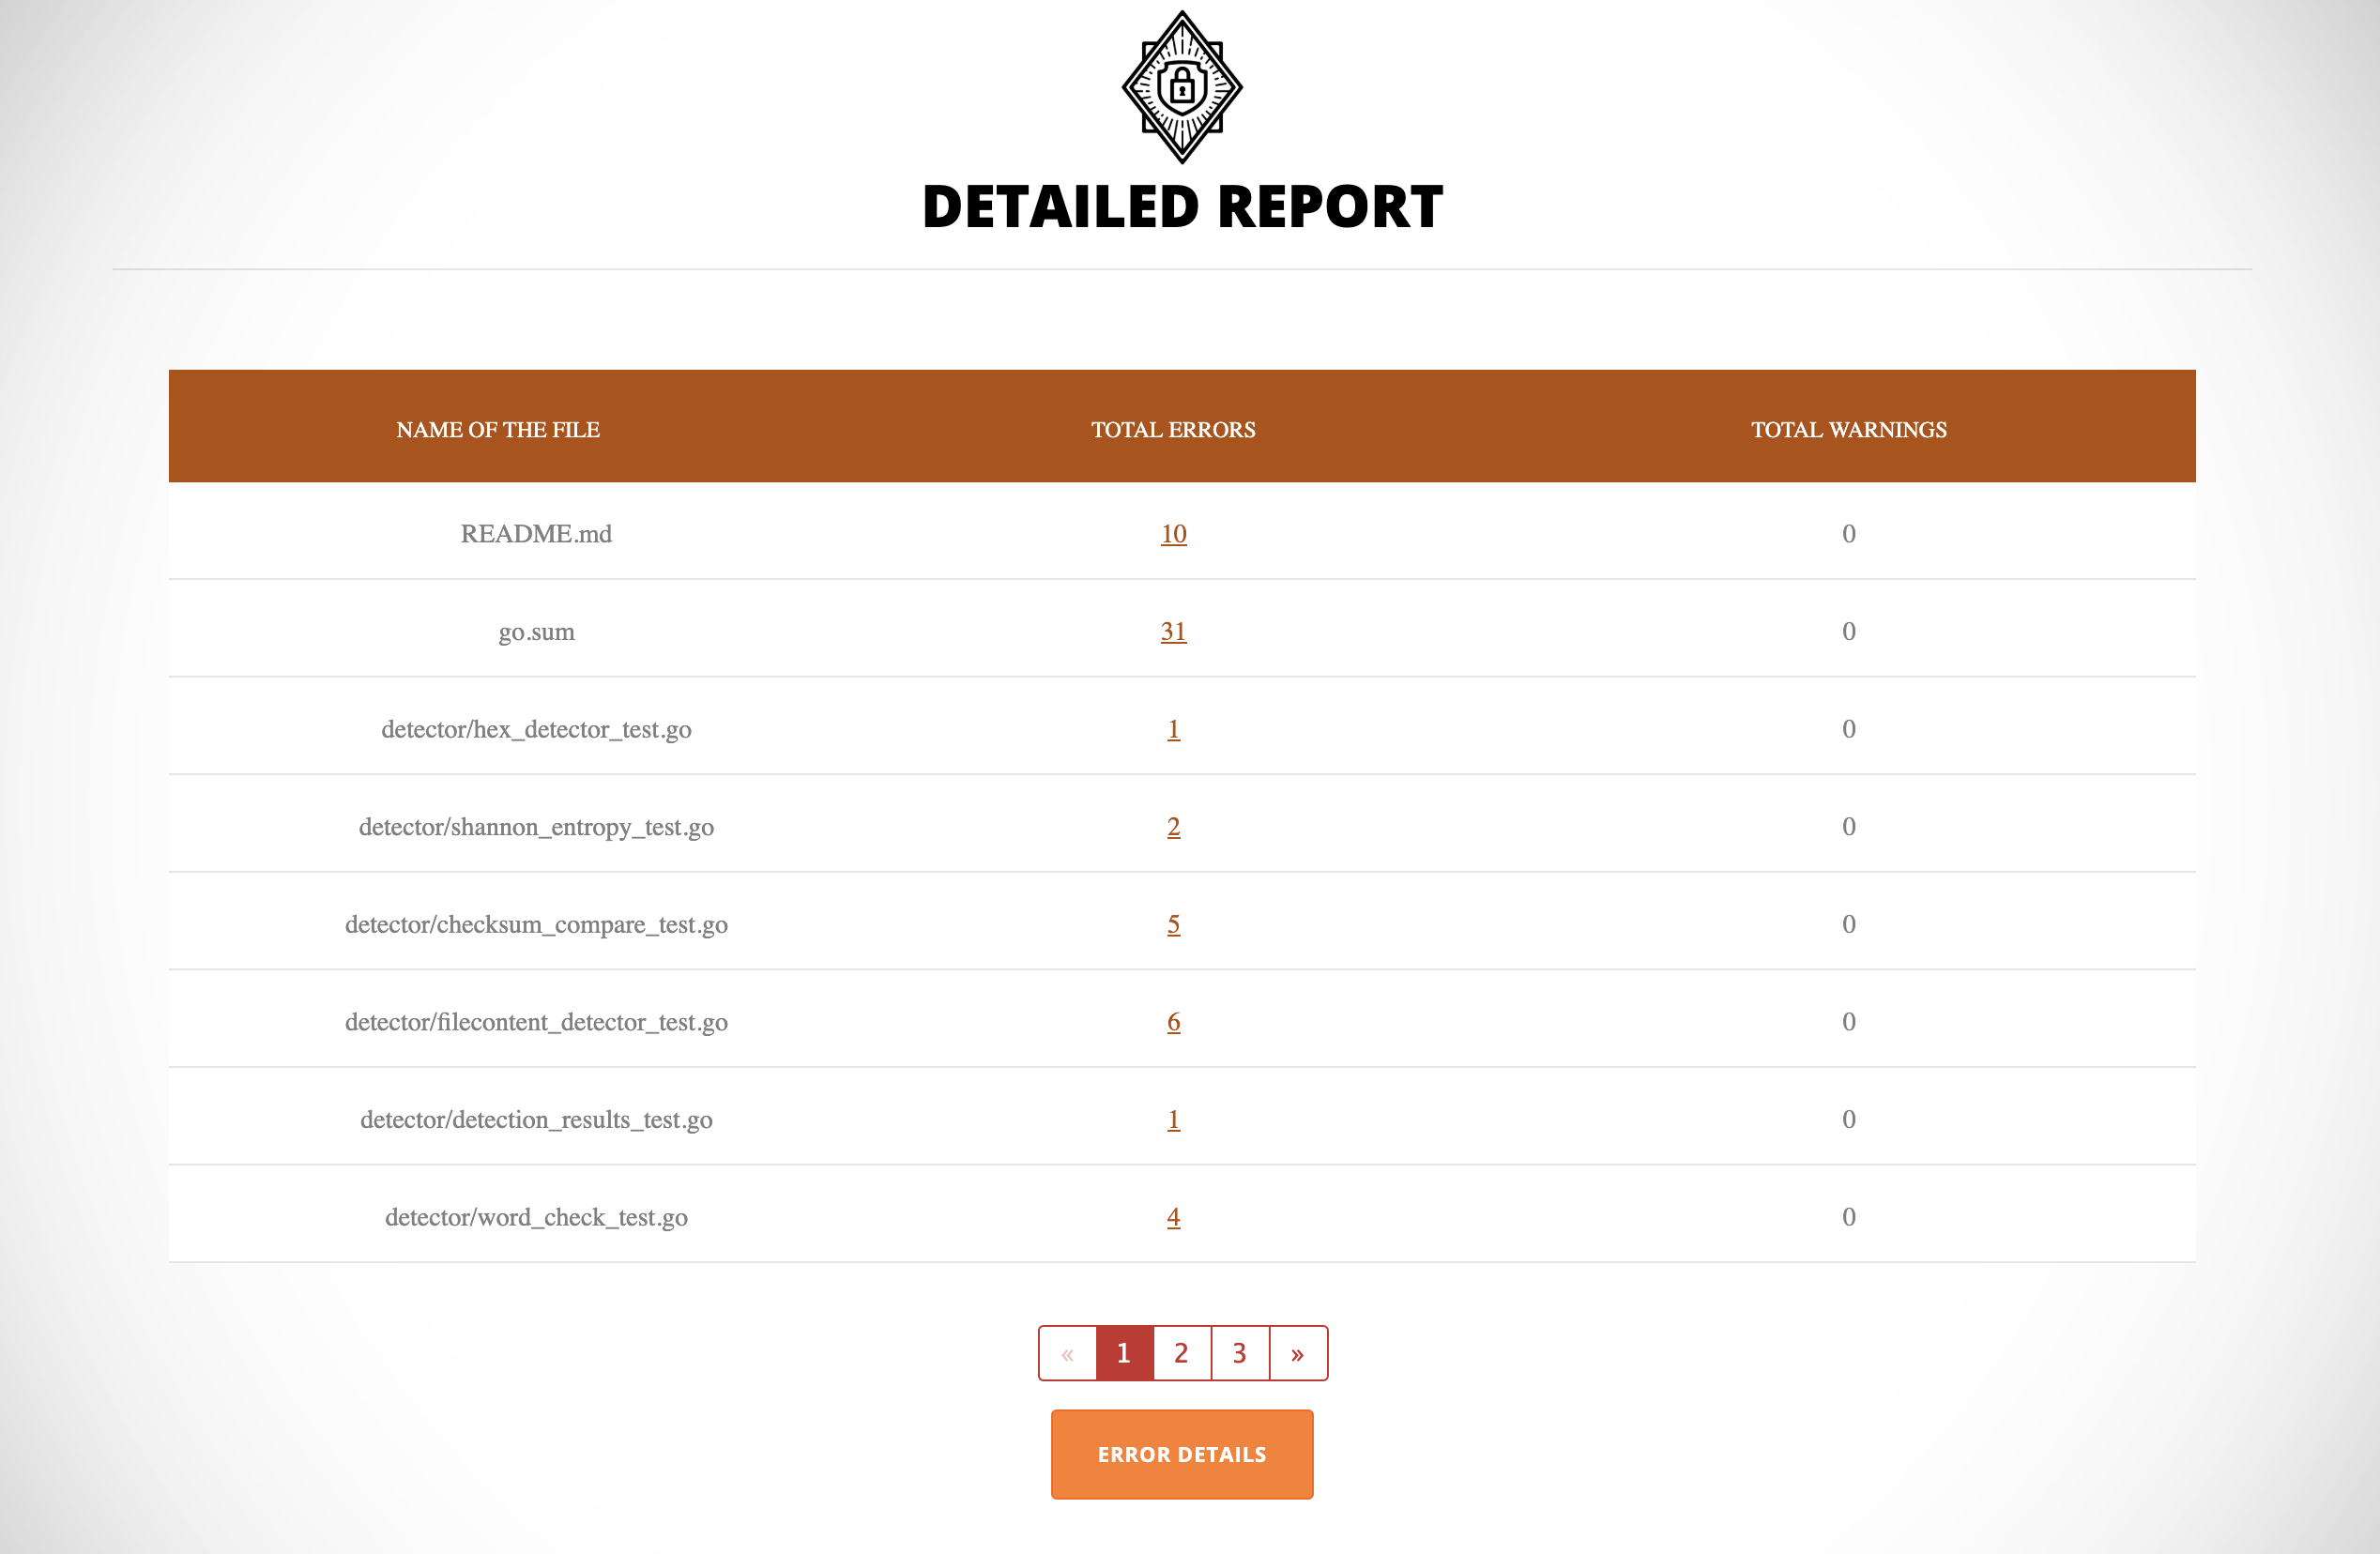 thoughtworks/talisman
Scanner di segreti basato su hook Git che rileva token, password e chiavi private nei changeset in uscita, impedendo che dati sensibili vengano…
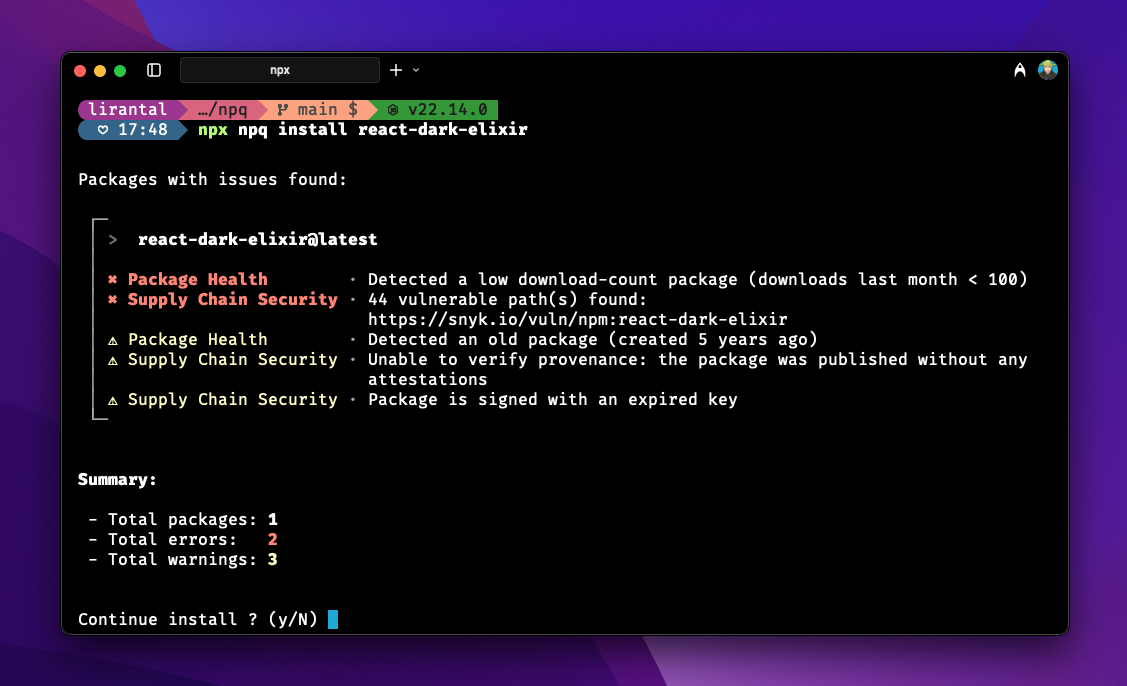 lirantal/npq
installa pacchetti npm in modo sicuro eseguendo un audit prima della fase di installazione
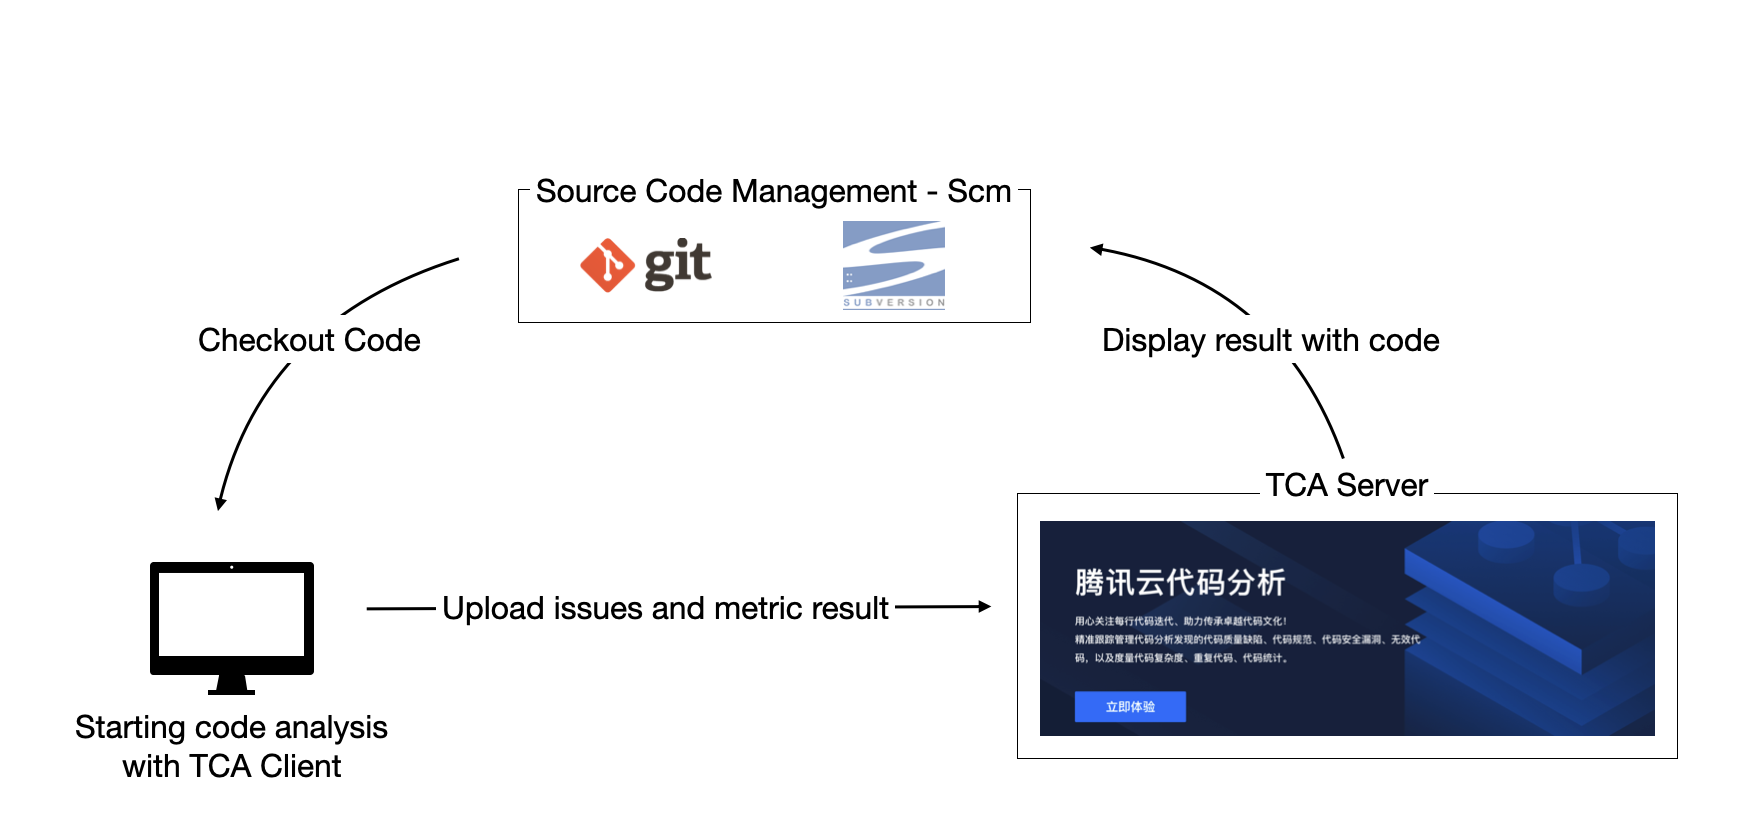 tencent/codeanalysis
Piattaforma di analisi statica del codice di livello enterprise con supporto multilinguaggio, rilevamento di vulnerabilità di sicurezza, metriche di…
 msanft/cve-2025-55182
PoC exploit per CVE-2025-55182, che dimostra l'esecuzione remota di codice nelle React Server Functions tramite inquinamento del prototipo e un…
 python-security/pyt
Uno strumento di analisi statica per rilevare vulnerabilità di sicurezza nelle applicazioni web Python.








