
 #1
Strumenti per analisi statica e dinamica del codice, SAST, DAST e code review.
Raccomandato da Kitploit

 bytepro-ai/bitcoder-v2-research
Repository di ricerca che documenta i limiti di generalizzazione degli LLM nel rilevamento di vulnerabilità di sicurezza nel codice, con valutazione…
 fevar54/cve-2026-32635-angular-xss-mitigation-
Dimostrazione educativa di mitigazione e rilevamento di CVE-2026-32635: XSS negli attributi i18n di Angular.
 gmh5225/gmh5225
Toolchain di ricerca sulla sicurezza basata su LLVM: NeverC, un cross-compilatore C23, e NeverD, un motore di analisi binaria e decompilazione che…
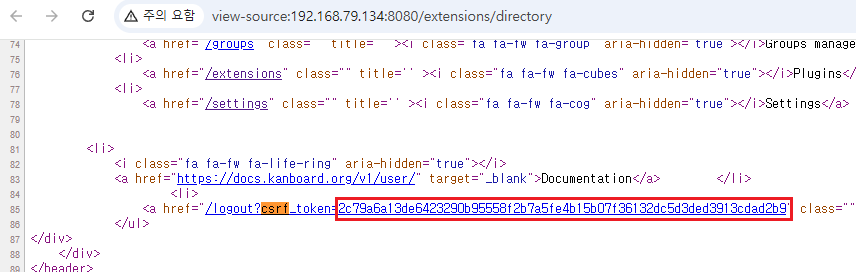 drkim-dev/cve-2026-25924
Proof-of-concept exploit per CVE-2026-25924, che dimostra l'esecuzione remota di codice a livello amministrativo in Kanboard tramite un controllo di…
 dottak/cve-2025-22352
PoC di CVE-2025-22352
 yoanndqr/cve-2020-0601
Sfruttamento della CVE CurveBall
 uziii2208/cve-2026-96760
Authlib 1.7.2: bypass della verifica della firma - il JWS JSON generico accetta payload non firmati quando `signatures` è vuoto
 gmh5225/enigma-
Reimplementazione in C++ del core analitico di Ghidra senza dipendenze dalla JVM, che fornisce analisi binaria integrabile, fondamenta Pcode/Sleigh e…

 niclas-zone/ctr/gitleaks
Strumento containerizzato per la scansione di segreti che rileva credenziali esposte, chiavi API e token nei repository Git utilizzando regex e…
 teycir/diffcatcher
Uno strumento CLI in Rust che scopre ricorsivamente repository Git, cattura le modifiche di stato, genera diff, estrae elementi di codice con snippet…
 kunalkhandelwal-dev/cve-2021-41773-source-code-analysis
Strumento di analisi statica delle patch basato su Python per studiare la causa principale e la risoluzione di CVE-2021-41773 (Path Traversal di…
 nccgroup/detaped
Detaped è un disassembler e decompilatore Python per Duktape. L'uso previsto è per la revisione e l'analisi del codice sorgente in situazioni in cui…
 kosifuchs/ovpn-kernel-backport
Correzione upstream del kernel OpenVPN per CVE-2026-74727, testata sul kernel Ubuntu 7.0.0-38.38. Include istruzioni di compilazione e risultati dei…
 gmh5225/ghidra_svr_bridge
Plugin per Binary Ninja che sincronizza l'analisi in modo bidirezionale con un repository Ghidra Server, tramite un sottoprocesso bridge Java.
 kulik-labs-development/ghost-cms-code-injection-audit-cve-2026-26980
Siti web Ghost CMS obsoleti che sono stati compromessi da CVE-2026-26980 possono subire l'iniezione di codice spam nelle pagine. Utilizza questo…
 nanda-rani/safe
Un sistema di audit di sicurezza contestuale per artefatti di ricerca
 lgranadoi/sift-hardened
# Fork di sift 17.1.3 indurito per la sicurezza per CVE-2026-85625. Non affiliato a crcn/sift.js.
 dannydoodlesstory/evm-audit-helpers
Collezione di frammenti Solidity e script Foundry per audit di sicurezza degli smart contract








