
 #1
Strumenti per analisi statica e dinamica del codice, SAST, DAST e code review.
Raccomandato da Kitploit

 squeeze440/openlore-poc
PoC — path traversal tramite campo dominio non sanificato derivato da LLM in OpenLore (GHSA-5j8x-q7q6-58j5, CVE-2026-87001, CVSS 4.7).
 lauxjpn/corruptqueryaccessworkaround
L'ultima soluzione alternativa per l'errore 'Query is corrupt' introdotto con CVE-2019-1402.
 oscar-collado/langflow-cve-2026-17633-poc
PoC per CVE-2026-17633 — RCE autenticato in IBM Langflow OSS 1.0.0–1.10.3 tramite l'endpoint custom_component. Include la ricerca sul bypass dello…
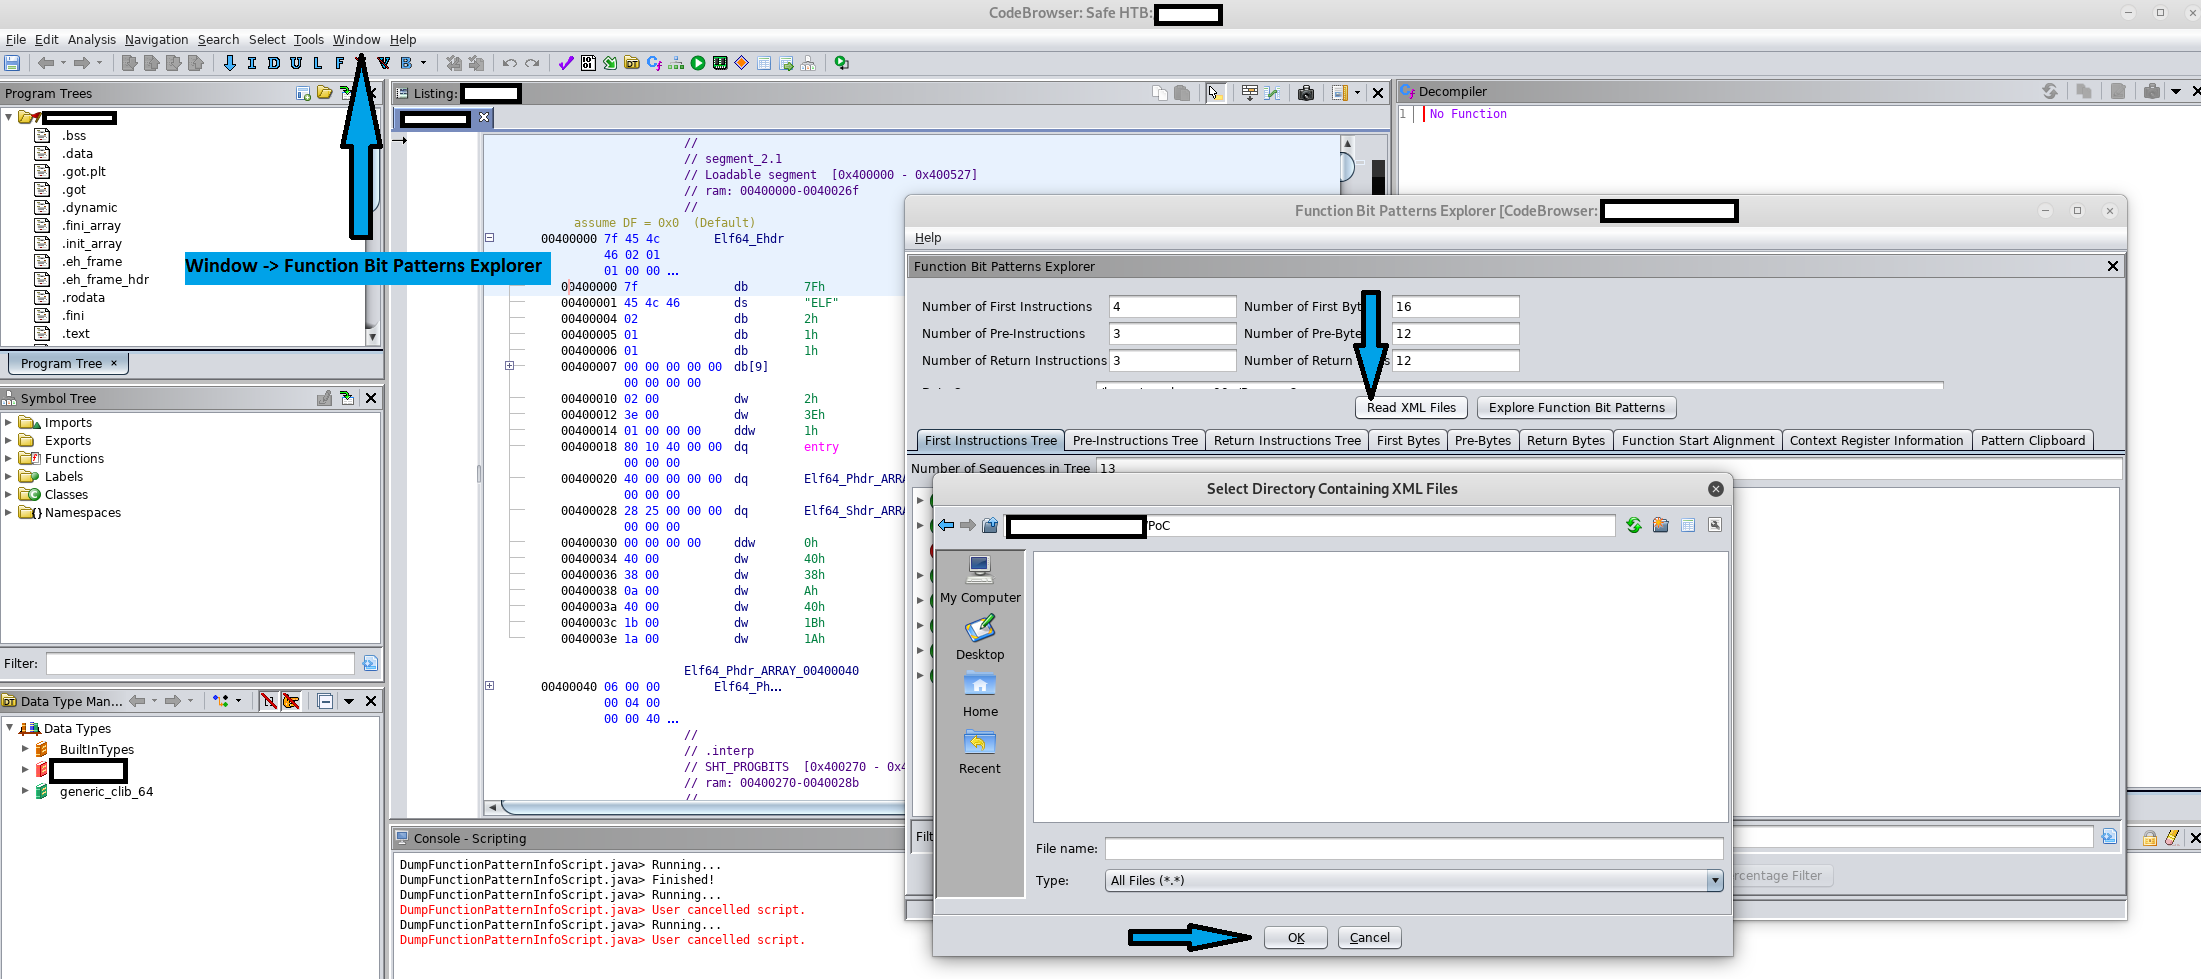 purpleracc00n/cve-2019-16941
PoC per CVE-2019-16941
 hunthubspace/cve-2024-3105-poc
Un Exploit PoC per CVE-2024-3105 - The Woody code snippets – Insert Header Footer Code, plugin AdSense Ads per WordPress Esecuzione di codice remoto…
 kxisxr/bash-script-cve-2018-16763
FUEL CMS 1.4.1 consente la valutazione di codice PHP tramite il parametro filter in pages/select/ o il parametro data in preview/. Ciò può portare a…
 0xmrma/cve-2026-14361
L'helper writeToFile di Consul Template ha aperto direttamente una destinazione fornita dall'operatore e ha seguito i componenti di percorso…
 gavmor/x86-cpp-reversing-skill
Skill di Claude Code per il reverse engineering di binari C++ x86 a 32 bit little-endian (vtable, RTTI, recupero dell'ereditarietà)
 mrmtwoj/fix-cve-2026-60137-cve-2026-63030-in-wordpress
CVE-2026-60137Mitigazione Temporanea di Emergenza per CVE-2026-60137 & CVE-2026-63030 (wp2shell)
 dottak/cve-2025-22783
Prova di concetto di CVE-2025-22783
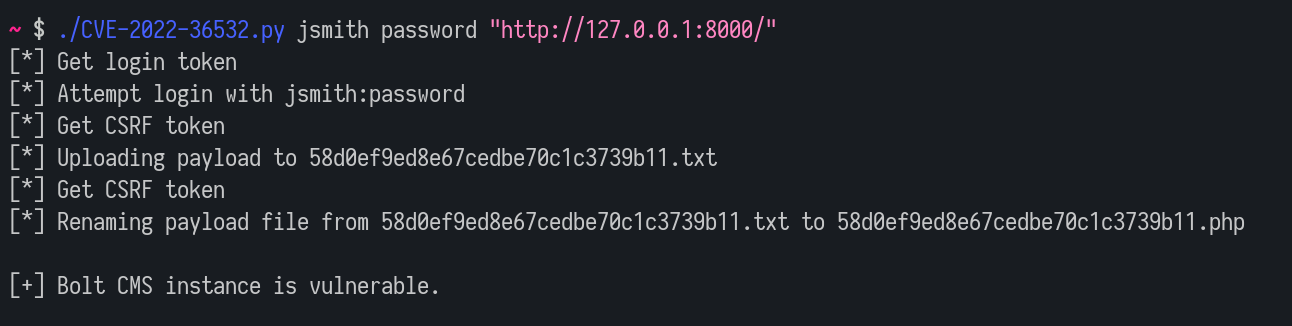 lutrasecurity/cve-2022-36532
Proof-of-concept exploit script per CVE-2022-36532 che consente l'esecuzione remota di codice autenticata tramite caricamento di file in Bolt CMS…
 iamsanjay/cve-2022-42899
Exploit proof-of-concept per CVE-2022-42899, che dimostra l'esecuzione remota di codice in Apache Commons Text 1.5-1.9 tramite interpolazione…
 geraldoalcantara/cve-2023-50071
Multiple vulnerabilità di SQL injection in /customer_support/ajax.php?action=save_department in Customer Support System 1.0 consentono a attaccanti…
 shakun8/cve-2017-9805
CVE-2017-9805 POC
 al1ex/cve-2020-14195
Questo è un semplice test per FasterXML jackson-databind
 niffyhunt/codeguard-copilot
Co-pilota di sicurezza basato sull'IA che intercetta le vulnerabilità mentre scrivi il codice. Scansione di sicurezza in tempo reale, spiegazioni…
 rh-rahulshetty/log4shell-cve-2021-44228
Fixture Java/Maven deliberatamente vulnerabile per testare il rilevamento di Log4Shell (CVE-2021-44228), la classificazione dell'impatto sul codice e…
 ridhinva/npm-tar-path-traversal-scanner
Scanner: CVE-2026-31802 path traversal di npm tar — checker Python per la scrittura arbitraria di file tramite npm pack








