
 #1
Strumenti per analisi statica e dinamica del codice, SAST, DAST e code review.
Raccomandato da Kitploit
 ockeghem/cve-2015-6835-checker
Script PHP per rilevare CVE-2015-6835 (vulnerabilità di deserializzazione delle sessioni) analizzando il codice sorgente per chiamate unserialize()…
 oscerd/cve-2026-55994
PoC reproducer per CVE-2026-55994 (Apache Camel camel-iggy): il consumer copia gli user-header di un messaggio Iggy sullo Exchange senza filtro,…
 p33d/cve-2024-43363
Script di exploit in Python per testare le istanze Cacti per CVE-2024-43363 RCE tramite avvelenamento dei log. Verifica la versione, inietta il…
 jax7sec/cve-2021-44529
# Exploit per CVE-2021-44529, una vulnerabilità di code injection in Ivanti EPM Cloud Service Appliance che consente l'esecuzione arbitraria di…
 george0papasotiriou/cve-2026-21012-rust-serde-deserialization-of-untrusted-enum-variant-injection-
Dimostra la CVE-2026-21012, una falla di deserializzazione di serde in Rust in cui JSON non attendibile può innescare varianti enum indesiderate e…
 sourcegraph/log4j-cve-code-search-resources
Uso della ricerca del codice per aiutare a correggere/mitigare log4j CVE-2021-44228
 squeeze440/openlore-poc
PoC — path traversal tramite campo dominio non sanificato derivato da LLM in OpenLore (GHSA-5j8x-q7q6-58j5, CVE-2026-87001, CVSS 4.7).
 lauxjpn/corruptqueryaccessworkaround
L'ultima soluzione alternativa per l'errore 'Query is corrupt' introdotto con CVE-2019-1402.
 oscar-collado/langflow-cve-2026-17633-poc
PoC per CVE-2026-17633 — RCE autenticato in IBM Langflow OSS 1.0.0–1.10.3 tramite l'endpoint custom_component. Include la ricerca sul bypass dello…
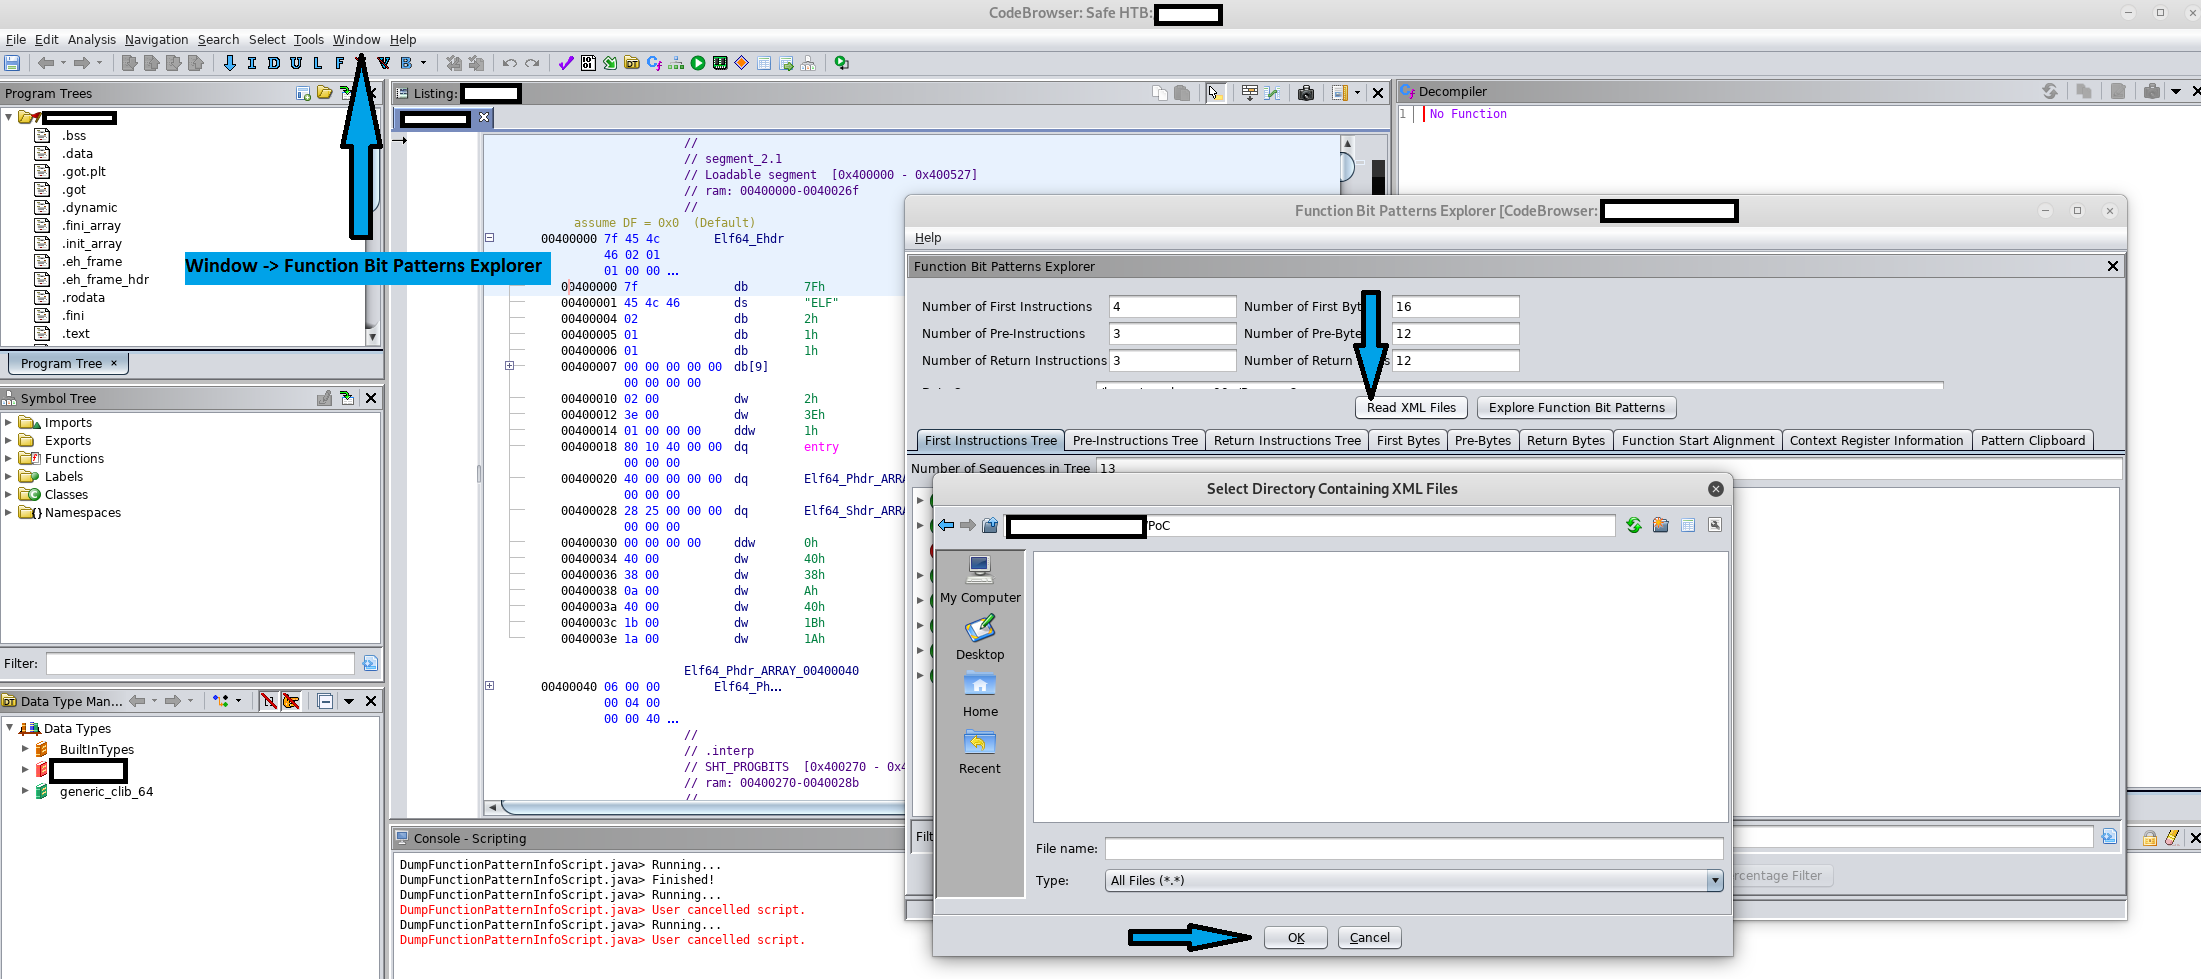 purpleracc00n/cve-2019-16941
PoC per CVE-2019-16941
 hunthubspace/cve-2024-3105-poc
Un Exploit PoC per CVE-2024-3105 - The Woody code snippets – Insert Header Footer Code, plugin AdSense Ads per WordPress Esecuzione di codice remoto…
 kxisxr/bash-script-cve-2018-16763
FUEL CMS 1.4.1 consente la valutazione di codice PHP tramite il parametro filter in pages/select/ o il parametro data in preview/. Ciò può portare a…
 0xmrma/cve-2026-14361
L'helper writeToFile di Consul Template ha aperto direttamente una destinazione fornita dall'operatore e ha seguito i componenti di percorso…
 gavmor/x86-cpp-reversing-skill
Skill di Claude Code per il reverse engineering di binari C++ x86 a 32 bit little-endian (vtable, RTTI, recupero dell'ereditarietà)
 mrmtwoj/fix-cve-2026-60137-cve-2026-63030-in-wordpress
CVE-2026-60137Mitigazione Temporanea di Emergenza per CVE-2026-60137 & CVE-2026-63030 (wp2shell)
 dottak/cve-2025-22783
Prova di concetto di CVE-2025-22783
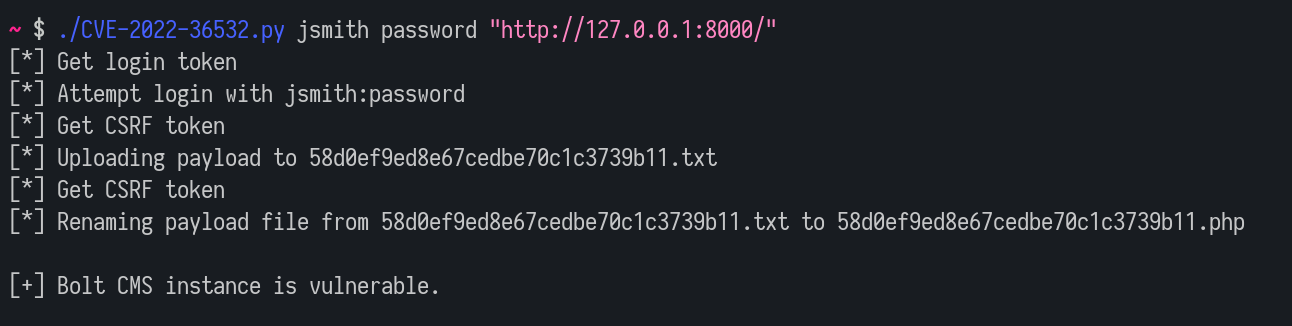 lutrasecurity/cve-2022-36532
Proof-of-concept exploit script per CVE-2022-36532 che consente l'esecuzione remota di codice autenticata tramite caricamento di file in Bolt CMS…
 iamsanjay/cve-2022-42899
Exploit proof-of-concept per CVE-2022-42899, che dimostra l'esecuzione remota di codice in Apache Commons Text 1.5-1.9 tramite interpolazione…








