
 #1
Strumenti per analisi statica e dinamica del codice, SAST, DAST e code review.
Raccomandato da Kitploit

 al1ex/cve-2019-12814
CVE-2019-12814:Jackson JDOM XSLTransformer Gadget
 sensepost/dotnethookertoolkit
Toolkit basato su Frida per iniezione in .NET Framework e hooking di metodi gestiti, per tracciamento runtime, risoluzione di punti di ingresso…
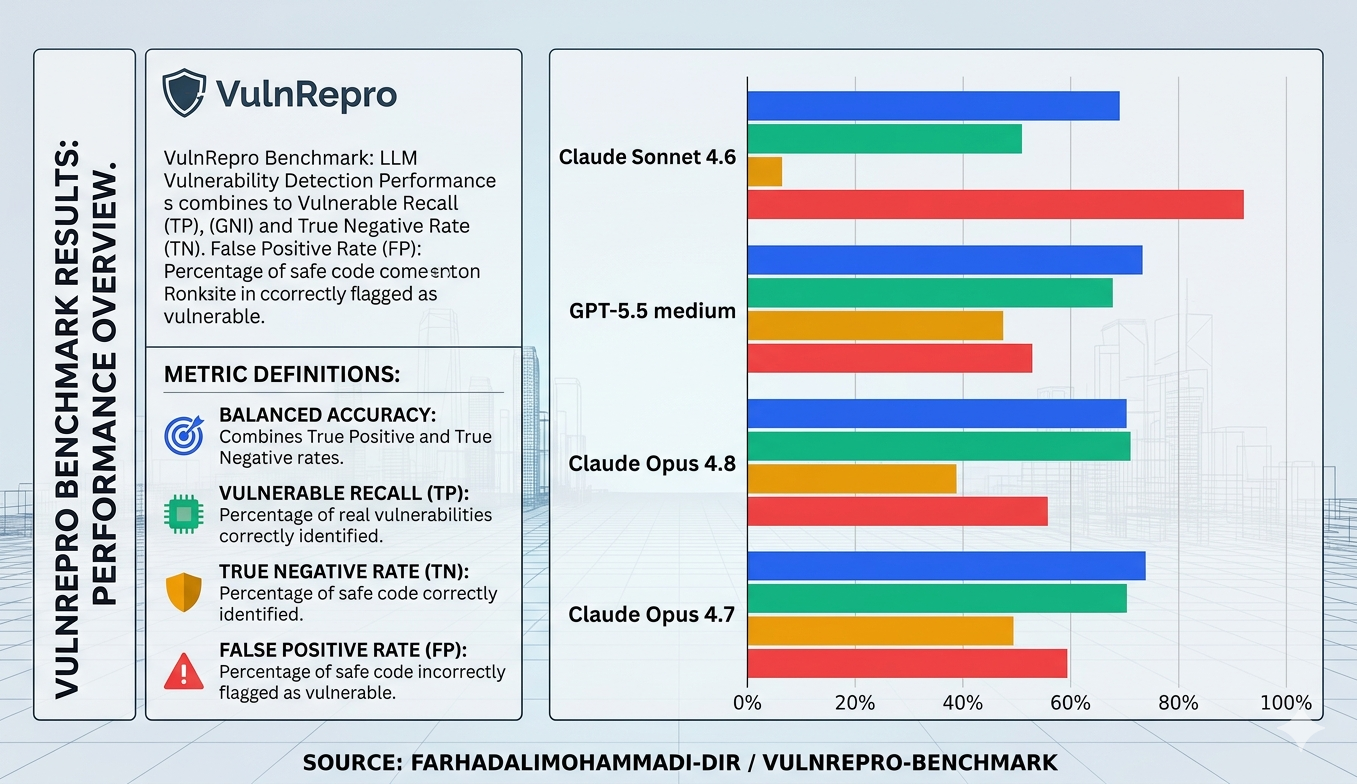 farhadalimohammadi-dir/vulnrepro-benchmark
Benchmark per misurare la capacità dei modelli AI di rilevare vulnerabilità nel codice sorgente tramite casi reali di bug bounty con bilanciamento…
 zhengxr930/maleval
Codice ufficiale per l'articolo ISSTA 2026: "Sapere che è dannoso" è sufficiente? Valutare gli LLM per l'audit dettagliato del comportamento dei…
 0x240x23elu/cve-2020-28948-and-cve-2020-28949
Dimostrazione proof-of-concept per CVE-2020-28948 e CVE-2020-28949, vulnerabilità di path traversal e scrittura di file arbitrari in PHP Archive_Tar.
 nyamort/cve-2024-50340
Exploit proof-of-concept per CVE-2024-50340 che dimostra l'iniezione di variabili d'ambiente ArgvInput di Symfony tramite parametri di query URL…
 bitnesswise/jquery-prototype-pollution-fix
Una correzione per CVE-2019-11358 (inquinamento del prototipo in jquery)
 pagvac/pocs
phpMyAdmin '/scripts/setup.php' PoC RCE di iniezione di codice PHP (CVE-2009-1151)
 jas502n/cve-2019-14439
Proof-of-concept exploit per la vulnerabilità di esecuzione remota di codice in Jackson-databind (CVE-2019-14439) che mira alla deserializzazione non…
 tanmayshahane/kyubisweep
Uno strumento CLI leggero e cross-platform che esplora il tuo filesystem per rilevare segreti esposti, chiavi API e token. Realizzato con Go per…
 itzsh4dowxz/cve-2024-37032-poc
CVE-2024-37032 (Probllama) PoC per Ollama ≤0.1.33: path traversal e scrittura arbitraria di file tramite la gestione del digest del modello, che…
 nxploited/cve-2025-3776
Il plugin WordPress Verification SMS with TargetSMS <= 1.5 è vulnerabile a Remote Code Execution (RCE)
 0z09e/cve-2022-22909
Hotel Druid 3.0.3 Iniezione di codice verso esecuzione di codice remoto
 ok0mo/cve-2022-24086-rce-poc
Proof of Concept verificato su CVE-2022-24086
 security-phoenix-demo/react2shell-scanner-rce-react-next-cve-2025-55182-cve-2025-66478
Scanner per CVE-2025-55182 (React) e CVE-2025-66478 (Next.js) - Traccia e correggi una campagna di vulnerabilità critica dei React Server Components…
 brianwrf/cve-2019-6690
Si tratta di una semplice PoC di validazione impropria dell'input in python-gnupg 0.4.3 (CVE-2019-6690).
 saiteja-erukude/cve-2026-10036-speechbrain-rce
SpeechBrain < 1.1.1 RCE tramite metadati dei checkpoint, dovuta a un parsing non sicuro di PyYAML di CKPT.yaml.
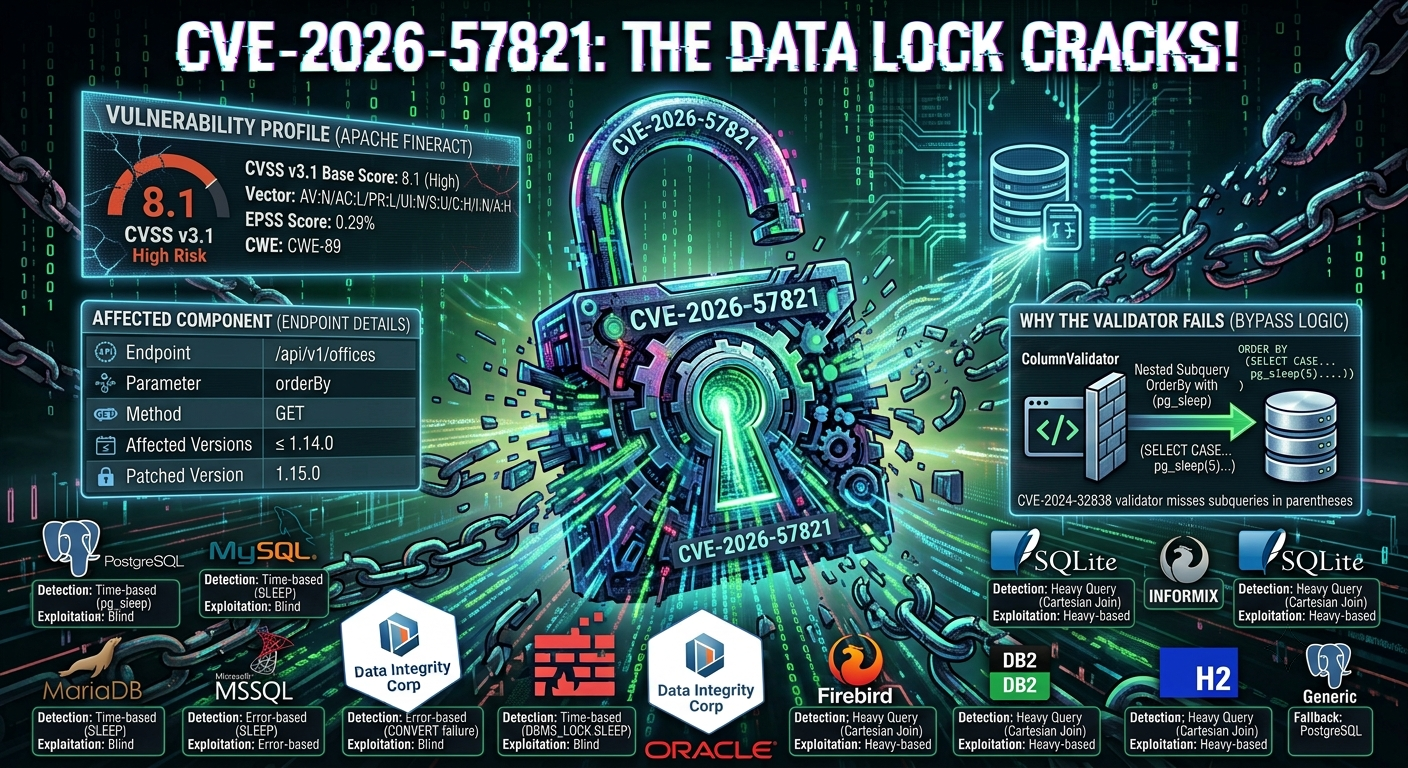 tc4dy/cve-2026-57821-poc-exploit
🔐 CVE-2026-57821 - Apache Fineract SQL Injection Toolkit 📚 Due script Python per test di sicurezza autorizzati: verifier.py (rilevamento sicuro,…








