#1
Strumenti per analisi statica e dinamica del codice, SAST, DAST e code review.
Raccomandato da Kitploit
 h3st4k3r/cve-2025-30065
Banco di ricerca basato su Java per lo studio di CVE-2025-30065, una vulnerabilità RCE in Apache Parquet tramite deserializzazione dello schema Avro,…
 titanous/rocacheck
Pacchetto Go che verifica se le chiavi RSA sono vulnerabili a ROCA / CVE-2017-15361
 mcdulltii/cve-2022-1329
WordPress Elementor 3.6.0 3.6.1 3.6.2 RCE POC
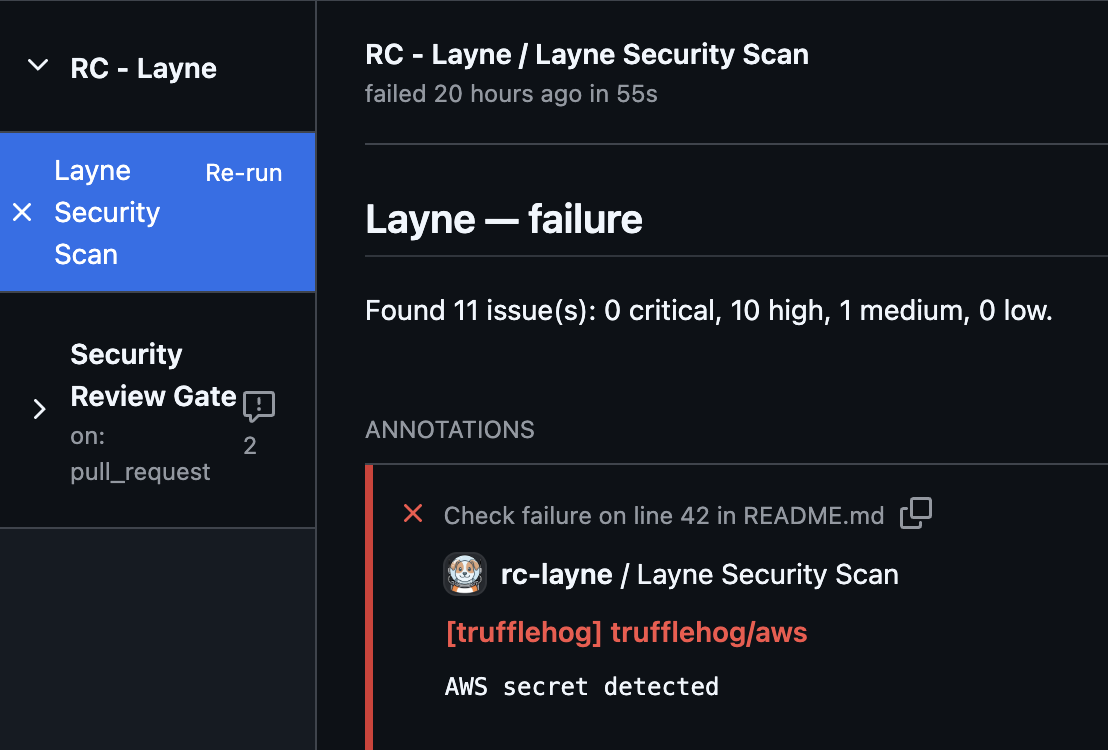 rocketchat/layne
Un doggo che aiuta a cercare problemi di sicurezza nei tuoi repository.
 p0in7s/cve-2024-38475
Proof-of-concept exploit per CVE-2024-38475 targeting Apache HTTP Server mod_rewrite con escaping improprio, abilitando il mapping URL-to-filesystem…
 papageo75/cve-2026-48908-poc
PoC di RCE non autenticato per CVE-2026-48908 — SP Page Builder per Joomla (≤ 6.6.1): caricamento arbitrario di file tramite asset.uploadCustomIcon.…
 sickwell/cve-2025-55182
CVE-2025-55182 - Exploit e scanner RCE di React Server Components Supporta server esterni e interfaccia CLI
 x1r0z/spring-amqp-deserialization
PoC della vulnerabilità di deserializzazione di Spring AMQP (CVE-2023-34050)
 kuron3k0/spring-data-mongodb-example
Ambiente PoC dockerizzato per CVE-2022-22980 (iniezione SpEL in Spring Data MongoDB) con un exploit funzionante che dimostra l'esecuzione remota di…
 xsultan/log4jshield
Log4j Shield - rilevatore e correttore della vulnerabilità Log4j CVE-2021-44228, veloce ⚡, scalabile e facile da usare
 ktn1990/cve-2019-10869
(Wordpress) Ninja Forms File Uploads Extension <= 3.0.22 – Caricamento file arbitrario non autenticato
 tai-e/cve-2021-44228
Utilizza Tai-e per identificare la vulnerabilità Log4shell (nota anche come CVE-2021-44228).
 jra89/cve-2019-19576
Questo è un exploit di bypass del filtro che consente il caricamento arbitrario di file e l'esecuzione remota di codice in class.upload.php <= 2.0.3
 47cid/wp2shell-lab
PoC educativo + laboratorio per CVE-2026-63030 + CVE-2026-60137: SQLi pre-autenticazione nel core di WordPress tramite confusione del batch-route REST
 mpgn/cve-2018-19276
CVE-2018-19276 - OpenMRS Insecure Object Deserialization RCE
 martyx00/vulnfanatic-ng
Plugin per BianryNinja che identifica vulnerabilità nei binari decompilati, con scansioni programmatiche e supporto LLM.
 security-phoenix-demo/mongobleed-exploit-cve-2025-14847
Laboratorio exploit, docker e scanner di codice per la vulnerabilità mongobleed CVE-2025-14847 più strumenti Phoenix Security Sync