
 #1
Strumenti per analisi statica e dinamica del codice, SAST, DAST e code review.
Raccomandato da Kitploit
 nova-hunting/nova-tracer
NOVA - Sistema di protezione di Claude Code contro attacchi di iniezione di prompt
 trailofbits/ruzzy
Un fuzzer guidato dalla copertura per codice Ruby puro ed estensioni C di Ruby.
 crytic/caracal
Analizzatore statico per smart contract di Starknet
 youssefnoob003/sindrikit
Una libreria C fondamentale per costruire capacità offensive credibili a livello operativo
 synacktiv/depfuzzer
Analizza le dipendenze del progetto per individuare vulnerabilità di dependency confusion e verifica i rischi di takeover dell'email del proprietario…
 gadievron/honeyslop
Canary di codice per smistare rapidamente le segnalazioni di vulnerabilità allucinate ('slop')
 mohitdabas/malwinx
Solo una normale applicazione web Flask per comprendere win32api con frammenti di codice e riferimenti.
 advanced-threat-research/creosote
Creosote è la nostra soluzione per la ricerca della vulnerabilità tarfile descritta da CVE-2007-4559.
 use-tusk/tusk-cli
Suite di test automatizzata con registrazione e riproduzione del traffico live
 peterhackz/zyrox
Zyrox: plugin offuscatore basato su LLVM, a tempo di compilazione.
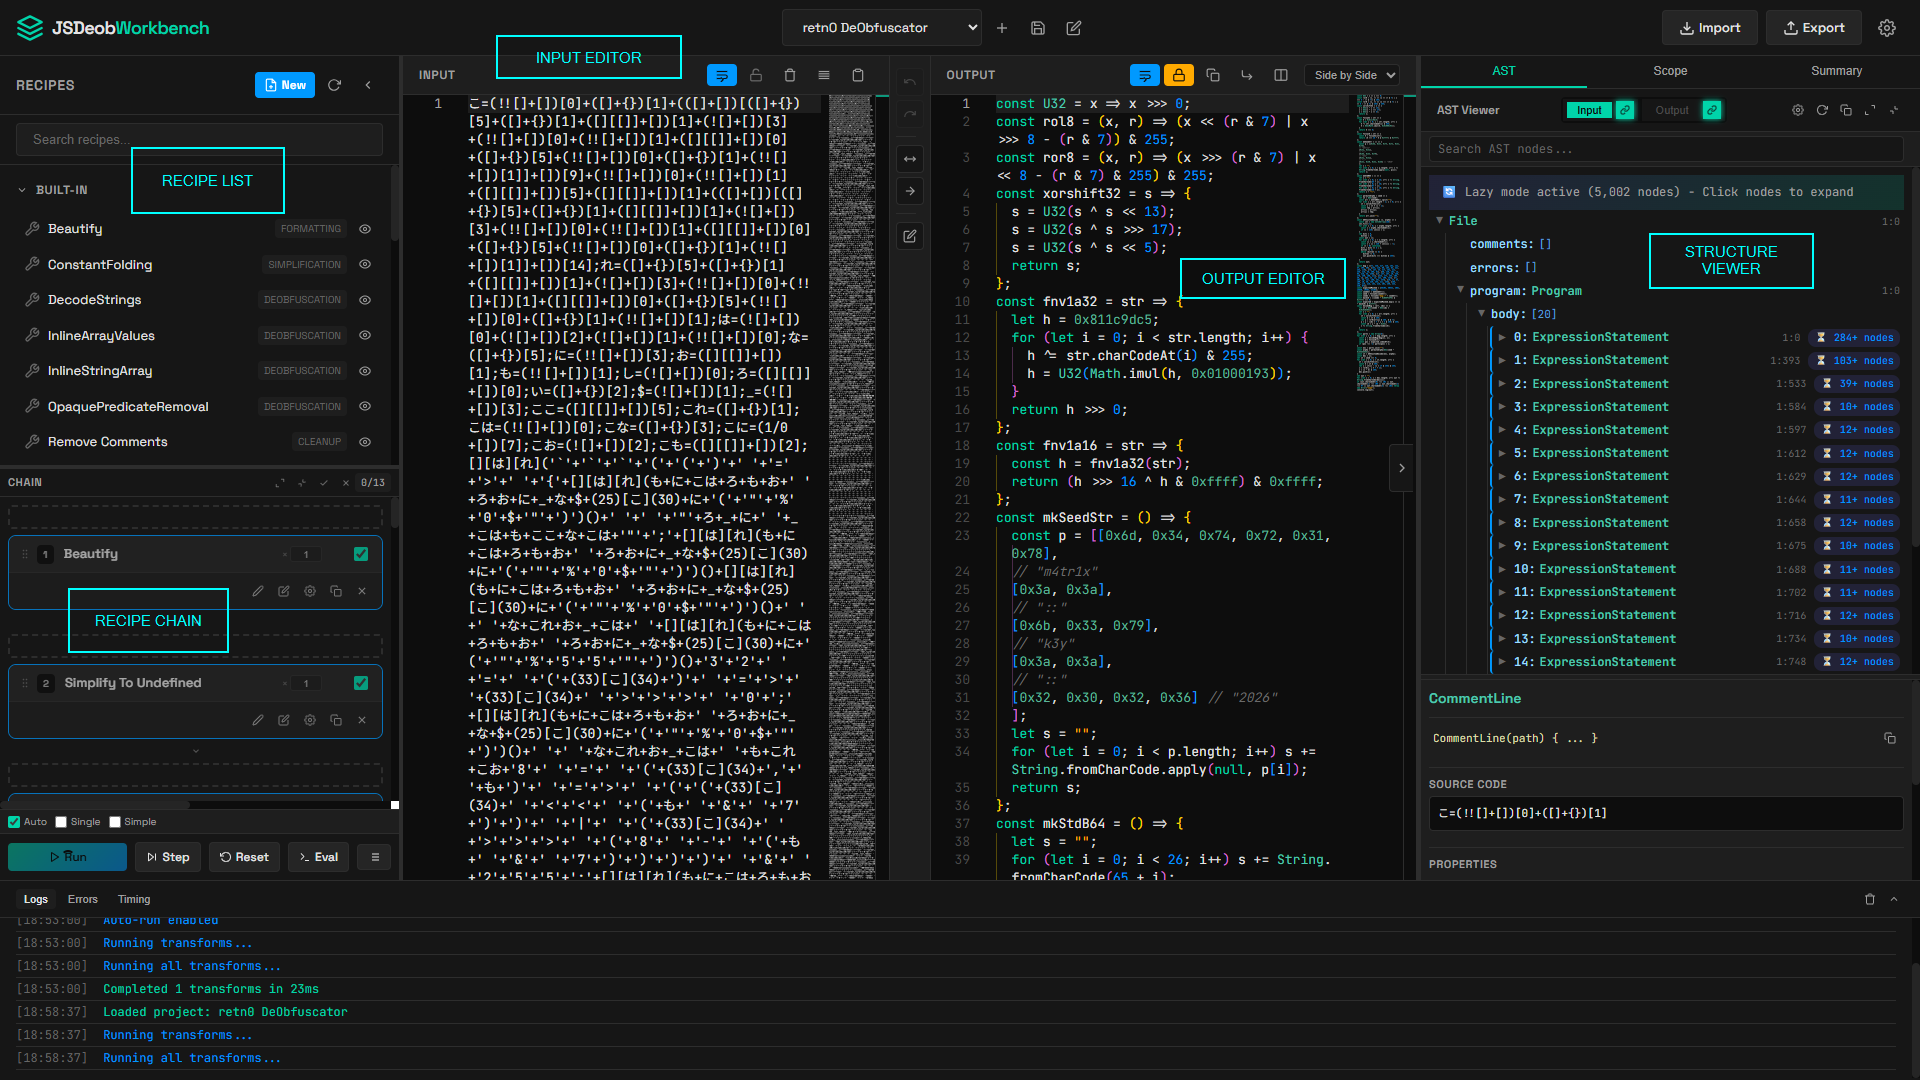 owl4444/jsdeob-workbench
Esegui reverse engineering di JavaScript offuscato visivamente. Combina trasformazioni, ispeziona i cambiamenti dell'AST, scrivi plugin di…
 password123456/certverify
Uno scanner che individua file con certificati di firma del codice compromessi o non affidabili, scritto in python.
 hosch3n/fastjsonvulns
Exploit per Fastjson 1.2.80 CVE-2022-25845 che consente la lettura di file tramite AspectJ e il caricamento remoto di classi Groovy per l'RCE.
 nccgroup/ghostrings
Script Ghidra per il recupero delle definizioni di stringhe nei binari Go
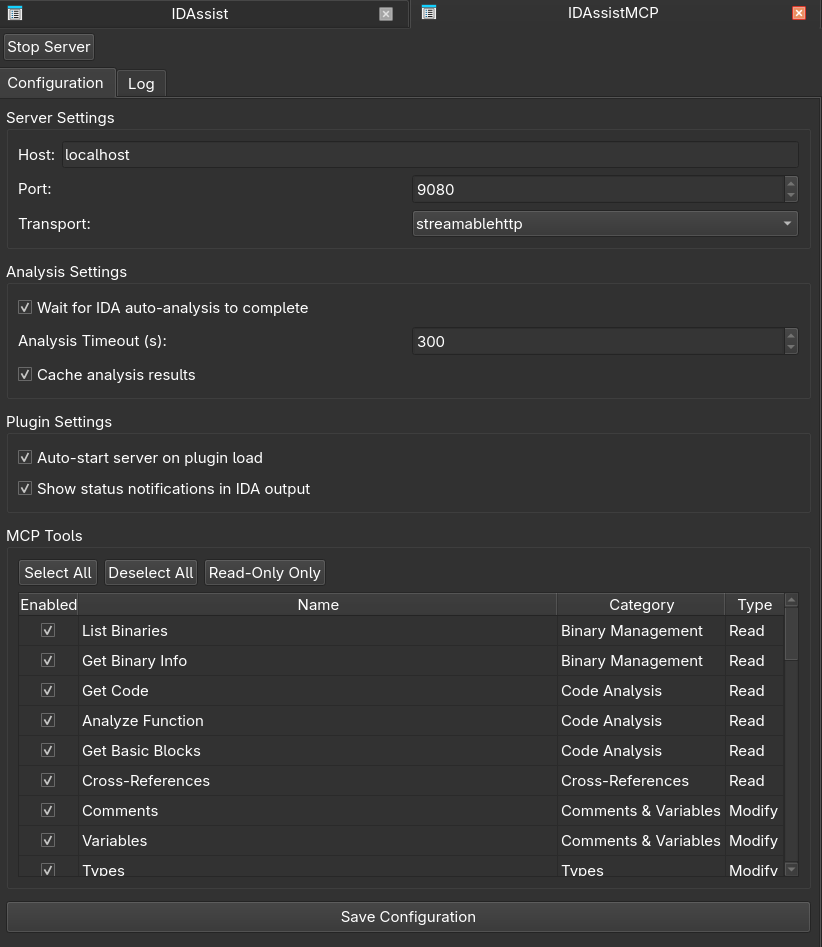 symgraph/idassistmcp
Plugin server MCP autonomo per IDA Pro.
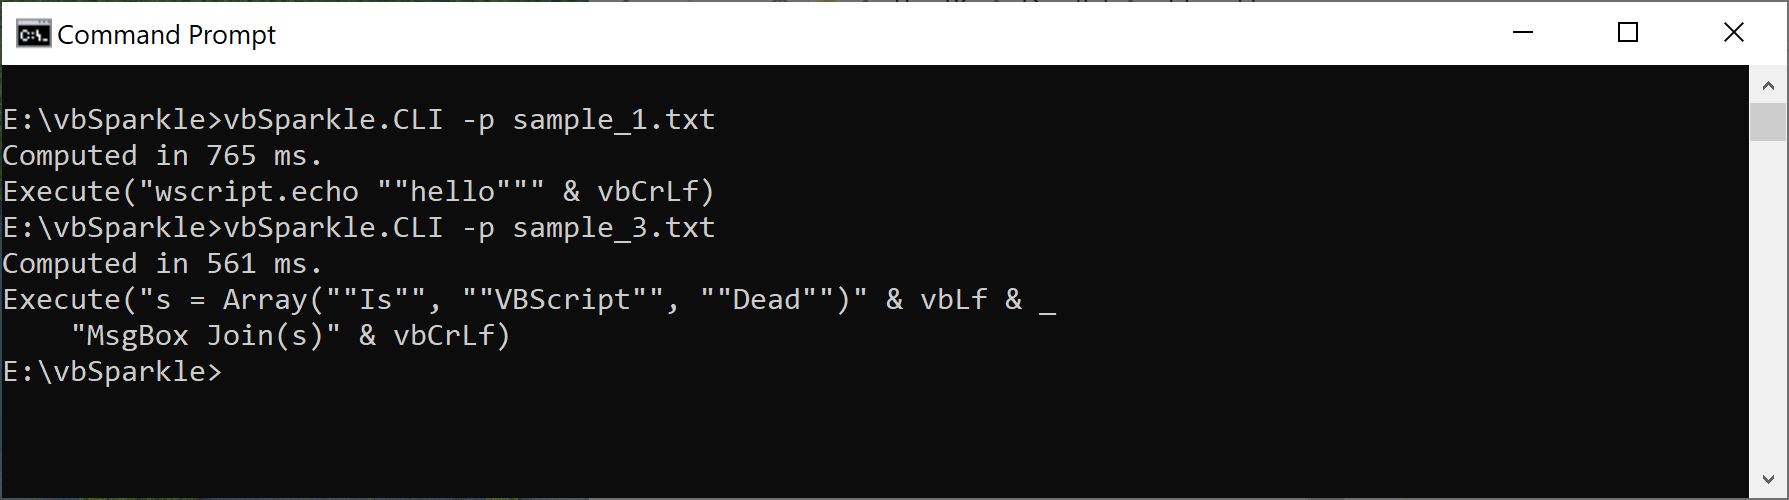 airbus-cert/vbsparkle
Deofuscatore source-to-source VBScript & VBA con valutazione parziale
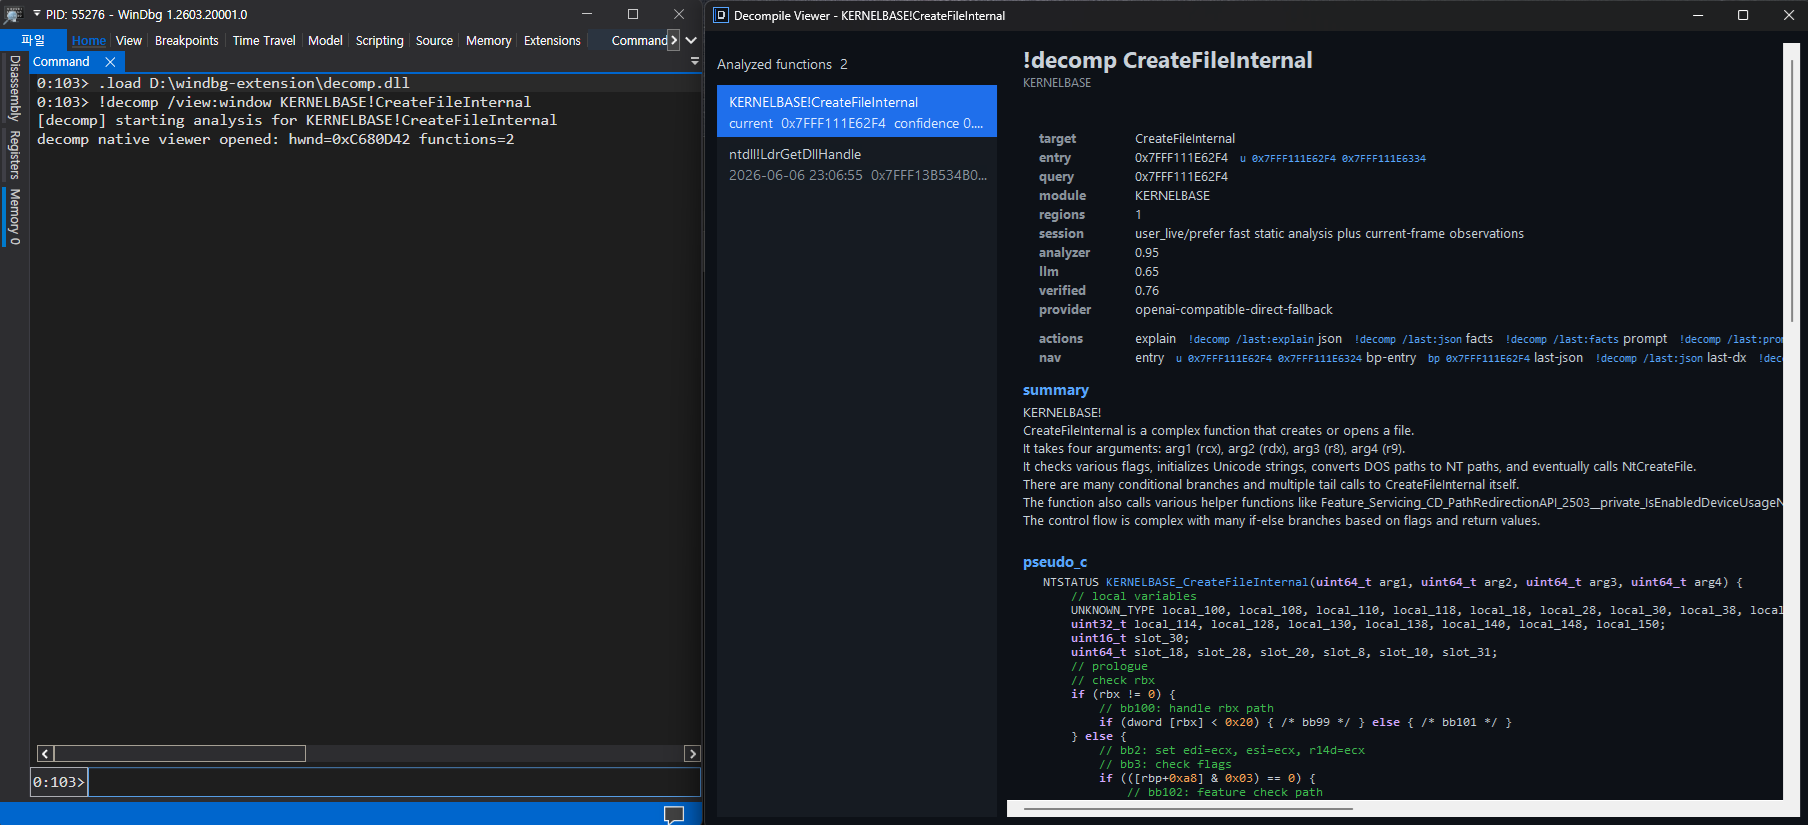 kernullist/windbg-decompile-ext
Estensione WinDbg x64 che disassembla funzioni live e utilizza un LLM per produrre pseudocodice verificato.
 jpiechowka/jenkins-cve-2016-0792
Exploit per vulnerabilità di serializzazione di Jenkins - CVE-2016-0792








