
 #1
Tecniche di binary exploitation, catene ROP, heap exploitation, format string e ricerca sulla corruzione della memoria.
Raccomandato da Kitploit

 x86rc/vmp-lazy-unpack
Unpacker basato sull'emulazione e resolver delle importazioni per binari Windows x86/x64 VMProtect 3.x, che utilizza Unicorn per emulare le syscall e…
 gaasedelen/patching
Un plugin interattivo per il patching binario per IDA Pro
 liveoverflow/pwnadventure3
PwnAdventure3 Server
 m1ghtym0/browser-pwn
Una raccolta aggiornata di risorse incentrate sullo sfruttamento dei browser.
 0xdea/exploits
Repository pubblico di exploit che copre escalation dei privilegi locali, buffer overflow ed exploit di database su Linux, Solaris, AIX, OpenBSD,…
 alexisahmed/cve-2022-0847-dirtypipe-exploits
Una raccolta di exploit e documentazione che possono essere utilizzati per sfruttare la vulnerabilità Dirty Pipe di Linux.
 cryptogenic/ps4-5.05-kernel-exploit
Un exploit del kernel completamente implementato per PS4 su 5.05FW
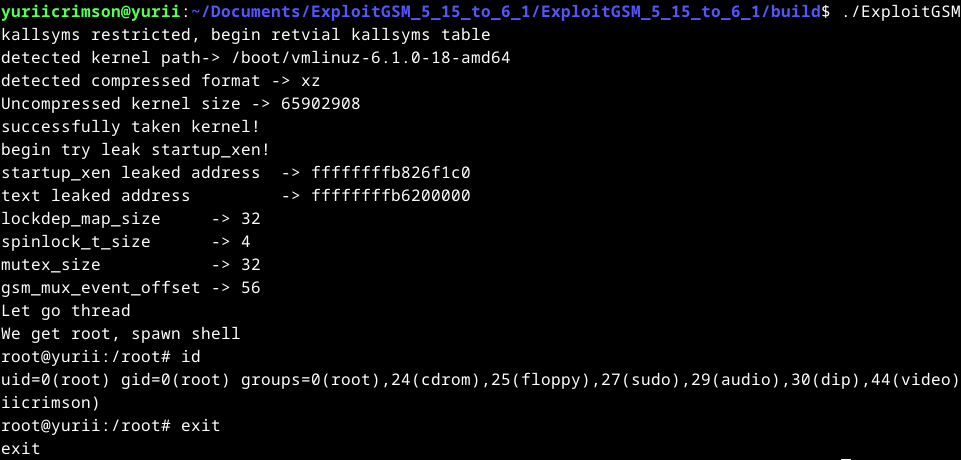 yuriicrimson/exploitgsm
Exploit per kernel 6.4 - 6.5 e un altro exploit per 5.15 - 6.5
 gjduck/e9patch
Un potente strumento di riscrittura binaria statica
 saelo/pwn2own2018
Un exploit chain di Pwn2Own
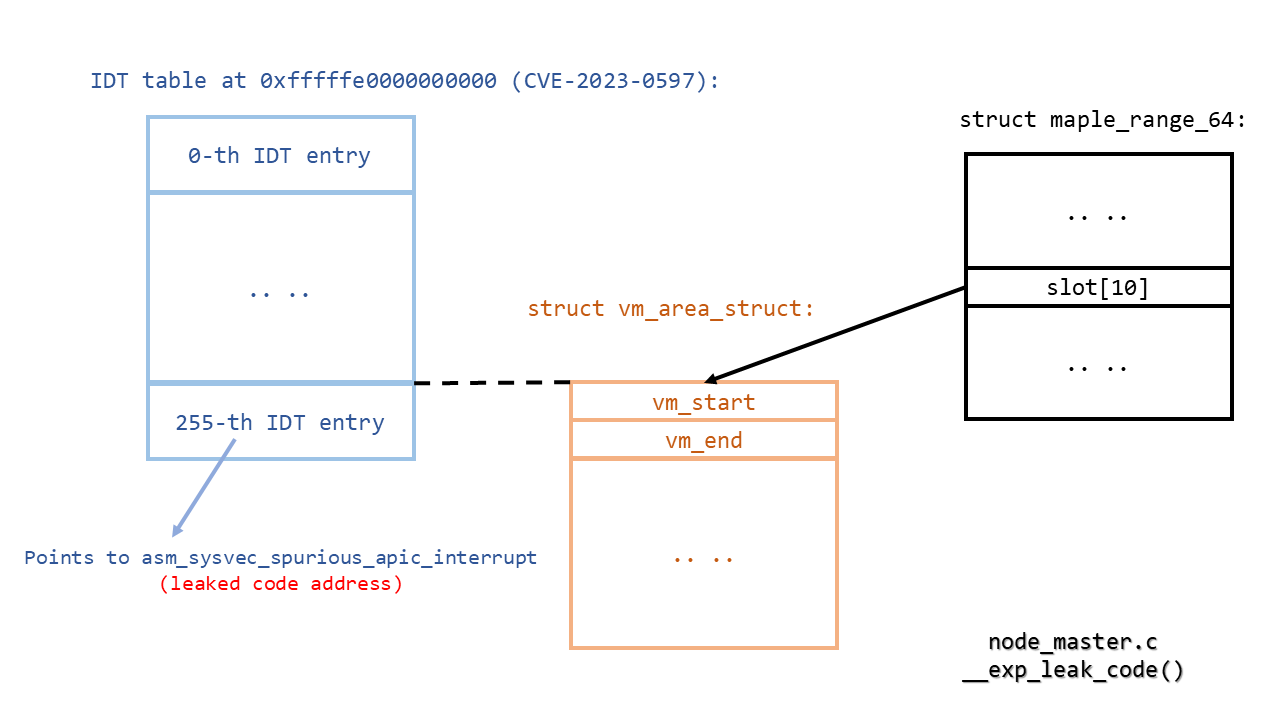 lrh2000/stackrot
CVE-2023-3269: vulnerabilità di escalation dei privilegi nel kernel Linux
 arget13/ddexec
Una tecnica per eseguire binari in modo senza file e furtivo su Linux "sovrascrivendo" il processo della shell con un altro.
 fjserna/cve-2015-7547
Prova di concetto per CVE-2015-7547
 kagancapar/cve-2022-29072
7-Zip fino alla versione 21.07 su Windows consente l'escalation dei privilegi e l'esecuzione di comandi quando un file con estensione .7z viene…
 epi052/osed-scripts
strumenti su misura per il corso di sviluppo exploit in user mode Windows di Offensive Security (OSED)
 rootsecdev/cve_2026_31431
Exploit POC per CVE_2026_31431
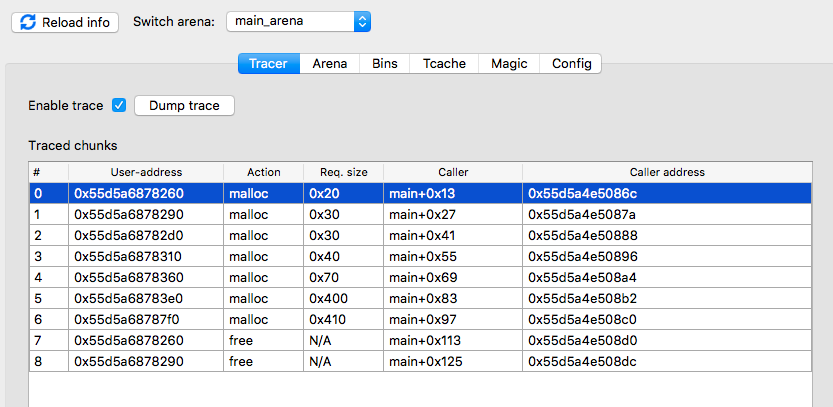 danigargu/heap-viewer
Plugin per IDA Pro per esaminare l'heap di glibc, focalizzato sullo sviluppo di exploit
 secretsquirrel/bdfproxy
Patch dei binari tramite MITM: BackdoorFactory + mitmProxy.








