#1
Tecniche di binary exploitation, catene ROP, heap exploitation, format string e ricerca sulla corruzione della memoria.
Raccomandato da Kitploit
 kuzeyardabulut/cve-2024-0582
Exploit basato solo sui dati per CVE-2024-0582
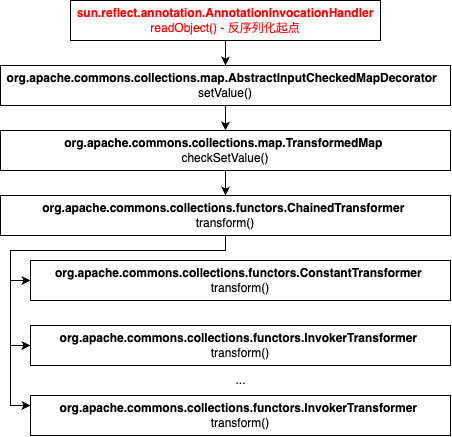 leeziao/cve-2015-6420
Exploit di deserializzazione Java per CVE-2015-6420 con analisi della catena CommonsCollections, che dimostra il percorso di attivazione della…
 asieregana/cve-2021-4034
Proof-of-concept exploit per CVE-2021-4034, una vulnerabilità di escalation dei privilegi locali in pkexec di polkit, scritto in C.
 ikersandoval003/cve-2021-4034
Exploit proof-of-concept per CVE-2021-4034, una vulnerabilità locale di escalation dei privilegi in pkexec, che consente agli attaccanti di ottenere…
 sparrow-labz/cve-2020-0423
Ricerca di CVE pubblicate originariamente da longterm.io
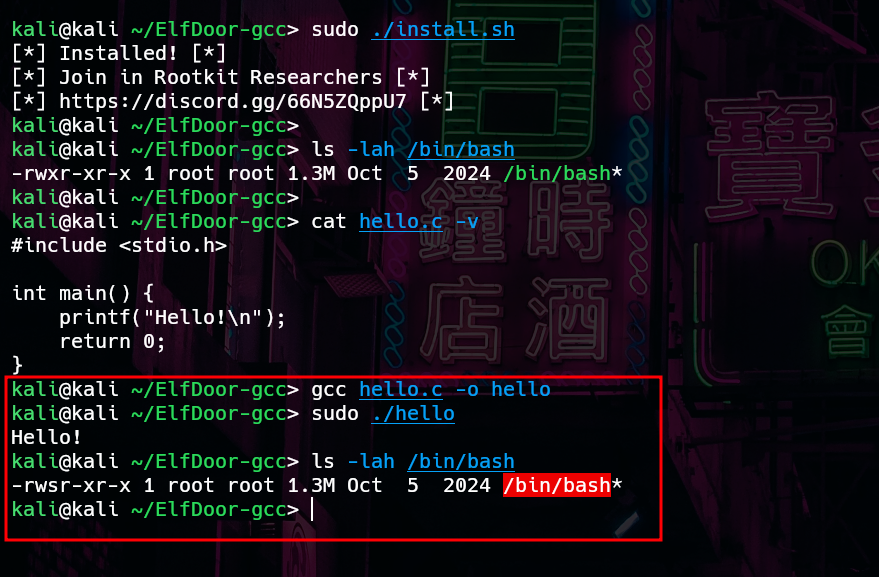 matheuzsecurity/elfdoor-gcc
Strumento basato su LD_PRELOAD che dirotta gcc per iniettare codice malevolo nei binari durante il linking, consentendo il dispiegamento furtivo di…
 marcoschoucino/cve-2021-4034
Exploit della vulnerabilità CVE-2021-4034
 igonzalez357/cve-2021-4034-pwnkit-
Questo repository mostra come sfruttare la vulnerabilità CVE-2021-4034.
 nagorealbisu/cve-2021-4034
Proof-of-concept di exploit per CVE-2021-4034 (PwnKit) che eleva i privilegi a root tramite l'iniezione di una libreria condivisa in polkit's pkexec.
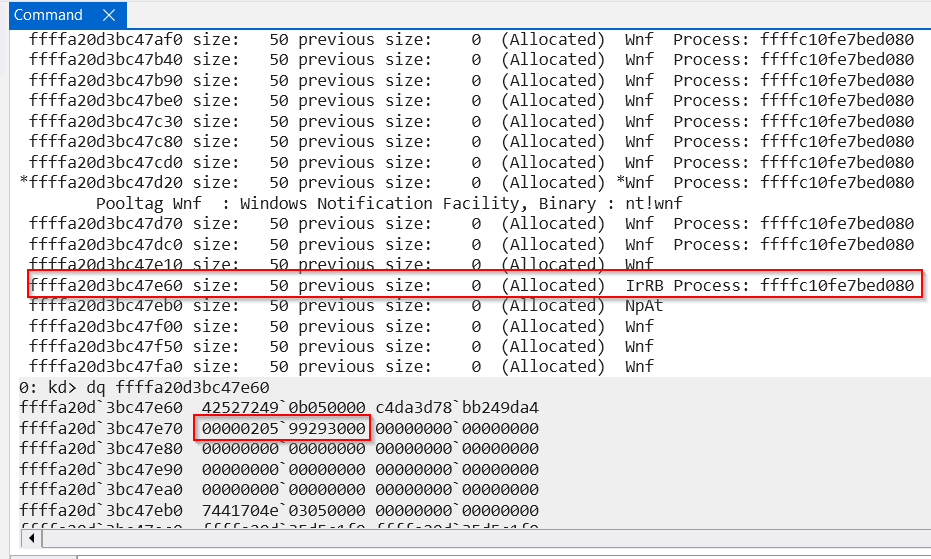 mrale98/cve-2025-21333-poc
Exploit POC per il buffer overflow basato su heap CVE-2025-21333. Sfrutta i dati di stato WNF e l'I/O ring IOP_MC_BUFFER_ENTRY.
 ngyinkit/cve-2019-18634
Analisi educativa di CVE-2019-18634 (buffer overflow in sudo) con presentazione che copre la scoperta, lo sfruttamento e la mitigazione della…
 test-one9/ps4-11.50.github.io
ps4 cve-2008-3531
 eliahkagan/checkout-index
Riproduttore per CVE-2025-22620
 g4sp4rcs/cve-2023-2255
CVE-2023-2255 per LPE
 bytereaper77/webmin_exploit_reverse_shell
Una semplice vulnerabilità basata su C nelle versioni di Webmin da 1.890 a 1.920
 mbadanoiu/mal-009
MAL-009: Concatenazione non sicura dei flag T e TT in Zip per Linux